

Domaine de recherche · Sécuriser les agents IA Agentic
Agentic AI Security : quand les agents IA agissent, chaque action doit être contrôlée
Les agents IA agissent : ils appellent des outils via MCP, chargent des Agent Skills, utilisent des droits délégués et écrivent dans leur mémoire. Vami Research étudie comment la surface d'attaque se déplace en conséquence – de l'injection de prompt et de l'Agent Goal Hijack jusqu'à la fuite de données vers des assistants IA – et comment contrôler, évaluer, sécuriser et surveiller les agents à l'exécution.
- Injection de prompt
- Agent Goal Hijack
- MCP & Agent Skills
- Identités des agents
- Agent Control Standard
- ISO/IEC 27090
- Detection & Response
- Deep Dives
- 16
- Livres blancs
- 4
- Solutions
- 2
De l'assistant à l'acteur : où le contrôle doit intervenir
Avec les agents IA, la surface d'attaque se déplace du modèle vers l'action. Les agents planifient sur plusieurs étapes, choisissent eux-mêmes leurs outils et accèdent, via le Model Context Protocol, à des dépôts, des boîtes de messagerie et des bases de données, souvent avec des droits utilisateur délégués. Un agent manipulé ne s'introduit pas par effraction : il utilise ses autorisations légitimes. Les instructions contenues dans des pages web, des documents, des descriptions d'outils ou des fichiers de skills deviennent ainsi un canal de commande que l'EDR et le SIEM, à eux seuls, ne voient pas.
Le paysage normatif s'est densifié en 2025 et 2026, mais il reste jeune. Depuis décembre 2025, l'OWASP Top 10 for Agentic Applications nomme dix risques, d'Agent Goal Hijack à Rogue Agents ; l'OWASP MCP Top 10 est disponible en v0.1 (Beta), et la NSA et l'OWASP ont publié en 2026 des consignes de durcissement pour MCP. ISO/IEC 27090 est parue le 14 octobre 2026, mais ne traite les agents qu'en marge. L'OWASP Agent Control Standard décrit le contrôle à l'exécution dans sa version 0.1.0 ; la conformité y relève de l'autodéclaration, sans suite de tests ni organisme d'évaluation.
Vami Research transpose ces sources dans la pratique d'audit et d'exploitation : assessments MCP, revues de skills, Detection & Response pour les agents, ISO/IEC 27090 dans le SMSI. S'y ajoutent deux solutions. VamiGuard, une extension de navigateur gratuite pour Chrome et Edge, analyse les prompts localement et détecte par motifs, sans garantie d'exhaustivité, par exemple les adresses e-mail, les clés d'API et les tokens ; le remplacement n'intervient qu'après confirmation. VamiRedteam teste les applications d'IA selon l'OWASP AI Testing Guide, par exemple en matière d'injection de prompt et de divulgation de prompts système.
Les questions ouvertes du terrain
- 01
Comment vérifier l'action d'un agent IA avant qu'elle ne soit exécutée ?
Notre approche
Pas via le prompt système, mais à des points de contrôle situés hors du modèle. L'OWASP Agent Control Standard (ACS) décrit pour cela un Guardian qui, à des hooks et selon une politique, autorise, bloque, modifie, soumet à validation ou diffère les actions. Comme un Guardian qui ne répond pas conduit par défaut à « proceed », nous définissons d'abord la failure posture. L'ACS est un objectif d'architecture, pas un certificat.
- 02
Quels risques présentent les serveurs MCP et les Agent Skills issus de sources tierces ?
Notre approche
Tous deux introduisent des instructions externes dans le contexte de l'agent : des descriptions d'outils que le modèle lit mais que l'humain ne voit jamais, et des skills qui héritent des droits de l'agent qui les exécute. Nous les traitons comme des logiciels à privilèges : inventaire, vérification de la provenance, revue de tous les fichiers, manifestes signés avec épinglage de version, sandbox et processus formel de validation avant toute utilisation en production.
- 03
Comment doter les agents IA d'une identité vérifiable avec des droits minimaux ?
Notre approche
Les agents sont des Non-Human Identities que les modèles IAM centrés sur les utilisateurs et le périmètre ne représentent pas. Notre approche est le Zero Trust par action : un identifiant ancré cryptographiquement pour chaque agent, des tokens à courte durée de vie et étroitement scopés au lieu de clés d'API statiques, des droits Just-in-Time et le principe de Least Agency. Pour MCP, nous vérifions la chaîne OAuth 2.1 avec liaison d'audience et sans token passthrough.
- 04
Comment un SOC détecte-t-il qu'un agent est détourné de sa finalité dans le cadre de droits légitimes ?
Notre approche
Grâce à une télémétrie placée là où les agents décident : prompts, appels d'outils, chemins d'exécution et opérations mémoire dans un schéma d'événements unifié. Sur cette base, notre prestation Agentic AI Detection & Response construit des détections alignées sur l'OWASP Top 10 for Agentic Applications, ancre des pistes d'audit protégées en écriture hors de l'agent et organise des exercices de réponses graduées, jusqu'au kill switch au niveau de l'infrastructure.
Ce que nous retenons
- 01
ISO/IEC 27090 couvre l'IA générative, les agents seulement en marge
La norme décrit l'injection de prompt, y compris sa variante indirecte, ainsi que les sorties qui attaquent des systèmes en aval. Sur les agents, elle ne fournit qu'un principe : vérifier et autoriser chaque action individuellement. Le tool poisoning, le memory poisoning, la délégation et MCP n'y figurent pas comme types à part entière ; nous recommandons de compléter cette couche avec OWASP, MITRE ATLAS et NIST, en signalant ces ajouts comme tels.
Source: ISO/IEC 27090
- 02
Les prompts système ne contrôlent pas les actions des agents
Comme les agents exécutent des commandes et modifient leur mémoire, le contrôle doit se situer hors du chemin de sortie du modèle. L'OWASP Agent Control Standard définit pour cela des hooks, des dispositions et une piste d'audit. La version 0.1.0 est précoce : si le Guardian reste muet, c'est « proceed » qui s'applique par défaut, donc fail-open ; la conformité relève de l'autodéclaration, sans suite de tests ni organisme d'évaluation.
Source: Agent Control Standard (ACS)
- 03
L'autorisation MCP est spécifiée, la pratique est à la traîne
Depuis juin 2025, un serveur MCP protégé est, selon la spécification, un resource server OAuth 2.1 avec metadata discovery obligatoire, PKCE et liaison d'audience ; le token passthrough est interdit. En octobre 2025, un audit portant sur 5 200 serveurs MCP n'a relevé que 8,5 % d'utilisation d'OAuth. Il en découle deux questions d'audit : y a-t-il du token passthrough, et quelle est la durée de vie d'un token d'agent ?
Source: MCP & OAuth 2.1
- 04
Le monitoring classique ne voit pas ce qui déclenche les actions agentiques
L'EDR surveille les processus, les accès aux fichiers et le trafic réseau ; la télémétrie décisive des agents réside dans les prompts, les chemins de décision, les appels d'outils et les opérations mémoire. Les agents agissent en outre avec des identifiants valides, via des connexions API et MCP légitimes. La détection exige donc des capteurs dédiés et des pistes d'audit que l'agent ne peut pas réécrire.
Notre démarche
Nous lisons les normes, standards et spécifications dans leur version originale, signalons ce qui est obligatoire et ce que nous recommandons, et traduisons le résultat en inventaires, catalogues de contrôle, politiques et télémétrie.
Inventaire des agents
Recenser, pour chaque agent, les modèles, serveurs MCP, outils, skills, sources de connaissances et mémoires – en s'inspirant de l'AgBOM de l'Agent Control Standard.
Mapping des menaces
Rattacher les risques à l'OWASP Top 10 for Agentic Applications, à l'OWASP MCP Top 10 (v0.1, Beta) et aux neuf types de compromission d'ISO/IEC 27090.
Revue des serveurs MCP et des skills
Comparer les descriptions d'outils au comportement réel à l'exécution et minimiser les scopes des tokens ; lire intégralement les skills et exécuter les scripts fournis dans une sandbox isolée.
Politique et failure posture
Politiques du Guardian sous forme de code, validations pour les actions lourdes de conséquences et une failure posture choisie délibérément plutôt que le réglage par défaut.
Télémétrie des agents et ADR
Consigner les prompts, appels d'outils, chemins d'exécution et opérations mémoire dans un schéma d'événements, et intégrer les détections au SIEM et au SOC.
DLP GenAI à la source
Vérifier les prompts localement avant l'envoi, par exemple avec VamiGuard, et combiner cette vérification avec un DLP classique comme Microsoft Purview : les deux approches se complètent.
Pour démarrer
- 1Comprendre et inventorierRecenser les agents, outils, identités et flux de données ; marquer les frontières de confiance et la combinaison d'accès aux données, de communication externe et de contenus tiers.
- 2Évaluer et testerSituer les risques par rapport aux catalogues OWASP et à ISO/IEC 27090, mener des assessments MCP et de skills, et soumettre les applications d'IA à des tests ciblés d'injection de prompt.
- 3Contrôler et surveillerMettre en place des contrôles à l'exécution, des identités Zero Trust et la télémétrie des agents, et consigner les risques résiduels dans le registre des risques du SMSI.
Deep Dives, livres blancs et analyses
Deep Dives 16
Livres blancs 4
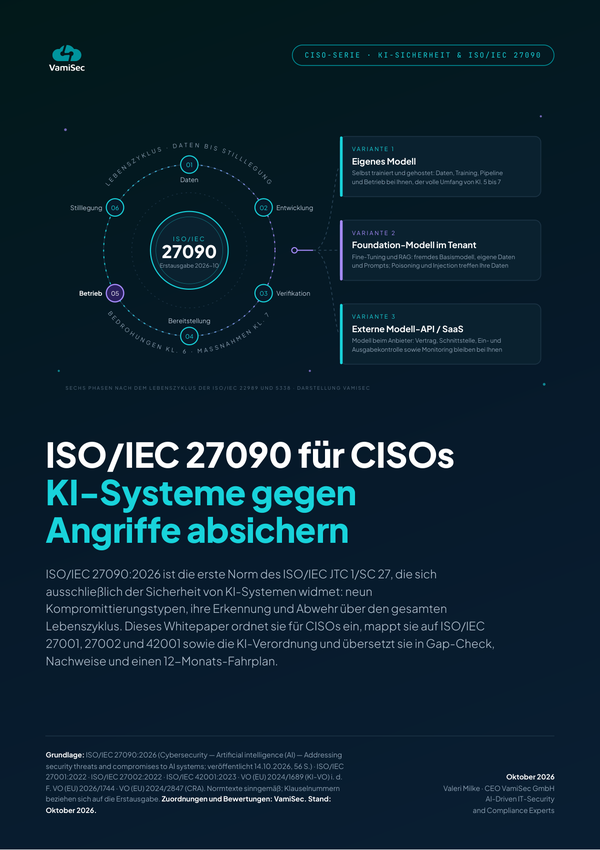 ISO/IEC 27090 pour les CISO — protéger les systèmes d’IA contre les attaques
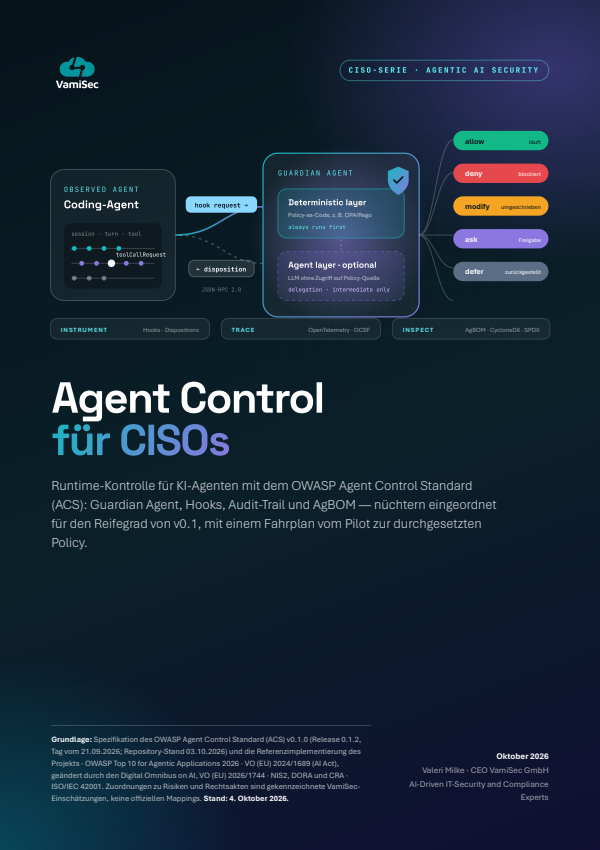 Agent Control pour les RSSI — OWASP Agent Control Standard (ACS)
 LLM Pentesting & Prompt Injection : comment véritablement protéger les systèmes d'IA contre la manipulation
 AI OWASP LLM PenTesting : comment véritablement sécuriser vos systèmes d'IA
Analyses & actualités
Autres pages
Du domaine à la mise en œuvre
Domaines de recherche connexes
Dans quelle mesure contrôlez-vous vos agents IA aujourd'hui ?
Lors d'un premier entretien, nous analysons votre paysage d'agents – des serveurs MCP et skills à la télémétrie, en passant par les identités – et vous montrons quelle étape produit ses effets en premier.