01
Mise en place du SMSI & ISO 27001
Conception, mise en œuvre et certification d'un système de management de la sécurité de l'information selon ISO 27001.
Détails →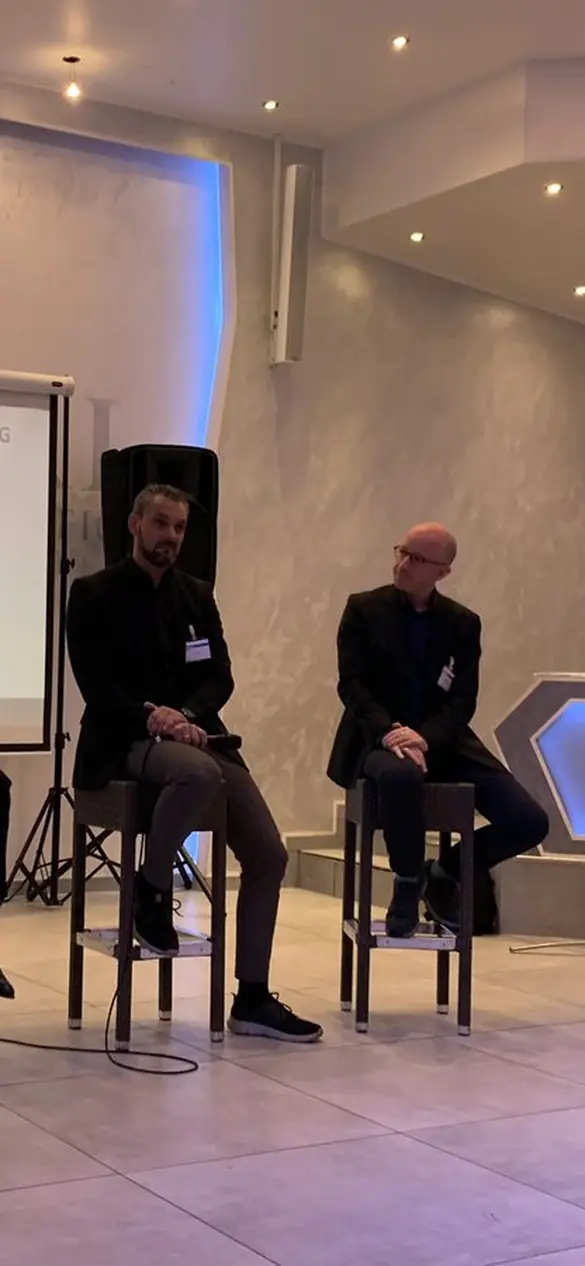
Notre expertise est votre avantage concurrentiel
Adaptee à votre organisation.
Conseil holistique et services managés pour la sécurité IT et la conformité, garantissant une sécurité durable pour votre organisation.
Dans un monde de plus en plus connecte, la sécurité, la confiance et l'expertise technologique sont essentielles pour un succès commercial durable. VamiSec vous accompagne pour pérenniser votre stratégie de sécurité IT et informationnelle – avec dès solutions sur mesuré, une expertise approfondie et un engagement clair envers la qualité et la durabilité.
Qu'il s'agisse de conseil en sécurité de l'information, de services managés, de formations de sensibilisation ou de conformité pour votre IA et l'intégration dès processus dans votre système de management existant – nous sommes à vos côtés avec une expertise technique et réglementaire ainsi qu'une vision stratégique. Nous vous accompagnons dans la mise en œuvre dès réglementations clés telles que DORA, NIS2, BSIG/KRITIS, AI Act, CRA et RGPD. Notre approche : éviter les silos en unifiant les exigences et les processus dans un système de management intégré – et, combine a dès certifications telles que ISO 27001 ou ISO 42001, non seulement assurer la conformité mais aussi créer un avantage concurrentiel clair pour votre organisation.
"La sécurité IT et la conformité, ce n'est pas un produit – c'est un système. Nous vous accompagnons à chaque étape."
La première plateforme GRC européenne entièrement IA-native et agentique. Six systèmes de management, des contrôles basés sur OSCAL, un graphe interrogeable — et un dialogue qui fait le travail.
Four interconnected management systems on a single, shared structure. Instead of running siloed programs, the Vami IMS Framework unifies the core ISO standards so that obligations from NIS2, DORA, the EU AI Act, the CRA and the GDPR are met consistently, audit-ready and at scale.
Information Security Management System – the load-bearing foundation for every other discipline.
Artificial Intelligence Management System – responsible, regulation-aligned use of AI across the organisation.
Privacy Information Management System – GDPR-aligned data protection, demonstrable and auditable.
Business Continuity Management System – resilience, recovery and crisis-readiness for the entire business.
VamiSec est votre partenaire germanophone WIZ Reseller, Implementation et MSSP pour la plateforme cloud security leader mondiale. Nous combinons WIZ avec notre approche GRC IA-native — de la licence jusqu'au service managé 24/7 avec retainer Incident Response.
VamiSec est PECB Training Partner accrédité. Nous proposons plus de 300 certifications reconnues au niveau international — de l'ISO 27001 à NIS 2 en passant par l'AI Act — dispensées par des Lead Auditors en activité qui appliquent ces normes au quotidien dans les projets clients.
VamiSec ist autorisierter KnowBe4 Partner für Deutschland, Österreich und die Schweiz. Security Awareness Training, Phishing-Simulationen und Human Risk Management — von der Lizenz bis zum vollständig gemanagten Awareness-Programm, verknüpft mit Ihrem ISMS.
 Partenariat de formation Offensive Security
En tant que partenaire OffSec autorisé, nous apportons des formations et certifications officielles — enrichies du savoir-faire pratique de nos propres experts — au sein de votre entreprise. Du lab technique pratique à la sensibilisation à la sécurité pour le C-level.
Des années d'expérience projet dans differents secteurs
Qu'il s'agisse d'un groupe international, d'une PME europeenne ou d'une institution publique en Allemagne – nous comprenons les exigences sectorielles en matière de sécurité IT, de conformité et de résilience. Notre expérience issue de nombreux projets dans dès secteurs hautement reglementes fait de nous un partenaire expérimenté pour les defis exigeants en sécurité et conformité.
Nous accompagnons les entreprises dans les secteurs suivants
DORA, PCI-DSS et conformité réglementaire
Protection KRITIS selon le referentiel BSI et NIS2
Conformité GxP et sécurité OT en production
KRITIS, données patients numériques et dispositifs médicaux
ISO 21434, UNECE et sécurité dès vehicules connectes
Sécurité OT/ICS et Industrie 4.0
SDLC sécurisé, tests de pénétration et sécurité produit
DORA, PSD2 et sécurité blockchain
Protection dès données et systèmes de paiement sécurisés
Sécurité dès batiments intelligents et protection dès données
Administrations, communes et institutions publiques
Exigences de haute sécurité et systèmes critiques
De l'ISO 27001 à DORA — nous vous accompagnons sur l'ensemble dès exigences réglementaires avec une expertise reelle, loin de la simple conformité a coches.
Conception, mise en œuvre et certification d'un système de management de la sécurité de l'information selon ISO 27001.
Détails →Analyse d'ecart, plan d'actions et accompagnement à la mise en œuvre dès exigences NIS2 dans votre organisation.
Détails →Préparation au Cyber Résilience Act et au règlement IA de l'UE — de l'analyse de risque à la documentation.
Détails →Revue indépendante de vos mesures de sécurité par dès auditeurs expérimentés — en interne ou en certification externe.
Détails →Mise en œuvre dès exigences du Digital Operational Résilience Act pour les institutions financieres et leurs prestataires TIC.
Détails →RSSI expérimenté à la demande — pilotage stratégique de la sécurité sans recrutement a plein temps, pour PME et grandes entreprises.
Détails →Les cyberattaques sont de plus en plus ciblees, complexes et rapides — nous vous aidons a garder une longueur d'avance.
Simulation d'attaques ciblees pour identifier les vulnérabilités techniques dans vos applications, réseaux et systèmes.
Détails →Intégration dès exigences de sécurité dans votre processus de développement — de la revue de code au pipeline de déploiement sécurisé.
Détails →Analyse dès menaces potentielles et dès chemins d'attaque pour concevoir dès mesures efficaces — dès la phase de conception.
Détails →Coordination et gestion de processus de divulgation responsable avec dès hackers ethiques — encadres et conformes au droit.
Détails →Mise en place de systèmes de détection pour repérer rapidement activités suspectes et tentatives d'intrusion.
[ Détails → ]Technologies de leurre pour detourner et analyser les attaquants au sein de votre paysage IT.
[ Détails → ]Soutien immediat lors d'incidents de sécurité — de l'analyse technique à l'investigation forensique.
[ Détails → ]Planification et execution de simulations de crise realistes pour renforcer la capacité de reaction de votre organisation.
[ Détails → ]Revue systématique de vos systèmes IT, processus et infrastructures pour détecter failles et non-conformités.
Détails →Securisation dès environnements et services cloud avec prise en compte dès responsabilités partagees et dès exigences réglementaires.
Détails →Analyses de sécurité et évaluation dès risques dans le cadre d'acquisitions et de décisions d'investissement.
Détails →Von LLM-Anwendungen bis Agentic AI: Wir testen Ihre KI-Systeme offensiv nach OWASP-Standards und modellieren Bedrohungen strukturiert nach MAESTRO — inklusive Compliance-Alignment mit EU AI Act und NIS2.
Angriffssimulationen für sichere und AI-Act-konforme KI-Systeme — Prompt Injection, Datenexfiltration und agentische Exploits. Reale KI-Pentests nach OWASP-Standards plus Compliance für AI Act & NIS2.
Klassische Threat-Modeling-Methoden wurden für deterministische Software entwickelt — Agentic AI braucht mehr. Wir wenden MAESTRO und OWASP Agentic Threats schichtweise auf Ihre Architektur an: von Foundation Model bis Ecosystem.
Logiciels Made in Germany – Hebergement en Allemagne.
Gouvernance, risque et conformité
VamiGRC est la première plateforme GRC entièrement native IA et agentique au monde. ISMS · AIMS · PIMS · BCMS · CSMS — cinq systèmes de management dans un seul graphe interrogeable, piloté par VamiAI, un assistant qui fait le travail au lieu de simplement le décrire. Chaque réglementation devient une définition OSCAL Profile. Implémentez un contrôle ISO 27001 une fois — et vous couvrez automatiquement NIS2 Art. 21, DORA Art. 9 et votre framework personnalisé. Dix lenses spécifiques par rôle (CISO, DPO, AI Officer, TPRM, auditeur, SecOps…) montrent à chacun le même modèle de données dans le langage qu'il comprend. Audit-ready by default — sans héroïsme.
Sécurité offensive · pentesting · TLPT · Gestion des vulnérabilités zero-day 24/7
VamiRedteam est une plateforme de pentesting native IA et agentique avec six modules spécialisés — Web, Mobile, AI, Infrastructure, OSINT, TLPT. Six agents (Scout, Cartograph, Strike, Phantom, Witness, Brief) cartographient, modélisent et exploitent de manière autonome à l'intérieur d'un Authorization Cage signé. Time-to-Finding inférieur à 30 minutes au lieu de plus de 6 mois. CVSS v4 pour les vulnérabilités classiques, AIVSS pour les findings spécifiques à l'IA — Prompt Injection, Model Extraction, Training Data Leakage, Agentic Action Drift, mappés sur MITRE ATLAS. Quatre niveaux d'autonomie, de l'AI Assistant au Continuous Autonomous Red Team. Conforme OWASP APTS, DORA et TIBER-EU ready. Exploitée en continu au niveau L4 (24/7 Continuous Adversary Mode), elle devient une gestion des vulnérabilités zero-day 24/7 : la plateforme éprouve votre surface d'attaque depuis l'extérieur, en autonomie et en permanence — l'un des deux piliers techniques du service de monitoring zero-day de VamiSec.
Threat modeling · revue d'architecture de sécurité
VamiThreat cartographie votre architecture système, identifie les threat actors et génère des plans de remédiation priorisés — de manière conversationnelle, en minutes au lieu de mois. STRIDE pour les applications classiques, MAESTRO pour les systèmes IA agentiques via le modèle à 7 couches du CSA AI Safety Working Group et l'OWASP LLM Top 10. Chaque menace identifiée est mappée automatiquement sur MITRE ATT&CK v15, avec de vraies associations à des Adversary Groups. Auto-ingestion de Mermaid, drawio, C4 et Architecture-as-Code. Des playbooks de remédiation prêts pour les développeurs, avec snippets de code et exemples IaC, arrivent directement dans Jira. Executive Risk Reports en un clic — pour le board, l'audit NIS2 et ISO 27005.
DevSecOps · SBOM & chaîne d'approvisionnement · CRA art. 14 · OWASP · DAST à IA (VamiDAST)
VamiAppSec orchestre votre SDLC sécurisé en CI/CD (SAST, SCA, SBOM, secrets, IaC, conteneurs et DAST à IA de VamiDAST, entièrement intégré), guette l'exploitation active dans chaque SBOM livré (CRA art. 14) et suit les résultats dans DefectDojo, mappés sur l'OWASP. Chaque exécution du pipeline devient une preuve pour des réglementations et normes comme le CRA, le MDR, IEC 62443 ou ISO/SAE 21434 ; si une faille exploitée touche une release livrée, les projets de notification CRA sont pré-remplis, à soumettre par vos soins. La plateforme tourne en SaaS sur T Cloud Public, exclusivement dans des centres de données allemands, ou on-prem sur votre propre cluster Kubernetes ; le tri utilise le Qwen3.8 local à Sankt Augustin ou un LLM public d'Anthropic ou d'OpenAI. Face à la sortie brute des scanners : 93 % de doublons fusionnés par empreinte, temps de tri médian −54 % — mise en service du SaaS possible en 24 h.
Data Loss Prevention · gouvernance Shadow AI · sécurité GenAI
VamiGuard est une extension de navigateur qui détecte PII, clés d'API, mots de passe et tokens dans vos prompts — avant même qu'ils n'atteignent le chatbot. La détection s'exécute entièrement en local dans le navigateur via regex ; rien n'est collecté, rien n'est envoyé à un serveur. Les valeurs détectées sont remplacées par des placeholders stables (<TOKEN_1>, <EMAIL_3>), envoyées puis traitées par le LLM. Si la réponse contient le même placeholder, VamiGuard restitue les valeurs originales — vous récupérez un code fonctionnel que vous pouvez copier directement. Open Source, licence Apache 2.0, gratuit, sans télémétrie. Compatible avec ChatGPT, Claude, Microsoft Copilot, Gemini, Grok et DeepSeek.
Asset discovery · external attack surface · monitoring continu de la conformité
Vamiset découvre automatiquement chaque asset dans vos comptes cloud, vos dépôts de code et vos systèmes d'identité — et le compare en continu aux réglementations qui s'appliquent à vous. Accès en lecture seule, à la demande ou selon un plan (quotidien, hebdomadaire, mensuel). AWS, Azure, GCP, GitHub, GitLab, BambooHR et le scanning d'external attack surface sont live aujourd'hui ; Oracle Cloud, ServiceNow, Okta et Jira suivent. Six frameworks pré-mappés : ISO 27001, SOC 2, RGPD, NIS2, PCI-DSS, HIPAA — plus 200+ contrôles CIS Benchmark et des policies personnalisées en YAML. Les findings arrivent dans un dashboard avec sévérité, owner et contrôle en échec — suivis jusqu'à la clôture, exportables comme audit evidence.
Test dynamique de sécurité applicative (DAST) · entièrement intégré à VamiAppSec
VamiDAST teste votre application web et votre API en cours d'exécution depuis l'extérieur — comme les voit un attaquant, sans accès au code source. Entièrement intégré à VamiAppSec, il tourne comme étape CI/CD fixe, à la demande via CLI ou en production (mode passif ou sûr). Il explore la surface d'attaque en direct, déroule un playbook d'attaque sur plus de 30 classes de vulnérabilités (OWASP Top 10 et API Security Top 10) et étaye chaque résultat par un payload et une preuve — dans le même backlog DefectDojo que le SAST, le SCA et le SBOM. Un moteur déterministe garde le contrôle ; le LLM — le Qwen3.8 local ou un modèle public d'Anthropic ou d'OpenAI — ne fait que conseiller, à exactement trois endroits délimités.
Reverse engineering · analyse de binaires et de malwares
VamiReverse est une plateforme de reverse engineering assistée par IA qui accompagne les analystes dans l'analyse de binaires, de firmwares et de malwares. L'IA aide à comprendre le code décompilé et désassemblé (Decompilation/Disassembly) : elle nomme les fonctions, explique le flux de contrôle et résume le comportement en clair. Cela accélère le triage et la documentation, pour que les analystes passent plus vite de « qu'est-ce que c'est ? » à « que fait-il et comment l'arrêter ? ». Applicable en incident response, threat intelligence, sécurité produit et firmware, et vulnerability research.
Awareness · formation · e-learning
VamiAcademy est une plateforme e-learning assistée par IA pour les formations en sécurité informatique et en conformité. Au lieu d'un cours unique pour tous, elle propose des parcours d'apprentissage spécifiques par public — pour la direction, l'IT, le juridique et les RH, chacun dans le langage et le niveau adaptés au rôle. La progression est documentée de manière auditable et débouche sur des certificats que vous pouvez présenter directement à un auditeur. Les contenus sont alignés sur NIS2, DORA, l'AI Act et le RGPD — des preuves de sensibilisation qui correspondent à la réglementation. Disponible en SaaS ou self-hosted dans votre propre centre de données. Software Made in Germany – Hosting in Germany.
Nos solutions IA sont 100 % développées en Allemagne. En SaaS, elles tournent exclusivement sur T Cloud Public (anciennement Open Telekom Cloud), dans des centres de données allemands.
Tous nos produits répondent aux exigences du RGPD, de l'EU AI Act et dès normes de sécurité pertinentes – auditables et verifiables.
Des sujets complexes expliqués clairement – concis, pratiques et immédiatement exploitables
Nos livres blancs vous fournissent une expertise approfondie, des analyses actuelles et des recommandations d'action concrètes sur la sécurité informatique, la sécurité de l'information, la conformité et l'intelligence artificielle.
Sécurisé. Tracable. Certifiable.
Dans un monde de plus en plus reglemente et connecte, les normes établies en matière de sécurité et de protection dès données sont indispensables. Nous vous aidons non seulement a respecter les normes et exigences réglementaires pertinentes, mais aussi a les intégrer stratégiquement dans votre organisation.
Notre expertise comprend notamment
DORAEU AI ActCRA HIPAA
 TISAX
 BSI
 ISA
Nous combinons savoir-faire réglementaire et expertise en implementation technique – pour dès structures de sécurité tracables, auditables et perennes dans votre organisation.
Cliquez sur le bouton ci-dessous pour en savoir plus sur notre travail avec les normes de sécurité et de conformité.
"La collaboration avec Valeri Milke est exceptionnelle. Ce n'est pas seulement sa maniere aimable, calme et posee qui le distingue. Son immense competence, tant sur le plan professionnel que technique, en fait un excellent partenaire commercial."
Webinaires, tutoriels et expertise sur la sécurité informatique et la conformité.
Ce qui se passe chez VamiSec — evolutions stratégiques, certifications et annonces importantes.
Gap analyses NIS2, CRA, AI Act & ISO 27001, feuille de route et implémentation VamiGRC — finançables comme conseil externe via la NRW.BANK. La subvention peut couvrir le conseil jusqu’à 100 %. Appel : 07.09 – 01.12.2026.
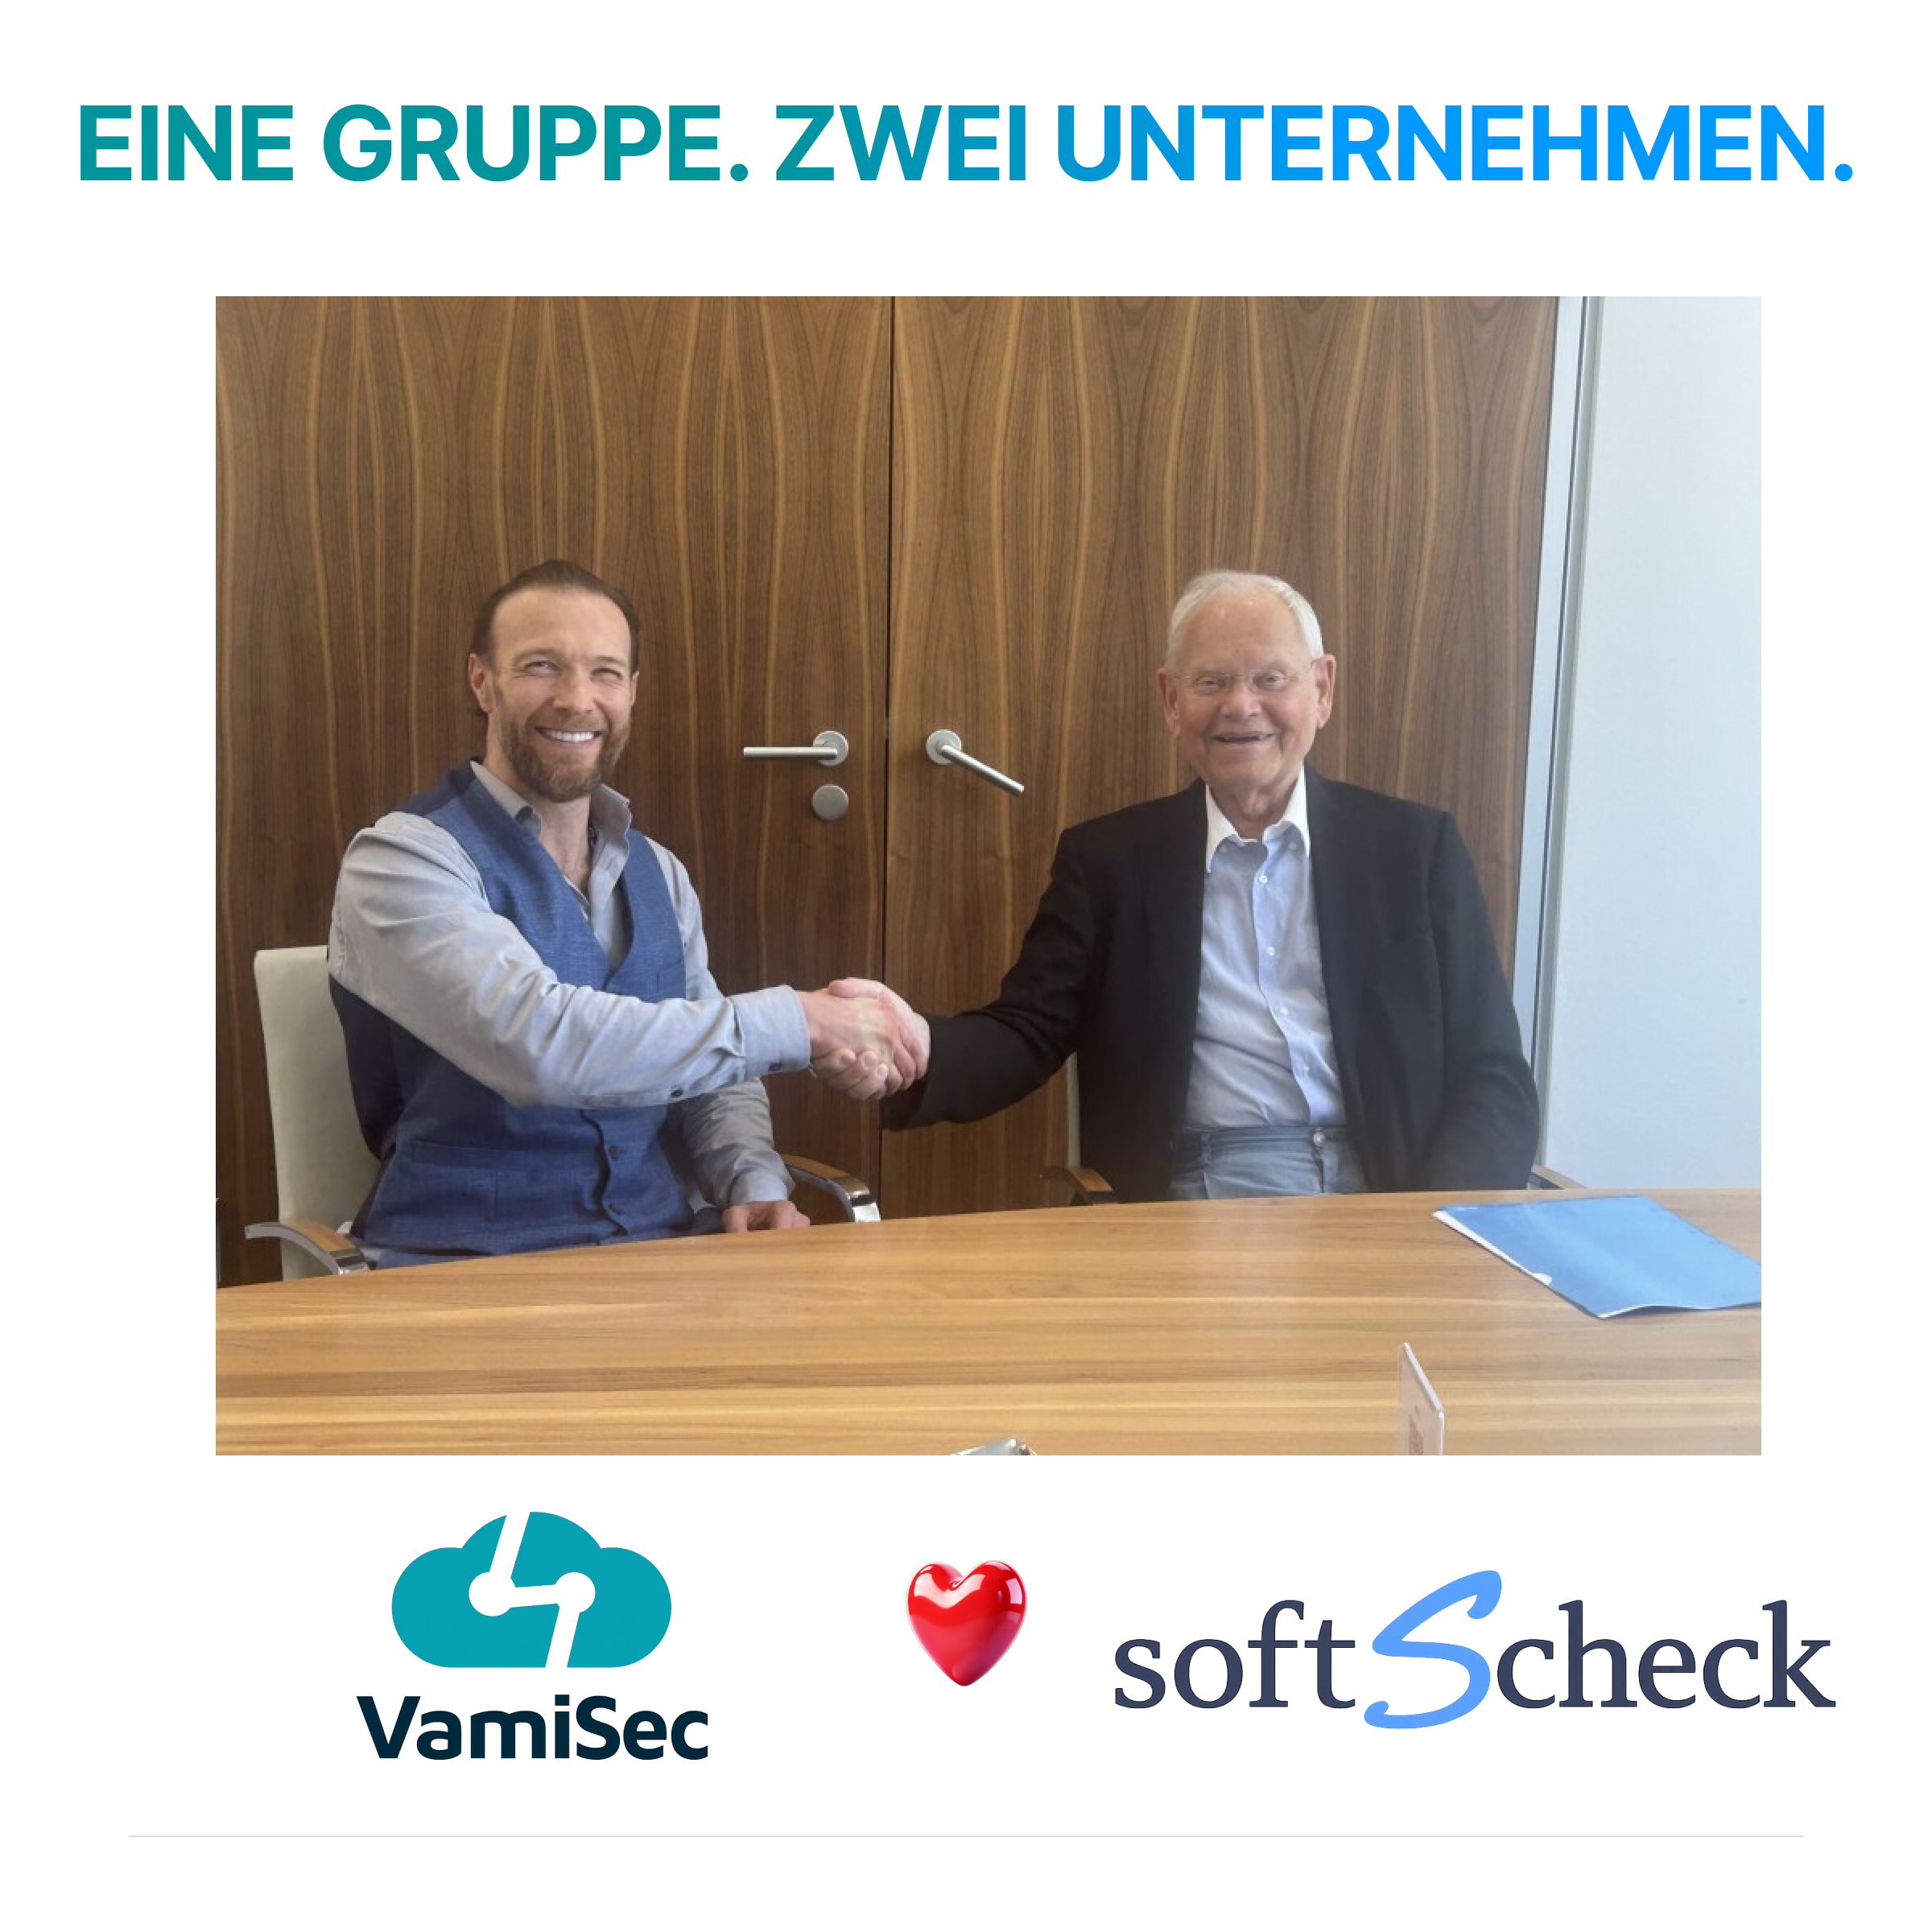
Une étape stratégique que nous partageons avec plaisir : Valeri Milke, fondateur et dirigeant de VamiSec, prend egalement la direction de softScheck GmbH — l'entreprise ou il a débuté sa carriere en sécurité IT après ses études.
VamiSec reste notre foyer stratégique pour la gouvernance, le risque et la conformité. Systèmes de management intégrés bases sur le Vami IMS Framework, mise en œuvre réglementaire de NIS2, DORA, AI Act, CRA, MDR et de l'univers ISO — rien de tout cela ne change.
Ce qui change, c'est l'eventail couvert dans l'ecosysteme.
À l'ere du CRA, du MDR et de la CEI 62443, les fabricants n'ont pas besoin de deux conseils — mais d'un seul partenaire qui maîtrise les deux mondes. Valeri reste bien sur PDG de VamiSec ; équipe, projets et orientation stratégique restent inchanges.

24 septembre 2026
Le 18 septembre 2026, l'EBA a remplacé ses orientations de 2019 sur l'externalisation par EBA/GL/2026/09 : toute prestation non-TIC récurrente qui soutient une fonction relève désormais d'un cadre cohérent avec DORA — registre, catalogue de clauses, règles de sous-traitance et période transitoire de deux ans compris. Nous avons analysé le rapport final et publié une page de connaissances interactive ainsi qu'un livre blanc pour les CISO.
LIRE LA SUITE » →
22 septembre 2026
30 septembre, Global Cyber Summit, Olympia London : Valeri Milke montre comment modéliser les risques de l'IA agentique avec MAESTRO, les tester par AI red teaming et les traduire en contrôles d'entreprise solides. Deux jours de salon, inscription gratuite — et notre talk à 15h15.
LIRE LA SUITE » →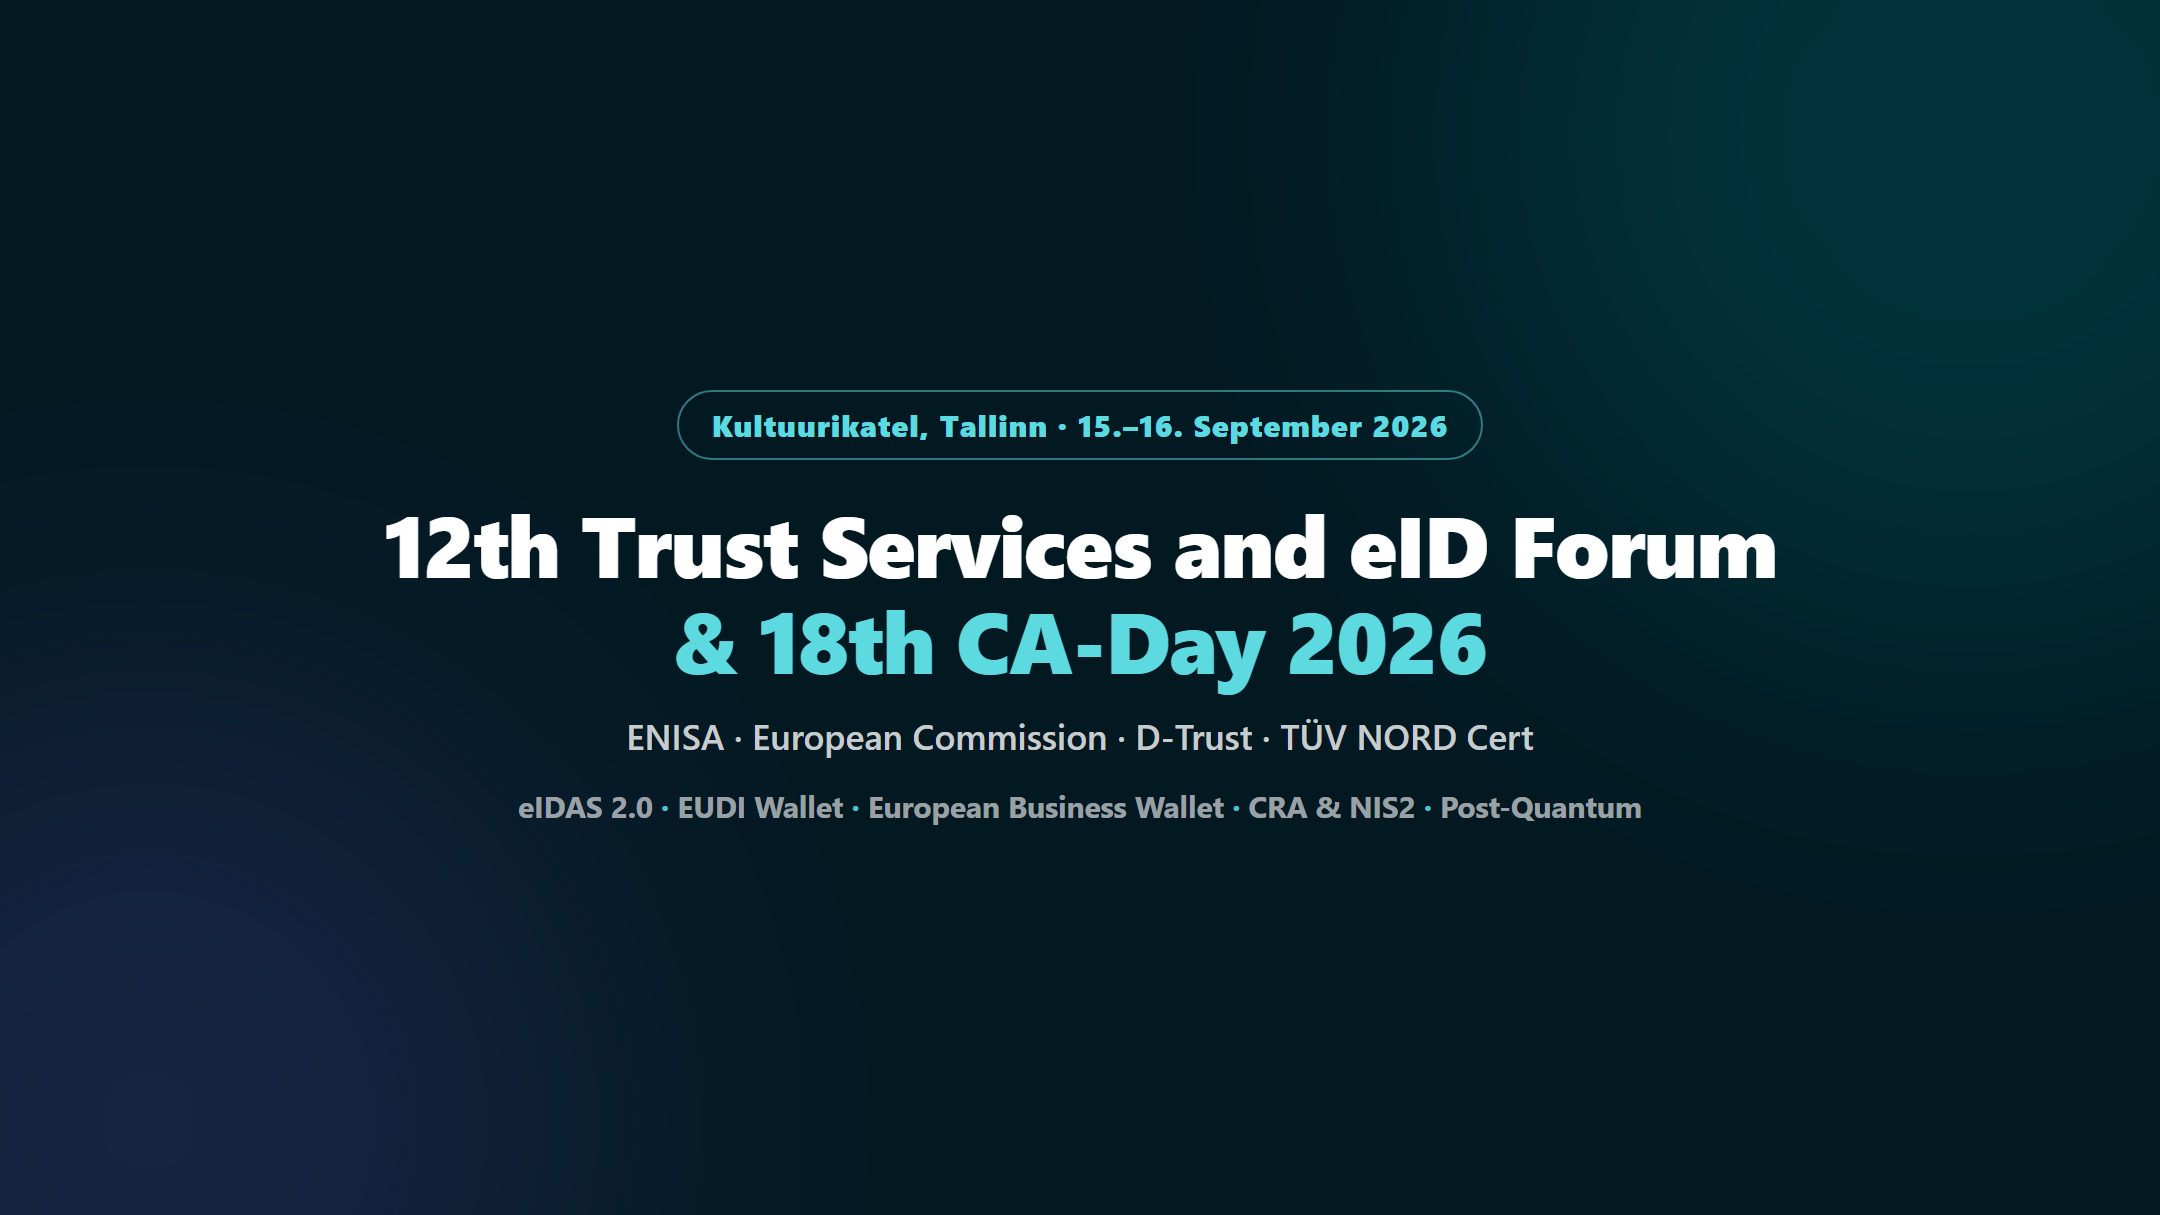
13 septembre 2026
15–16 septembre, Kultuurikatel Tallinn : l'ENISA, la Commission européenne, D-Trust et TÜV NORD Cert réunissent la communauté européenne de la confiance — eIDAS 2.0, EUDI Wallet, European Business Wallet, interfaces CRA et post-quantique. Nous y sommes et traduisons ce que cela signifie pour votre conformité.
LIRE LA SUITE » →
11 juillet 2026
VamiSec GmbH est partenaire et revendeur agréé de KnowBe4 et apporte la plus grande plateforme mondiale de security awareness training et de simulations de phishing à la région DACH — de la licence au programme de sensibilisation entièrement géré...
LIRE LA SUITE » →
26 juin 2026
VamiSec GmbH est partenaire OffSec autorisé et apporte des formations Offensive Security officielles, des live-labs et des certifications — de l'OSCP à l'OSWE en passant par l'OSEP — avec un accompagnement germanophone aux entreprises en Allemagne, Autriche et Suisse.
LIRE LA SUITE » →
1er mai 2026
VamiSec GmbH est partenaire officiel de la Wiz Partner Alliance pour la région EMEA — référencé dans le Wiz Partner Alliance Directory, avec le Wiz Partner Technical Foundations Badge et la Wiz Partner Demo Accreditation.
LIRE LA SUITE » →
30 juin 2026
VamiSec GmbH est PECB Training Partner accrédité et dispense plus de 300 certifications internationalement reconnues — d'ISO 27001 à NIS 2 jusqu'à l'EU AI Act — animées par des Lead Auditors actifs qui vivent ces normes chaque jour dans les projets clients.
LIRE LA SUITE » →Contactez-nous pour une consultation individuelle et une solution de sécurité adaptée à vos besoins.
Valeri Milke, CEO de VamiSec
"Ce n'est que lorsque tous les instruments sont bien accordés que votre organisation devient sécurisée et conforme."
Contactez-nous pour une première consultation gratuite. Notre équipe d'experts en sécurité certifiés est à votre disposition.