

Savoir. Pratique. Orientation.
Portfolio de conseil, livres blancs, études et guides pratiques sur les sujets actuels de sécurité et conformité — concis, fondés, prêts à l'emploi.
Le savoir par thématique
Notre savoir est organisé en cinq domaines. Chaque domaine dispose de sa propre page de savoir avec des contenus approfondis, des pages complémentaires et les livres blancs correspondants à télécharger.
GRC – Gouvernance, risque & conformité
ISO 27001, BSI IT-Grundschutz, DORA, NIS2, le CRA et le règlement IA de l'UE — gouvernance, gestion des risques et conformité auditable.
Voir la thématiqueIT Security
Tests d'intrusion, secure coding, threat modeling et SDLC sécurisé — sécurité technique sur tout le cycle de vie.
Voir la thématiqueAgentic AI Security
Pentesting LLM & IA agentique, injection de prompts, OWASP LLM Top 10 et threat modeling IA — sécuriser les systèmes d'IA.
Voir la thématiqueCloud Security
CSPM & CNAPP (partenaire : Wiz), architecture cloud souveraine, BSI C5, ISO 27017 et l'EU Cloud & AI Act (CADA) — sécurité du cloud, conformité et souveraineté réunies.
Voir la thématiqueDéveloppement sécurisé de logiciels & produits
Secure Coding, SSDLC et supply chain (SLSA, SBOM), plus la sécurité des produits par type : CRA, IEC 62443, UN R155 et ISO/SAE 21434 pour les véhicules, MDR pour le médical.
Voir la thématiqueActualités & articles épinglés
Partenariats, jalons et nouvelles offres — les articles les plus importants de l’univers VamiSec.
 Extension Claude Code manipulée sur la marketplace de Cursor : ce que les équipes de développement doivent savoir sur la porte dérobée SSHDes versions manipulées de l'extension Claude Code sur la marketplace de Cursor ont installé des portes dérobées SSH sur des postes de développement. Nous expliquons ce que faisait le code malveillant, comment vérifier si vous êtes concerné et quelles mesures s'imposent.Lire la suite →
 Brotli2Shell (CVE-2026-111497) : ce que les entreprises doivent savoir dès maintenant sur Node2Shell et HTTP2ShellFaille critique dans le décodeur Brotli de Google : Node.js, .NET, Python, Bun, Envoy, Istio et de nombreux autres produits sont concernés. Nous expliquons la cause, les versions corrigées, les chemins d’attaque et la situation actuelle, et indiquons ce que les entreprises devraient faire dès maintenant.Lire la suite →
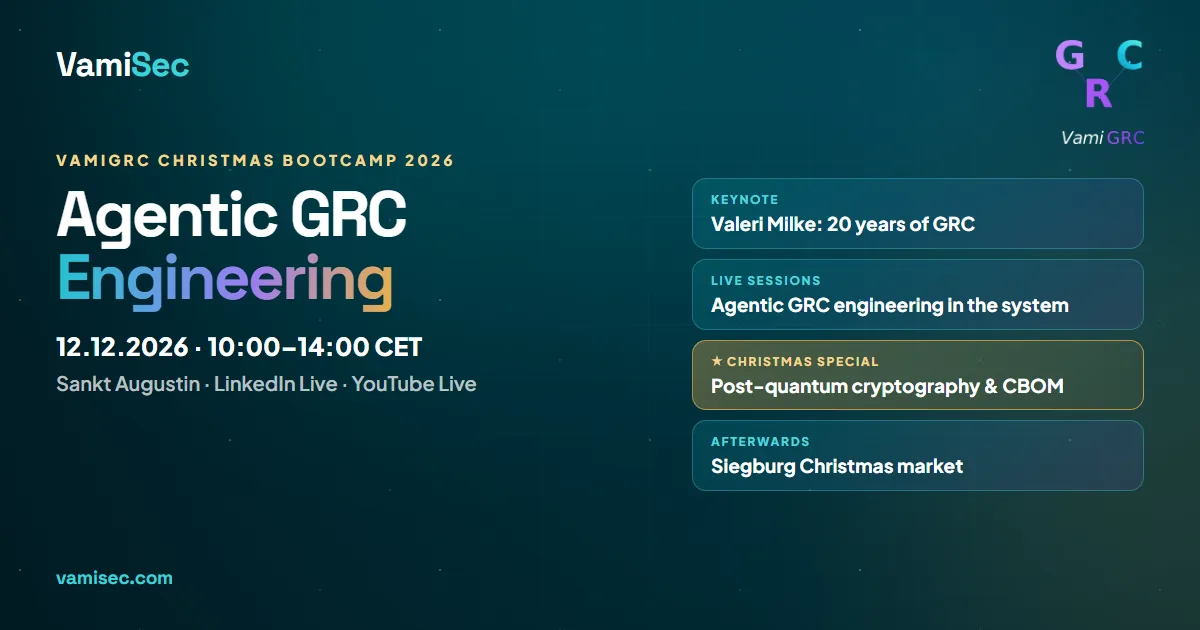 VamiGRC Christmas Bootcamp le 12 décembre : GRC Engineering agentique – sur place et en directLe samedi 12 décembre 2026, VamiSec vous invite au VamiGRC Christmas Bootcamp à Sankt Augustin, près de Bonn – sur place ou en direct sur LinkedIn et YouTube. Valeri Milke et des partenaires montrent comment le GRC Engineering agentique rend NIS2, le CRA, l’AI Act et les risques de la chaîne d’approvisionnement maîtrisables – avec, en plus, un Christmas Special sur la cryptographie post-quantique et la CBOM. Participation gratuite.Lire la suite →
 Article dans mt|medizintechnik : maintenance des dispositifs médicaux connectésDans le numéro 4.2026 de la revue spécialisée mt|medizintechnik, Valeri Milke montre pourquoi la gestion des vulnérabilités et des correctifs des dispositifs médicaux connectés relève de la sécurité des patients. Notre nouvelle page de connaissances résume et approfondit ses thèses.Lire la suite →
 Article dans mt|medizintechnik : gestion des risques des systèmes d’IA en milieu de soinsDans le numéro 2.2026 de la revue spécialisée mt|medizintechnik, Valeri Milke montre comment les établissements de santé encadrent l’usage des systèmes d’IA par la gestion des risques. Notre nouvelle page de connaissances résume ses thèses, les actualise et les approfondit.Lire la suite →
 Guide de la BaFin sur l'IA : ce que les banques et les assureurs devraient mettre en œuvre dès maintenant en matière de risques TIC sous DORALe 18 décembre 2025, la BaFin a publié son guide sur les risques liés aux TIC dans l'utilisation de l'IA. Non contraignant, il montre en 38 pages comment les entités financières peuvent appliquer les exigences de DORA aux systèmes d'IA — de la gouvernance à la notification des incidents, en passant par les tests et les contrats cloud. Nous l'avons analysé et publié une page de connaissances interactive ainsi qu'un livre blanc pour les CISO.Lire la suite →
 Orientations de l'EBA sur le risque lié aux tiers 2026 : ce que les entités financières doivent savoir dès maintenant sur les prestataires non-TICLe 18 septembre 2026, l'EBA a remplacé ses orientations de 2019 sur l'externalisation par EBA/GL/2026/09 : toute prestation non-TIC récurrente qui soutient une fonction relève désormais d'un cadre cohérent avec DORA — registre, catalogue de clauses, règles de sous-traitance et période transitoire de deux ans compris. Nous avons analysé le rapport final et publié une page de connaissances interactive ainsi qu'un livre blanc pour les CISO.Lire la suite →
 MID-Digitale Sicherheit : 50 % de subvention pour pentests, formations & protection IT de baseNouvelle page : le programme du Land NRW subventionne les mesures de sécurité informatique à 50 % (4 000–15 000 €) — de l’analyse de l’existant avec test d’intrusion aux formations sécurité et à la première acquisition de matériel & logiciels. Attribution par tirage au sort mensuel via la NRW.BANK — nous vous accompagnons de la manifestation d’intérêt au justificatif d’emploi.Lire la suite →MID-Digitalisierung : 50 % de subvention pour développer des produits numériquesLe programme du Land NRW subventionne à 50 % (4 000–15 000 €) les prestations externes pour développer des produits numériques commercialisables basés sur des technologies clés comme l’IA — attribution par tirage au sort mensuel. VamiSec développe comme prestataire avec security by design et conformité CRA/AI Act dès le premier sprint.Lire la suite →Jusqu’à 15 000 € de subvention : conseil GRC via MID-Digitale Prozesse (NRW)Le programme du Land NRW « Mittelstand Innovativ & Digital » subventionne le conseil externe pour digitaliser vos processus GRC — des gap analyses NIS2, CRA, AI Act et ISO 27001 à la feuille de route, au choix de l’outil et à l’implémentation de VamiGRC. La subvention peut couvrir le conseil jusqu’à 100 %. Appel 2026 : demandes du 07.09 au 01.12.2026 via la NRW.BANK — nous vous accompagnons sur tout le processus.Lire la suite →
 VamiSec est membre de la Wiz Partner Alliance en EMEA — avec Technical Foundations et Demo AccreditationVamiSec GmbH est membre de la Wiz Partner Alliance pour la région EMEA — référencé dans le Wiz Partner Alliance Directory, avec le Wiz Partner Technical Foundations Badge et la Wiz Partner Demo Accreditation.Lire la suite →VamiSec et softScheck — la stratégie rencontre la profondeur techniqueValeri Milke assume également la direction générale de softScheck GmbH. VamiSec reste le pôle stratégique pour la GRC, la conformité et les systèmes de management — complété par les 20+ années d’expertise en sécurité produit de softScheck (threat modeling, pentest, SSDLC, fuzzing).Lire la suite →
Portefeuille de conseil VamiSec 2026
Trusted · Holistic · Engineered
Notre portefeuille complet en un seul deck — de ISO 27001, NIS2, DORA et CRA à IT- & Cloud Security, gouvernance IA, Managed Services et au Vami IMS Framework. 27 pages, format compact. Actuellement disponible en allemand.
Tous les livres blancs en un coup d’œil
Des livres blancs issus de notre pratique de conseil — chacun avec sa propre page et un formulaire de téléchargement direct, classés selon nos cinq domaines de connaissances.
 GRC – Gouvernance, risque & conformitéTLPT selon DORA : comment véritablement protéger vos actifs les plus précieuxVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéISO 27001 et IT-Grundschutz réunis — un workflow pratiqueVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéCRA Reality Check — Zero-Days, chaîne d’approvisionnement et IAVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéDORA Reality Check — Risque tiers et IA agentiqueVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéNIS2 Reality Check — Enregistrement, chaîne d'approvisionnement et responsabilitéVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéAI Act Reality Check — Échéances haut risque, GPAI et IA agentiqueVoir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéThird-Party Risk für CISOs — orientations EBA non-TIC 2026Voir la page du livre blanc →
 GRC – Gouvernance, risque & conformitéKI unter DORA für CISOs — guide de la BaFin sur les risques TIC liés à l'IAVoir la page du livre blanc →
 IT SecurityIoT Pentesting pour les CISO — sécuriser réellement les appareils connectésVoir la page du livre blanc →
 IT SecurityMagical 2FA Bypass — une MFA efficace pour les CISOVoir la page du livre blanc →
 Agentic AI SecurityAI OWASP LLM PenTesting : comment véritablement sécuriser vos systèmes d'IAVoir la page du livre blanc →
 Agentic AI SecurityLLM Pentesting & Prompt Injection : comment véritablement protéger les systèmes d'IA contre la manipulationVoir la page du livre blanc →
 Agentic AI SecurityEU AI Act — Guide de conformité pour les entreprises (EN)Voir la page du livre blanc →
 Agentic AI SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Voir la page du livre blanc →
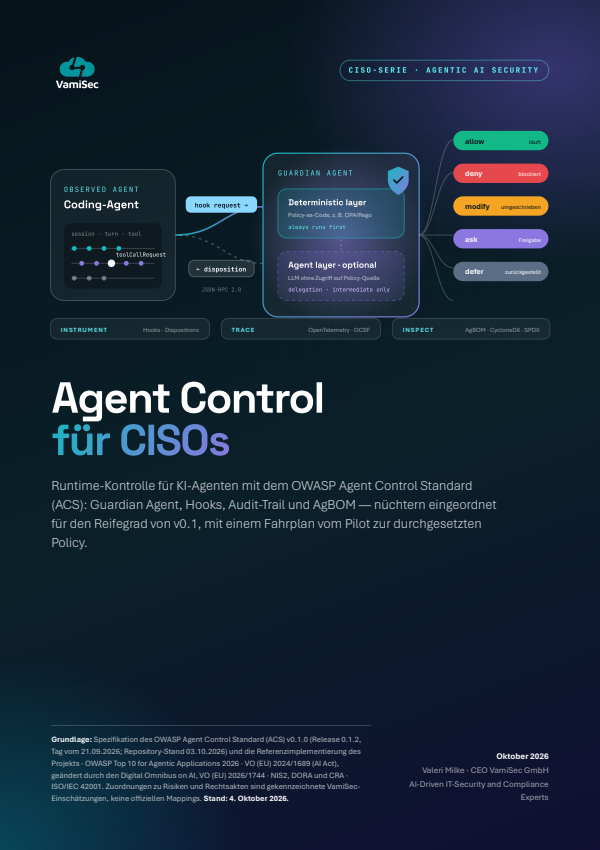 Agentic AI SecurityAgent Control pour les RSSI — OWASP Agent Control Standard (ACS)Voir la page du livre blanc →
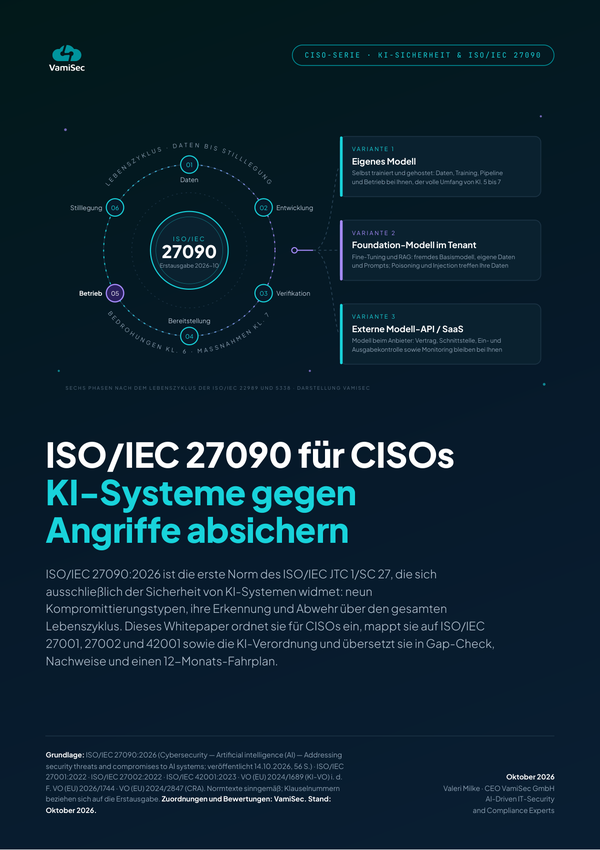 Agentic AI SecurityISO/IEC 27090 pour les CISO — protéger les systèmes d’IA contre les attaquesVoir la page du livre blanc →
 Agentic AI SecurityPentests autonomes pour les CISO — le CSA Autonomous Pentest Assurance Standard (APAS)Voir la page du livre blanc →
 Agentic AI SecuritySecuring an MCP server in practice — des contrôles d’agents pour les CISOVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsEU Cyber Resilience Act — Guide pratique pour les produits numériquesVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsCI/CD Pipeline Security : comment les attaquants prennent le contrôle de votre pipeline — et comment le reprendreVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsOWASP Top 10 CI/CD Security Risks — guide pratique avec crosswalk de conformitéVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsSecure Coding à l'ère de l'IA : le CWE Top 25 (2025) et le Secure-by-DesignVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsLa sécurité assistée par IA dans le pipeline CI/CDVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsAutomotive Threat Matrix — ATT&CK pour les véhiculesVoir la page du livre blanc →
 Développement sécurisé de logiciels & produitsSlopsquatting & Coding-Agenten für CISOs — sécuriser la chaîne d’approvisionnement logicielle IAVoir la page du livre blanc →
Vous cherchez un conseil personnalisé ?
Nos experts se feront un plaisir de vous accompagner dans la mise en œuvre du contenu de nos livres blancs dans votre organisation.
Première consultation gratuite →