

Noticias, insights y tendencias
Publicaciones recientes sobre seguridad TI, conformidad e inteligencia artificial — de los expertos de VamiSec.
 IT Security
31 de octubre de 2026
Extensión de Claude Code manipulada en el marketplace de Cursor: lo que los equipos de desarrollo deben saber sobre la puerta trasera SSH
Versiones manipuladas de la extensión de Claude Code en el marketplace de Cursor instalaron puertas traseras SSH en equipos de desarrollo. Explicamos qué hacía el código malicioso, cómo comprobar si está afectado y qué pasos son necesarios ahora.
LEER MÁS » → IA & Compliance
31 de octubre de 2026
CyberWiseCon Europe 2027 en Riga: Valeri Milke habla sobre threat modeling y red teaming de IA agéntica
Nuestra ponencia «Securing Agentic AI: Threat Modeling & Agentic AI Red Teaming in Practice» ha sido aceptada para la CyberWiseCon Europe 2027. Valeri Milke hablará en Riga en mayo de 2027, con un camino repetible desde el límite de confianza hasta la evidencia de que los controles funcionan.
LEER MÁS » →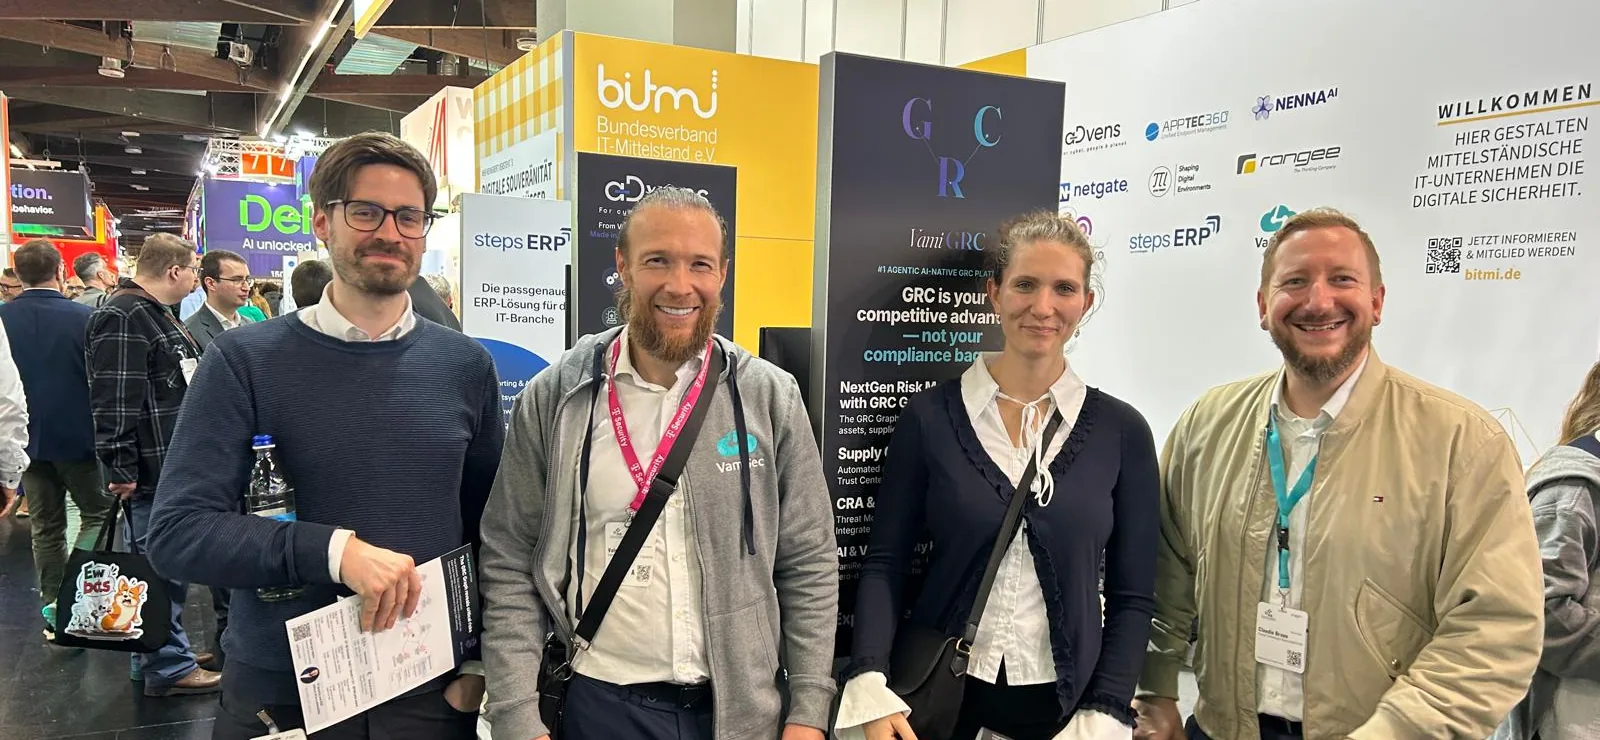 GRC
31 de octubre de 2026
Resumen de it-sa 2026: VamiGRC en directo en el stand del BITMi, seis demostraciones y una cena sobre la obligación de notificación del CRA
Tres días en el stand conjunto del BITMi: seis demostraciones en directo de VamiGRC, muchas conversaciones sobre NIS2, el CRA, la seguridad de la IA y los pentests, y una cena sobre la obligación de notificación del CRA. Nuestro resumen con fotos.
LEER MÁS » → IT Security
27 de octubre de 2026
Brotli2Shell (CVE-2026-111497): lo que las empresas deben saber ahora sobre Node2Shell y HTTP2Shell
Vulnerabilidad crítica en el decodificador Brotli de Google: Node.js, .NET, Python, Bun, Envoy, Istio y muchos otros productos están afectados. Explicamos la causa, las versiones corregidas, las vías de ataque y la situación actual, y mostramos lo que las empresas deberían hacer ahora.
LEER MÁS » → Artículo técnico
19 de octubre de 2026
Artículo técnico en mt|medizintechnik: mantenimiento de productos sanitarios conectados
En el número 4.2026 de la revista mt|medizintechnik, Valeri Milke explica por qué la gestión de vulnerabilidades y de parches de los productos sanitarios conectados forma parte de la seguridad del paciente. Nuestra nueva página de conocimiento resume sus tesis y las desarrolla.
LEER MÁS » → Artículo técnico
19 de octubre de 2026
Artículo técnico en mt|medizintechnik: gestión de riesgos de sistemas de IA en centros sanitarios
En el número 2.2026 de la revista mt|medizintechnik, Valeri Milke muestra cómo los centros sanitarios pueden afianzar con gestión de riesgos el uso de sistemas de IA. Nuestra nueva página de conocimiento resume sus tesis, las actualiza y las desarrolla.
LEER MÁS » → IA & Compliance
18 de octubre de 2026
DevFest Nairobi 2026: Valeri Milke muestra cómo proteger agentes de IA con threat modeling y agentic AI red teaming
14 de noviembre, Sarit Expo Centre, Nairobi: nuestra sesión «Securing Agentic AI» ha sido aceptada en el DevFest Nairobi 2026. Valeri Milke muestra cómo los equipos de desarrollo pueden modelar los permisos, las herramientas y las fronteras de confianza de los agentes de IA, ponerlos a prueba mediante red teaming y demostrar que sus controles funcionan.
LEER MÁS » → GRC
6 de octubre de 2026
Guía de la BaFin sobre IA: lo que bancos y aseguradoras deberían implantar ya en materia de riesgos TIC bajo DORA
El 18 de diciembre de 2025, la BaFin publicó su guía sobre los riesgos TIC en el uso de la IA. No es vinculante, pero muestra en 38 páginas cómo pueden aplicar las entidades financieras los requisitos de DORA a los sistemas de IA: desde la gobernanza, pasando por las pruebas y los contratos en la nube, hasta la notificación de incidentes. La hemos analizado y hemos publicado una página de conocimiento interactiva y un whitepaper para CISO.
LEER MÁS » → GRC
24 de septiembre de 2026
Directrices de la EBA sobre riesgo de terceros 2026: lo que las entidades financieras deben saber ahora sobre los proveedores no TIC
El 18 de septiembre de 2026, la EBA sustituyó sus Directrices sobre externalización de 2019 por EBA/GL/2026/09: todo servicio no TIC recurrente que sostenga una función queda ahora bajo un marco coherente con DORA, con registro, catálogo de cláusulas, reglas de subcontratación y un periodo transitorio de dos años. Hemos analizado el informe final y publicado una página de conocimiento interactiva junto con un whitepaper para CISOs.
LEER MÁS » → IA & Compliance
22 de septiembre de 2026
VamiSec interviene en la International Cyber Expo 2026: Agentic AI Risk Assessment con MAESTRO y AI Red Teaming
30 de septiembre, Global Cyber Summit, Olympia London: Valeri Milke muestra cómo modelar los riesgos de la IA agéntica con MAESTRO, probarlos mediante AI red teaming y traducirlos en controles corporativos sólidos. Dos jornadas de feria, registro gratuito — y nuestro talk a las 15:15.
LEER MÁS » → GRC
13 de septiembre de 2026
VamiSec presente en Tallin: Trust Services and eID Forum & CA-Day 2026
15–16 de septiembre, Kultuurikatel Tallin: ENISA, la Comisión Europea, D-Trust y TÜV NORD Cert reúnen a la comunidad europea de la confianza — eIDAS 2.0, EUDI Wallet, European Business Wallet, interfaces con el CRA y poscuántica. Estamos allí y traducimos lo que significa para su cumplimiento.
LEER MÁS » → IT Security
11 de julio de 2026
VamiSec es partner y reseller autorizado de KnowBe4 — security awareness training y human risk management
VamiSec GmbH es partner y reseller autorizado de KnowBe4 y lleva la mayor plataforma mundial de security awareness training y simulaciones de phishing a la región DACH — desde la licencia hasta un programa de concienciación totalmente gestionado...
LEER MÁS » → IT Security
26 de junio de 2026
VamiSec es partner OffSec autorizado para la región DACH — formaciones y certificaciones oficiales (OSCP, OSEP, OSWE y más)
VamiSec GmbH es partner OffSec autorizado y lleva formaciones de Offensive Security oficiales, live-labs y certificaciones — desde OSCP y OSEP hasta OSWE — con acompañamiento en alemán a empresas de Alemania, Austria y Suiza.
LEER MÁS » → IT Security
1 de mayo de 2026
VamiSec es miembro de la Wiz Partner Alliance en EMEA — con Technical Foundations y Demo Accreditation
VamiSec GmbH es miembro de la Wiz Partner Alliance para la región EMEA — listada en el Wiz Partner Alliance Directory, con Wiz Partner Technical Foundations Badge y Wiz Partner Demo Accreditation.
LEER MÁS » → Formación y Certificación
30 de junio de 2026
VamiSec es PECB Training Partner acreditado — más de 300 certificaciones oficiales (ISO 27001, NIS 2, EU AI Act y más)
VamiSec GmbH es PECB Training Partner acreditado y ofrece más de 300 certificaciones reconocidas internacionalmente — desde ISO 27001 y NIS 2 hasta el EU AI Act — impartidas por Lead Auditors en activo que viven estos estándares cada día en proyectos de clientes.
LEER MÁS » →¡Proteja su empresa ahora!
Contáctenos para una asesoría individual y una solución de seguridad ajustada a sus necesidades.
Valeri Milke, CEO de VamiSec
«Solo cuando todos los instrumentos están bien afinados entre sí, su organización es realmente segura y conforme.»