
Directrices de la EBA sobre riesgo de terceros 2026: lo que las entidades financieras deben saber ahora sobre los proveedores no TIC
24 de septiembre de 2026
Qué publicó la EBA el 18 de septiembre de 2026
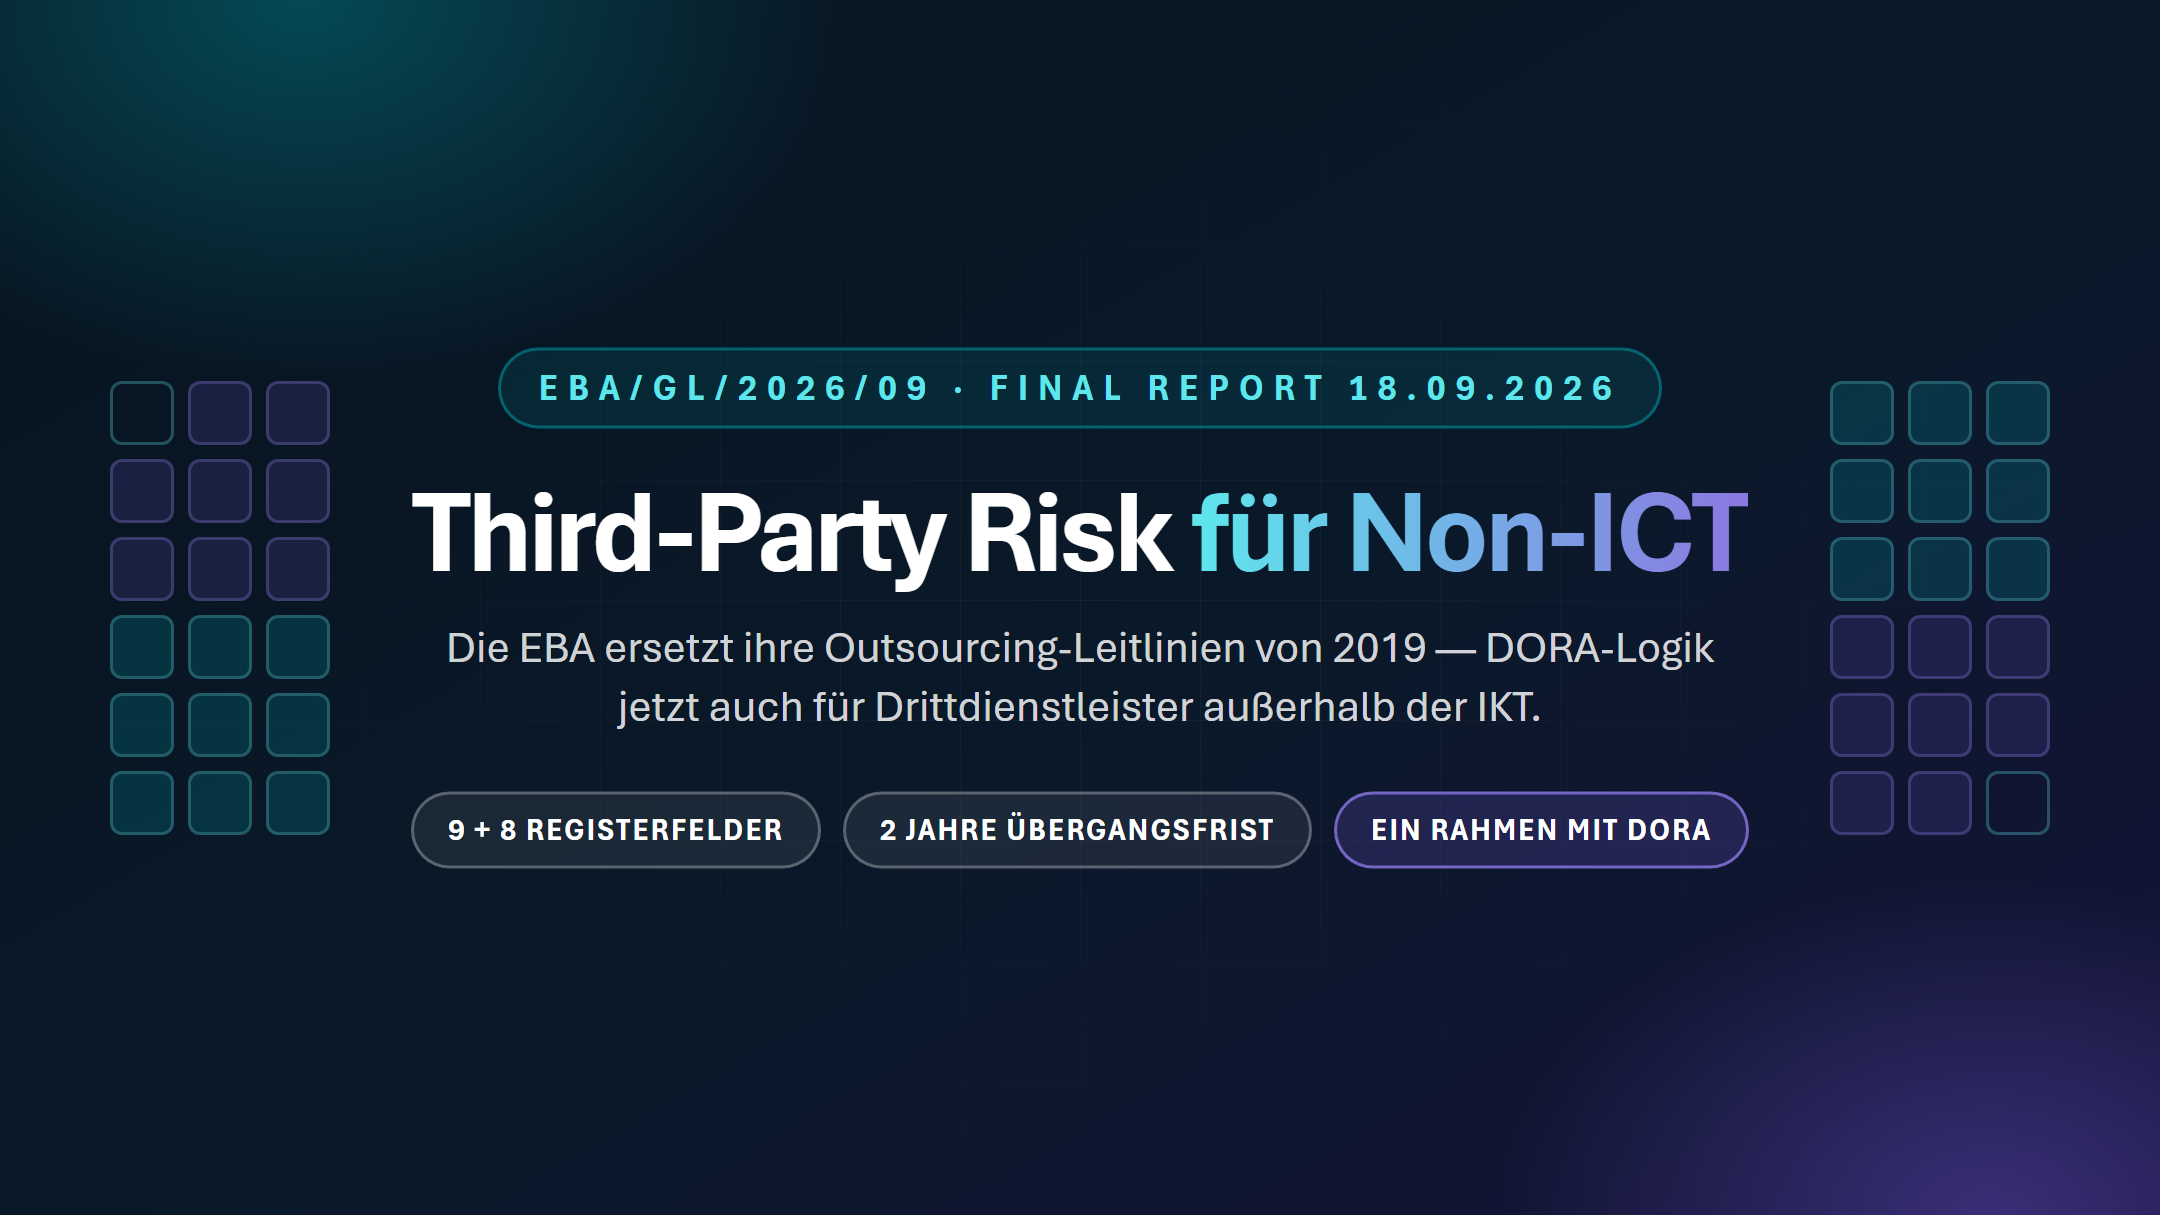
Con el informe final EBA/GL/2026/09, «Guidelines on the sound management of third-party risk regarding non-ICT services», la Autoridad Bancaria Europea (EBA) sustituye sus Directrices sobre externalización de 25 de febrero de 2019 (EBA/GL/2019/02). El documento tiene 98 páginas: 128 apartados de texto normativo, más el análisis coste-beneficio y el feedback statement de la consulta EBA/CP/2025/12, que estuvo abierta del 8 de julio al 8 de octubre de 2025 y recibió 72 respuestas. El mensaje central: el riesgo de terceros derivado de servicios no TIC se gestionará en adelante con la misma lógica que el riesgo de terceros TIC bajo DORA, con una definición de función esencial o importante coherente con DORA, un registro inspirado en el registro de información de DORA y un ciclo de vida completo, desde el análisis precontractual hasta una estrategia de salida probada.
De la externalización al acuerdo con terceros: el verdadero cambio de sistema
La diferencia más importante respecto a 2019 se concentra en un concepto. Un acuerdo de externalización se refería a una función que la entidad, de otro modo, habría desempeñado por sí misma. El nuevo acuerdo con terceros prescinde de ese criterio: abarca cualquier acuerdo por el que un proveedor tercero de servicios apoya una función de forma recurrente o continuada; la externalización pasa a ser solo un subconjunto (apartado 17). Con ello entran en el ámbito de aplicación servicios que nunca figuraron en un registro de externalizaciones. Al mismo tiempo se ha ampliado el círculo de destinatarios: además de las entidades de crédito y las empresas de servicios de inversión sujetas a la CRD, las directrices se aplican a las sucursales de terceros países, a las empresas de servicios de inversión MiFID II (salvo las pequeñas y no interconectadas), a las entidades de pago y de dinero electrónico, a los emisores de fichas referenciadas a activos conforme a MiCAR, a los prestamistas sujetos a la MCD que sean entidades financieras y a las sociedades financieras de cartera autorizadas (apartado 9). Lo que queda fuera lo fija la lista de exclusiones del apartado 33: desde la auditoría legal de cuentas, las redes de pago y SWIFT hasta la limpieza, el catering y los suministros.
La frontera con DORA y la exigencia de un enfoque integral
Los servicios TIC del art. 3(21) de DORA siguen excluidos; se rigen por el capítulo V del Reglamento (apartado 7). En los casos híbridos —servicios no TIC con un componente TIC— es la propia entidad financiera la que decide si ese componente es sustancial para la prestación del servicio; si lo es, se aplica DORA (apartado 32). La EBA espera expresamente un enfoque integral que abarque ambos mundos y permite tres integraciones: la función de control puede combinarse con la función prevista en el art. 5(3) de DORA (nota 46), la política puede fusionarse con la política TIC del art. 28(10) de DORA siempre que mantenga visibles cuatro distinciones (apartado 49), y el registro puede unificarse con el registro de información de DORA en un único registro (apartado 61). Quien haya implantado DORA en serio ya dispone de la mayor parte del marco.
El registro: 9 campos básicos, 8 campos adicionales, un modelo de datos
El núcleo de las obligaciones de documentación es un registro de todos los acuerdos no TIC que distinga las funciones esenciales o importantes del resto (apartado 58). Cada acuerdo lleva nueve campos básicos (apartado 61): número de referencia y tipo de contrato, fechas de vigencia, entidades usuarias, vinculación a grupo o a un IPS, descripción de la función, criticidad con su justificación, categoría interna, proveedor con identificador y sociedad matriz, y país de prestación del servicio. Para las funciones esenciales o importantes se añaden ocho campos adicionales (apartado 62): derecho aplicable, fecha de las últimas auditorías, subcontratistas de partes sustanciales con su posición en la cadena, sustituibilidad de «easy» a «impossible», evaluación de reintegración con RTO y RPO, plan de salida sí/no, proveedores alternativos y coste anual. A petición, la autoridad competente recibe el registro en formato electrónico procesable; el formato del Reglamento de Ejecución (UE) 2024/2956 de DORA está expresamente admitido (apartado 63).
Contrato, subcontratación y derechos de auditoría en pocas palabras
Todo acuerdo requiere un contrato escrito con diez contenidos mínimos (apartado 84 a–j); las funciones esenciales o importantes exigen seis más (apartado 85 a–f), entre ellos niveles de servicio cuantitativos, obligaciones de notificación e información, seguro obligatorio, planes de contingencia probados, derechos de acceso y auditoría sin restricciones y una estrategia de salida con una fase de transición vinculante. En la subcontratación de partes sustanciales rige un mecanismo de notificación y objeción: el proveedor comunica con antelación los subcontratos nuevos o modificados, la entidad evalúa el impacto y puede oponerse dentro del plazo, y el contrato debe permitir la resolución del subcontrato si el proveedor actúa pese a la objeción (apartados 90 a 95). Pueden utilizarse certificaciones e informes de auditoría de terceros, pero para las funciones esenciales nunca de forma permanente como única base y solo bajo ocho condiciones, desde un alcance de auditoría adecuado hasta el derecho contractual a realizar auditorías propias (apartados 102 a 104).
Plazos: la fecha de aplicación sigue abierta, pero el trabajo empieza ya
La fecha de aplicación sigue siendo un marcador de posición en el informe final; se fijará con la publicación de las traducciones a todas las lenguas oficiales de la UE. A partir de ese día, las directrices se aplican a todos los acuerdos que se celebren, revisen o modifiquen; los contratos existentes deben adaptarse (apartados 18 y 19). Para los acuerdos relativos a funciones esenciales o importantes corre un periodo transitorio de dos años; quien no haya terminado entonces informa a la autoridad competente sobre las medidas previstas o sobre una posible estrategia de salida (apartado 20). Los acuerdos no esenciales pueden actualizarse con ocasión de la renovación del contrato (apartado 21). La autoridad competente examina el riesgo de terceros como mínimo en el SREP (apartado 119) y puede llegar hasta imponer la salida forzosa de un acuerdo (apartado 126). Nuestra recomendación: inventario de todos los contratos no TIC recurrentes, prueba en tres niveles con criticidad documentada y contraste de los campos del registro. Esos son los primeros 90 días, y cuestan trabajo, no presupuesto.
Alemania, Austria y Suiza: MaRisk AT 9 ya traza la frontera
En Alemania, la BaFin aplica las Directrices sobre externalización de 2019 a través del módulo AT 9 de las MaRisk. La novena revisión de las MaRisk (Circular 06/2026 (BA) de 30 de junio de 2026) ya excluye expresamente de AT 9 los servicios TIC del art. 3, punto 21, de DORA: la misma frontera que trazan las directrices de la EBA. Sin embargo, las MaRisk siguen contemplando el «sonstiger Fremdbezug von Leistungen» —la adquisición externa de otros servicios que no constituye externalización—, mientras que la EBA abarca todo acuerdo no TIC recurrente; justo ahí reside la necesidad de adaptación. EBA/GL/2026/09 todavía no está incorporado en las MaRisk y, según nuestra investigación a 23 de septiembre de 2026, la BaFin no había emitido una declaración sobre su aplicación. En Austria, la FMA aplica directamente las directrices de la EBA; Suiza queda fuera del marco de la UE y regula la externalización mediante las circulares FINMA 2018/3 y 2023/1.
Nuevo en vamisec.com: página de conocimiento con tres herramientas y whitepaper para CISOs
Hemos analizado el informe final completo y hemos construido a partir de él una página de conocimiento que es más que un resumen: 14 capítulos con cada apartado relevante, un Navegador de alcance que conduce al régimen aplicable en cinco preguntas de sí o no, un Constructor de registro con los 17 campos para marcar y exportación CSV de la cabecera, y un Radar de preparación que mide el grado de madurez en cinco dimensiones y señala las mayores brechas con su apartado. Directamente en la página puede solicitarse el whitepaper de 30 páginas «Third-Party Risk für CISOs» (whitepaper en alemán), con la arquitectura de integración con DORA, una biblioteca de cláusulas, el registro como modelo de datos y un programa de 24 meses que incluye un playbook de 90 días. La página está disponible en español, así como en alemán, inglés y francés, y está enlazada desde nuestra página de conocimiento sobre DORA.
Todos los enlaces
Página de conocimiento con Navegador de alcance, Constructor de registro y Radar de preparación: https://vamisec.com/es/wissen/grc/eba-third-party-risk-management · Solicitar el whitepaper «Third-Party Risk für CISOs»: https://vamisec.com/es/wissen/grc/eba-third-party-risk-management#whitepaper · Página de conocimiento sobre DORA: https://vamisec.com/es/wissen/grc/dora · Informe final de la EBA, EBA/GL/2026/09 (PDF): https://www.eba.europa.eu/sites/default/files/2026-09/dc9ccbb3-79b9-493d-b693-c21adeffbcc9/Final%20report%20on%20GL%20on%20third-party%20risk%20management.pdf · Nota de prensa de la EBA de 18 de septiembre de 2026: https://www.eba.europa.eu/publications-and-media/press-releases/eba-publishes-its-final-guidelines-management-third-party-risk-delivering-more-proportionate-and
¿Tiene preguntas sobre la seguridad TI de su empresa?
Consulta inicial gratuita →