

عزّزوا المعرفة. عيشوا الأمن. أثبتوا الامتثال.
من خلال تدريبات عملية وشهادات معترف بها، نؤهّل فريقكم لمواجهة المتطلبات الحالية في أمن المعلومات والمرونة السيبرانية والامتثال.

NIS2 والمرونة السيبرانية – تدريب عملي
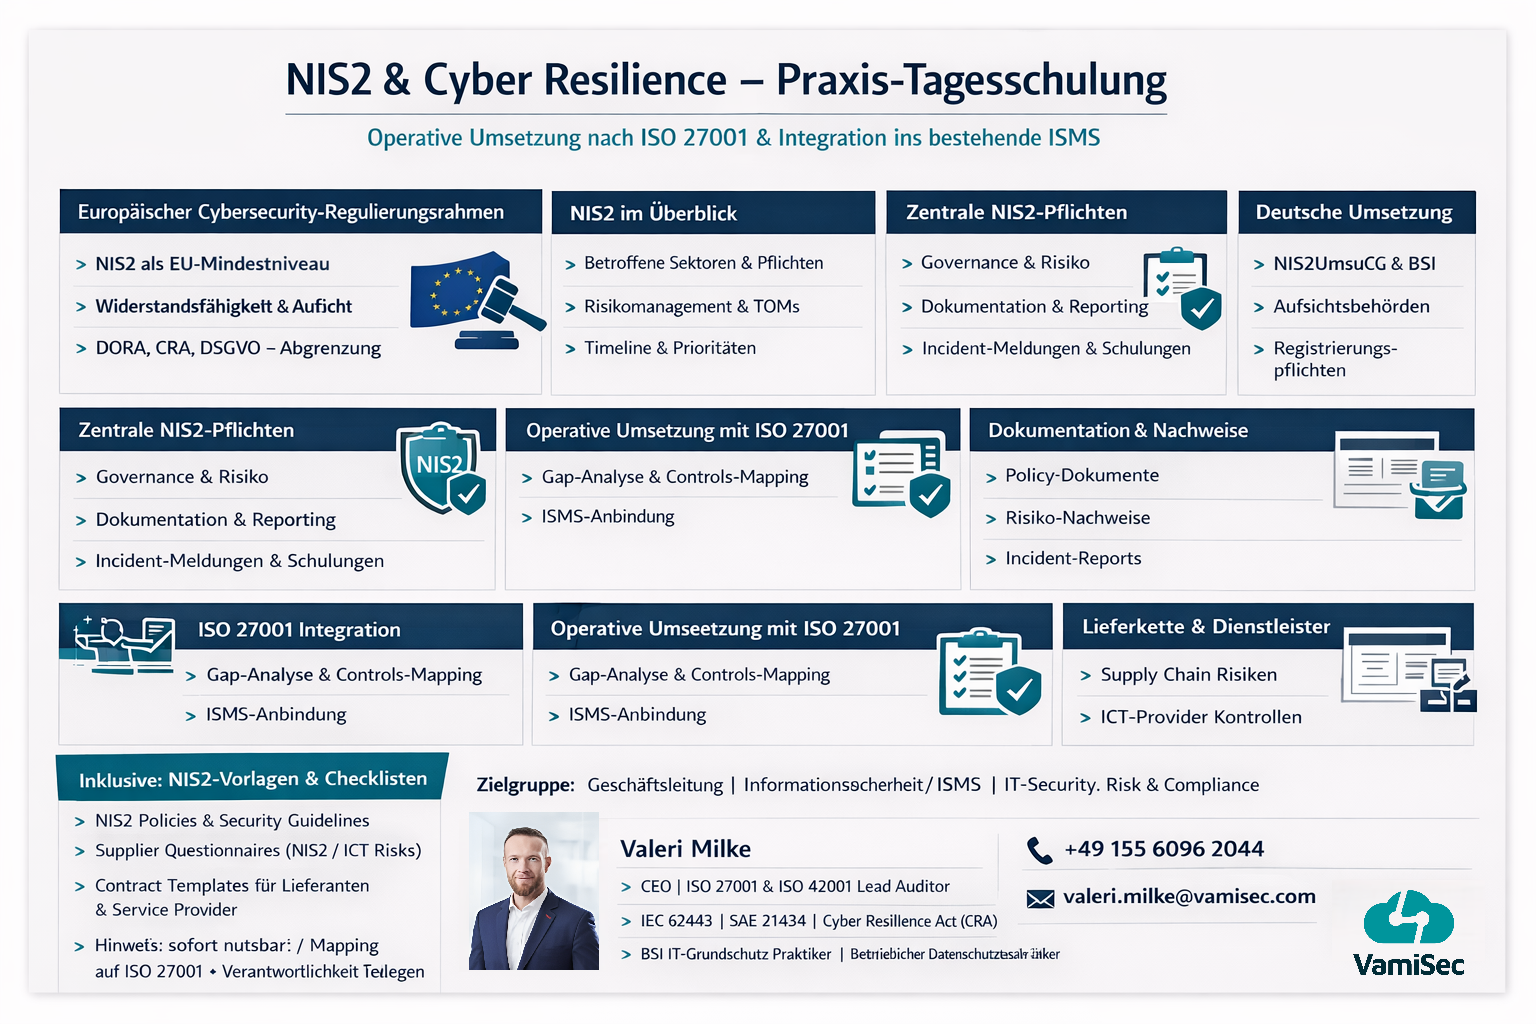
يقدّم هذا التدريب العملي نظرة عامة منظّمة على توجيه NIS2 وتنفيذه وفق قانون تنفيذ NIS2 الألماني (NIS2UmsuCG). يحصل المشاركون على وضوح بشأن نطاق التطبيق والالتزامات والرقابة ومتطلبات الإبلاغ، وكذلك مسؤولية الإدارة العليا والإدارة.
- المتطلبات التنظيمية، والتكامل مع ISO 27001، والتنفيذ التشغيلي في الممارسة العملية
- التركيز: التنفيذ التشغيلي لـ NIS2 استنادًا إلى ISO/IEC 27001
- التكامل في عمليات ISMS وBCM وحماية البيانات القائمة
- إدارة مخاطر سلسلة التوريد والأطراف الثالثة
- مصمّم كتدريب مكثّف ليوم واحد، مع إمكانية تكييفه زمنيًا ومضمونًا بمرونة وفق متطلبات مؤسستكم
- قوالب وإرشادات عملية: إرشادات NIS2، وسياسات أمنية، واستبيانات للموردين، وقوالب عقود
محتوى التدريب في نظرة عامة
NIS2 – نظرة تنظيمية عامة ونطاق التطبيق
الأهداف والهيكل والجهات المعنية (حرجة، بالغة الأهمية، مهمة)
قانون تنفيذ NIS2 الألماني والرقابة
دور NIS2UmsuCG، ومهام BSI وفرق CSIRT، والتزامات التسجيل، والمواعيد الأولى لسريان التطبيق
الالتزامات والحوكمة ومسؤولية الإدارة
إدارة المخاطر والأمن، والتدابير التقنية والتنظيمية (TOMs)، والإبلاغ عن الحوادث، والتزامات التدريب والإشراف الواقعة على الإدارة العليا
التنفيذ التشغيلي باستخدام ISO/IEC 27001
تحليل الفجوات لـ NIS2، واستخلاص المتطلبات القانونية، والتكامل في عمليات ISMS وBCM وحماية البيانات القائمة
سلسلة التوريد ومزوّدو خدمات تقنية المعلومات والاتصالات والأطراف الثالثة
متطلبات NIS2 تجاه المورّدين، وتحليل المخاطر على امتداد سلسلة التوريد، وإدارة مزوّدي خدمات تقنية المعلومات والاتصالات
التوثيق وأدلة الإثبات ومتطلبات العقود
التزامات الإثبات والإبلاغ وإعداد التقارير، إضافة إلى المتطلبات التعاقدية ومتطلبات الحوكمة
صيغ التدريب والشهادات لدينا
تدريب عملي على CRA
من الأمن بالتصميم (Secure-by-Design) إلى تطوير منتجات متوافقة مع CRA. نظرة عامة منظّمة على تنظيم CRA، والأدوار والمسؤوليات، ودورة حياة التطوير الآمن (Secure SDLC)، وإدارة الثغرات الأمنية، وSBOM ومخاطر المصادر المفتوحة، وسلسلة التوريد، والعقود والمسؤولية.
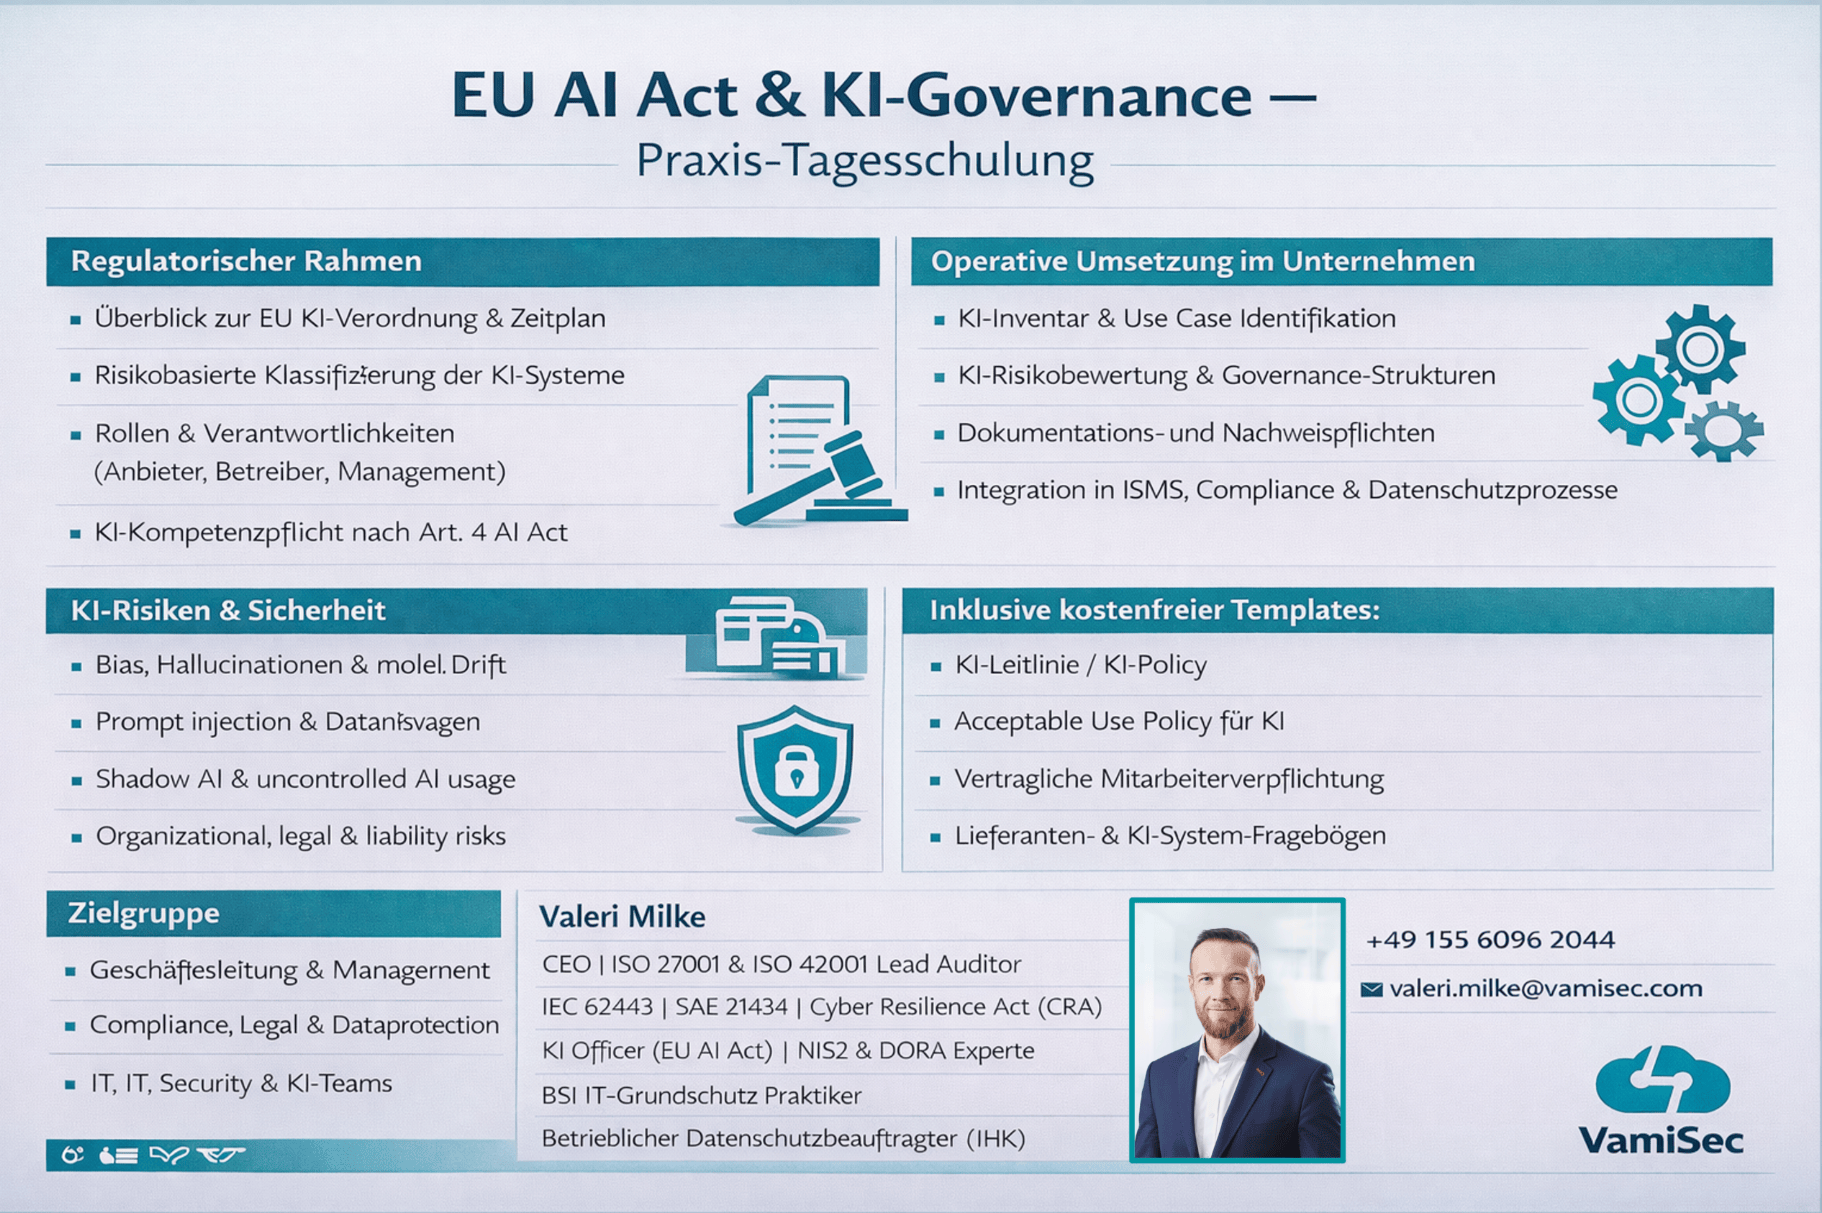
EU AI Act وحوكمة الذكاء الاصطناعي – تدريب عملي
المتطلبات التنظيمية وهياكل الحوكمة والاستخدام الآمن للذكاء الاصطناعي في الممارسة العملية. التصنيف القائم على المخاطر لأنظمة الذكاء الاصطناعي، والتزامات المزوّدين والمشغّلين، وحوكمة الذكاء الاصطناعي التشغيلية، ومخاطر الذكاء الاصطناعي وآليات التحكم.
تدريبات التوعية
الموظفون بوصفهم أقوى خط دفاع ضد الهجمات السيبرانية. حملات تصيّد احتيالي وتقييمها، ومحتوى تعليمي تفاعلي، وشهادات مشاركة وأدلة إثبات للتدقيق. الصيغ: ندوات إلكترونية مباشرة، ودورات عند الطلب، وتعلّم إلكتروني، وتلعيب، وأيام توعية.
تأهيل CISO وISB
تأهيل قادة أمن المعلومات بشكل عملي. أساسيات أمن المعلومات، وبناء نظام إدارة أمن المعلومات (ISMS) وتشغيله، وإدارة المخاطر والامتثال، والاستجابة للحوادث وإدارة الطوارئ، والحوكمة وإعداد التقارير.
VamiAcademy®
تدريب على أمن تقنية المعلومات والامتثال مدعوم بالذكاء الاصطناعي. VamiAcademy منصة تعلّم إلكتروني مدعومة بالذكاء الاصطناعي لتدريبات الأمن والامتثال القائمة على الأدوار – فعّالة وفردية ومحدّثة دائمًا. محتوى مخصّص للفئات المستهدفة، وامتثال بالتصميم، ومحتوى قابل للتتبّع لأغراض التدقيق.
تدريبات لـ كل فئة مستهدفة
قوالب وإرشادات عملية مشمولة
يتضمن كل تدريب مواد جاهزة للاستخدام فورًا: إرشادات NIS2، وسياسات أمنية، واستبيانات للموردين، وقوالب عقود — للتطبيق المباشر في المؤسسة.
الأسئلة الشائعة الشائعة
احجزوا موعد التدريب الآن
بناء الكفاءات – ترسيخ الأمن والامتثال بشكل مستدام. استشارة أولية مجانية.
احجزوا استشارة أولية