01
ISMS-Aufbau & ISO 27001
Aufbau, Implementierung und Zertifizierung eines Informationssicherheits-Managementsystems nach ISO 27001.
Details →
Sieben eigene Lösungen, verbunden über VamiGRC und erweitert um Technologien führender Partner.
Ganzheitlich umgesetzt. Agentisch betrieben.



Das Vami-Ökosystem umfasst sieben eigenständig nutzbare Lösungen der VamiSec – von Threat Modeling über Application Security und Penetrationstests bis zu Governance, Risk & Compliance. Ihre Ergebnisse laufen in VamiGRC zusammen, ebenso die Technologien unserer Partner. So werden aus Befunden Risiken, Maßnahmen und Nachweise: Agenten erledigen die Routine, Ihr Team steuert die Freigaben.
 VamiGRCSteuern & Nachweisen
 VamiThreat
 VamiAppSec
 VamiDAST
 VamiRedteam
 VamiReverse
 VamiGuard
NIS2 fürs Unternehmen und CRA für Ihre Produkte in einem System – Risiken, Kontrollen und Nachweise auf einem GRC-Graphen.
Empfängt die Ergebnisse von VamiThreat, VamiAppSec, VamiDAST, VamiRedteam und VamiReverse.
Mehr zu VamiGRC →Aus Ihrer Architektur entsteht ein Datenflussdiagramm, auf dem VamiThreat Bedrohungen nach STRIDE und für agentische KI nach MAESTRO modelliert.
Liefert Bedrohungen, Risiken und Maßnahmen an VamiGRC.
Mehr zu VamiThreat →Sieben Scan-Typen in Ihrer CI/CD, überwachte SBOMs und Nachweise pro Release für Regelwerke wie CRA, MDR oder IEC 62443.
Liefert Befunde, SBOMs und Release-Nachweise an VamiGRC.
Mehr zu VamiAppSec →Prüft laufende Webanwendungen und APIs von außen, so wie ein Angreifer sie sieht – eigenständig oder in VamiAppSec.
Liefert Laufzeitbefunde mit Payload und Antwort-Beleg an VamiGRC.
Mehr zu VamiDAST →Drei KI-Agenten – Recon, Smart Crawler und Pentester – testen Webanwendungen, APIs, Hosts und Netze ausschließlich im autorisierten Scope.
Liefert Befunde, Scope und Angriffsgraph an VamiGRC.
Mehr zu VamiRedteam →Spezialisierte KI-Agenten zerlegen Android-Apps sowie Windows- und Linux-Programme – vom Binary zum Angriffspfad in einer Sitzung.
Liefert Analyseberichte und Erkennungsregeln an VamiGRC.
Mehr zu VamiReverse →Kostenlose Erweiterung für Chrome und Edge: erkennt sensible Daten in KI-Prompts und ersetzt sie nach Ihrer Bestätigung durch Platzhalter.
Prüft lokal im Browser und sendet keine Daten – auch nicht an VamiGRC.
Mehr zu VamiGuard →Agenten analysieren, testen und dokumentieren. Ihr Team steuert die Freigaben.
Ein GRC-Graph verbindet Assets, Lieferanten, Risiken, Kontrollen und Nachweise – für Unternehmen und Produkte.
Mit VamiGRC entfallen 80–95 % der manuellen Compliance-Arbeit; Berichte entstehen in Echtzeit statt in Tagen.
In Deutschland entwickelt. Gehostete Lösungen laufen auf T Cloud Public, ausschließlich in deutschen Rechenzentren – ohne KI-Training mit Kundendaten.
Wir ergänzen unsere eigenen Plattformen um Technologien und Programme führender Hersteller. Partnertechnologien binden wir in VamiGRC ein – so setzen Sie IT-Sicherheit und GRC ganzheitlich um und betreiben beides agentisch und effizient, statt Werkzeuge nebeneinander zu verwalten.
Technologien werden in VamiGRC integriert
Reseller · Implementation · MSSP
Die Cloud-Security-Plattform Wiz aus einer Hand: von der Lizenz über den PoC bis zum 24/7 Managed Service mit Incident-Response-Retainer – mit deutschsprachigem Team.
VamiSec × WizImplementierung · Reselling
Lizenzierung, Rollout und 24/7-Betrieb der Falcon-Plattform – von EDR/XDR über Cloud Security und Identity Protection bis MDR.
VamiSec × CrowdStrikeAutorisierter Partner · DACH
Security Awareness Training, Phishing-Simulationen und Human Risk Management – von der Lizenz bis zum gemanagten Awareness-Programm, verknüpft mit Ihrem ISMS.
VamiSec × KnowBe4
Managed Service
Überwachung des Dark Web auf geleakte Zugangsdaten, Infostealer-Logs und Erwähnungen Ihrer Organisation – mit Triage durch VamiSec-Analysten.
Dark-Web-MonitoringTraining & Zertifizierung für Ihr Team
Akkreditierter Training Partner
Über 300 international anerkannte Zertifizierungen – von ISO 27001 über NIS 2 bis EU AI Act, durchgeführt von aktiven Lead Auditoren.
VamiSec × PECBAutorisierter Partner
Offizielle OffSec-Trainings und Zertifizierungen wie OSCP, OSEP und OSWE – angereichert mit dem Praxiswissen unserer eigenen Experten.
VamiSec × OffSecEuropas erste vollständig KI-native, agentische GRC-Plattform. Sechs Managementsysteme, OSCAL-basierte Controls, ein abfragbarer Graph — und ein Dialog, der die Arbeit erledigt.
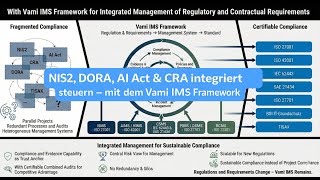
Fünf zusammenhängende Managementsysteme — auf einer gemeinsamen Struktur. Statt isolierter Silos vereint das Vami IMS Framework die zentralen ISO-Normen, sodass Anforderungen aus NIS2, DORA, EU AI Act, CRA, MDR und DSGVO konsistent, audit-sicher und skalierbar erfüllt werden.
Information Security Management System – das tragende Fundament für alle weiteren Disziplinen.
Artificial Intelligence Management System – verantwortungsvoller, regulierungskonformer Umgang mit KI.
Privacy Information Management System – DSGVO-konformer Datenschutz, nachweisbar und auditierbar.
Business Continuity Management System – Resilienz, Wiederanlauf und Krisenfestigkeit im Geschäftsbetrieb.
Cyber Security Management System – durchgängiger Product-Security-Lifecycle für CRA- und MDR-konforme, sichere digitale Produkte.
Ganzheitliche Beratung und Managed Services zur IT-Sicherheit und Compliance für nachhaltige Sicherheit Ihrer Organisation.
In einer zunehmend vernetzten Welt sind Sicherheit, Vertrauen und technologische Kompetenz entscheidend für nachhaltigen Unternehmenserfolg. VamiSec unterstützt Sie dabei, Ihre IT- und Informationssicherheitsstrategie zukunftssicher auszurichten – mit maßgeschneiderten Lösungen, fundiertem Know-how und einem klaren Fokus auf Qualität und Nachhaltigkeit.
Ob Beratung zur Informationssicherheit, Managed Services, Awareness-Trainings oder Compliance Ihrer KI und die Integration der Prozesse in Ihr bestehendes Managementsystem – wir stehen Ihnen mit technischer und regulatorischer Expertise und strategischem Weitblick zur Seite. Dabei unterstützen wir Sie bei der Umsetzung zentraler Regularien wie DORA, NIS2, BSIG/KRITIS, AI Act, CRA und DSGVO. Unser Ansatz: Silos vermeiden, indem wir Vorgaben und Prozesse in einem integrierten Managementsystem vereinen – und so in Kombination mit Zertifizierungen wie ISO 27001 oder ISO 42001 nicht nur Compliance sicherstellen, sondern auch einen klaren Wettbewerbsvorteil für Ihr Unternehmen schaffen.
„IT-Sicherheit und Compliance ohne KI ist eine Schwachstelle.“
Langjährige Projekterfahrung in verschiedenen Branchen
Ob internationaler Konzern, mittelständisches Unternehmen in der EU oder öffentliche Einrichtung in Deutschland – wir kennen die branchenspezifischen Anforderungen an IT-Sicherheit, Compliance und Resilienz. Unsere Erfahrung aus zahlreichen Projekten in hochregulierten Bereichen macht uns zu einem erfahrenen Partner für anspruchsvolle Sicherheits- und Compliance-Themen.
Wir unterstützen Unternehmen in folgenden Branchen
DORA, PCI-DSS und regulatorische Compliance
KRITIS-Schutz nach BSI-Grundschutz und NIS2
GxP-Compliance und OT-Sicherheit in der Produktion
KRITIS, digitale Patientendaten und medizinische Geräte
ISO 21434, UNECE und vernetzte Fahrzeugsicherheit
OT/ICS-Sicherheit und Industrie 4.0
Secure SDLC, Penetration Testing und Product Security
DORA, PSD2 und Blockchain-Sicherheit
Datenschutz und sichere Zahlungssysteme
Smart Building Security und Datenschutz
Behörden, Kommunen und staatliche Einrichtungen
Hochsicherheitsanforderungen und kritische Systeme
Von ISO 27001 bis DORA — wir begleiten Sie durch alle relevanten Regulatorik-Anforderungen mit echter Expertise statt Checkbox-Compliance.
Aufbau, Implementierung und Zertifizierung eines Informationssicherheits-Managementsystems nach ISO 27001.
Details →Gap-Analyse, Maßnahmenplanung und begleitende Umsetzung der NIS2-Anforderungen für Ihr Unternehmen.
Details →Vorbereitung auf den Cyber Resilience Act und den EU AI Act — von der Risikoanalyse bis zur Dokumentation.
Details →Unabhängige Überprüfung Ihrer Sicherheitsmaßnahmen durch erfahrene Auditoren — intern oder als externe Zertifizierung.
Details →Umsetzung der Digital Operational Resilience Act Anforderungen für Finanzinstitute und deren IKT-Dienstleister.
Details →Erfahrener CISO auf Abruf — strategische Sicherheitsführung ohne Vollzeit-Headcount für KMU und Konzerne.
Details →Cyberangriffe werden gezielter, komplexer und schneller — wir helfen Ihnen, einen Schritt voraus zu sein.
Simulation gezielter Angriffe zur Identifikation technischer Schwachstellen in Anwendungen, Netzwerken und Systemen.
Details →Integration von Sicherheitsanforderungen in Ihren Entwicklungsprozess – vom Code Review bis zur sicheren Deployment-Pipeline.
Details →Analyse potenzieller Bedrohungen und Angriffspfade zur Entwicklung effektiver Schutzmaßnahmen — schon in der Designphase.
Details →Koordination und Management von Responsible Disclosure-Prozessen mit ethischen Hackern — kontrolliert und rechtskonform.
Details →Implementierung von Erkennungssystemen zur frühzeitigen Identifikation verdächtiger Aktivitäten und Angriffsversuche.
[ Details → ]Täuschungstechnologien zur gezielten Ablenkung und Analyse von Angreifern innerhalb Ihrer IT-Landschaft.
[ Details → ]Soforthilfe bei Sicherheitsvorfällen — von der technischen Analyse bis zur forensischen Aufarbeitung.
[ Details → ]Planung und Durchführung realistischer Krisensimulationen zur Stärkung Ihrer organisatorischen Reaktionsfähigkeit.
[ Details → ]Systematische Überprüfung Ihrer IT-Systeme, Prozesse und Infrastrukturen auf Sicherheitslücken und Compliance-Verstöße.
Details →Absicherung von Cloud-Umgebungen und -Services unter Berücksichtigung von Shared Responsibility und regulatorischen Anforderungen.
Details →Sicherheitsanalysen und Risikoabschätzungen im Rahmen von Unternehmensübernahmen und Investitionsentscheidungen.
Details →Von LLM-Anwendungen bis Agentic AI: Wir testen Ihre KI-Systeme offensiv nach OWASP-Standards und modellieren Bedrohungen strukturiert nach MAESTRO — inklusive Compliance-Alignment mit EU AI Act und NIS2.
Angriffssimulationen für sichere und AI-Act-konforme KI-Systeme — Prompt Injection, Datenexfiltration und agentische Exploits. Reale KI-Pentests nach OWASP-Standards plus Compliance für AI Act & NIS2.
Klassische Threat-Modeling-Methoden wurden für deterministische Software entwickelt — Agentic AI braucht mehr. Wir wenden MAESTRO und OWASP Agentic Threats schichtweise auf Ihre Architektur an: von Foundation Model bis Ecosystem.
Software Made in Germany – Hosting in Germany.
GRC für Unternehmen und Produkte · NIS2 · CRA · DORA · AI Act
VamiGRC ist ein agentisches integriertes Managementsystem für Hersteller und Betreiber: NIS2 fürs Unternehmen und CRA für Ihre Produkte in einem System. ISMS, PIMS, AIMS, CSMS und BCMS nutzen auf einem GRC-Graphen dieselben Assets, Lieferanten, Risiken und Nachweise; Risiken und Maßnahmen werden in Euro bewertet. KI-Agenten erledigen die Routine nach Ihren Freigaberegeln.
DevSecOps · SBOM & Lieferkette · CRA-Meldepflichten · OWASP
VamiAppSec ist die LLM-gestützte Plattform der VamiSec für den Secure SDLC und die Produktsicherheits-Compliance: Sieben Scan-Typen, darunter DAST mit dem voll integrierten VamiDAST, laufen in der CI/CD, die Sie bereits nutzen. Alle Befunde werden OWASP-gemappt in DefectDojo oder Ihrem Ticketsystem verfolgt, jede ausgelieferte SBOM wird auf aktiv ausgenutzte Schwachstellen überwacht, und pro Release entstehen Nachweise für Regelwerke wie CRA, MDR, IEC 62443 oder ISO/SAE 21434.
Threat Modeling · STRIDE · MAESTRO für agentische KI · MITRE ATT&CK und ATLAS
VamiThreat ist die KI-gestützte Threat-Modeling-Plattform der VamiSec: Aus Architekturbeschreibungen, Dokumenten und Diagrammen entsteht ein editierbares Datenflussdiagramm mit Vertrauensgrenzen, auf dem VamiThreat Bedrohungen nach STRIDE und für agentische KI-Systeme nach MAESTRO modelliert. Je Bedrohung liefert VamiThreat Angriffspfad, Risiko und Maßnahme – die KI reichert an und schlägt vor.
Offensive Security · Pentests für Webanwendungen, APIs, Hosts und Netze · KI-Anwendungen
VamiRedteam ist die agentische Penetrationstest-Plattform der VamiSec: Drei spezialisierte KI-Agenten – Recon, Smart Crawler und Pentester – testen Webanwendungen, APIs, Hosts und Netze ausschließlich im autorisierten Scope. Jede Aktion wird vor der Ausführung geprüft und protokolliert, neu entdeckte Ziele werden erst nach Ihrer Freigabe getestet, und jedes Finding enthält Evidenz, Reproduktion und Beweis.
Data Loss Prevention für GenAI · Browser-Erweiterung für Chrome und Edge
VamiGuard ist eine kostenlose Browser-Erweiterung für Chrome und Microsoft Edge. In Prompts an ChatGPT, Claude, Microsoft Copilot, Gemini, Grok und DeepSeek erkennt sie lokal personenbezogene Daten wie E-Mail-Adressen, Telefon- und Kreditkartennummern sowie API-Keys, Tokens und Passwortangaben und ersetzt sie nach Ihrer Bestätigung vor dem Absenden durch Platzhalter. Antworten mit Platzhaltern lassen sich im selben Tab lokal mit den Originalwerten anzeigen.
Dynamische Anwendungssicherheitsprüfung · eigenständig oder in VamiAppSec
VamiDAST prüft laufende Webanwendungen und APIs von außen, so wie ein Angreifer sie sieht, und belegt jeden Befund mit Payload und Antwort-Beleg. Eine deterministische Engine steuert jeden Scan; im Scan-Ablauf berät ein LLM nur an genau drei begrenzten Stellen.
Reverse Engineering · Malware-Analyse · Android-Apps, Windows- und Linux-Programme
VamiReverse ist die KI-gestützte Multi-Agenten-Plattform der VamiSec für Reverse Engineering und Malware-Analyse – vom Binary zum Angriffspfad in einer Sitzung. Spezialisierte Agenten bauen auf selbst betriebenen Werkzeugen wie Ghidra, ILSpy und jadx auf, ordnen Verhalten ein und liefern Erkennungsregeln und einen Analysebericht; die KI schlägt vor, Ihre Analysten prüfen.
Unsere KI-Lösungen werden zu 100 % in Deutschland entwickelt. SaaS-Varianten laufen auf T Cloud Public (ehemals Open Telekom Cloud), ausschließlich in deutschen Rechenzentren.
Alle Produkte erfüllen die Anforderungen der DSGVO, des EU AI Acts sowie relevanter Sicherheitsstandards – revisionssicher und prüfbar.
Drei Einstiege in unsere Inhalte: der Wissensbereich mit Leitfäden und Whitepapers, die News mit aktuellen Lagebildern und Terminen sowie die Arbeiten von Vami Research.
Beratungsportfolio, Whitepapers, Studien und Praxisleitfäden zu aktuellen Security- und Compliance-Themen — kompakt, fundiert, sofort einsetzbar.
Neu im Wissensbereich
Sicherheitslücken und Angriffe, Vorträge und Events, Regulatorik, Angebote und Partnerschaften — alle offiziellen Updates von VamiSec auf einen Blick, nach Kategorien filterbar.
Aktuelle Meldungen
Vami Research bündelt unsere Analysen, Lagebilder und Whitepaper in Forschungsfeldern – mit Schwerpunkt auf Agentic AI Security und Agentic GRC Engineering.
Neueste Analysen
Sicher. Nachvollziehbar. Zertifizierbar.
In einer zunehmend regulierten und vernetzten Welt sind etablierte Sicherheits- und Datenschutzstandards unerlässlich. Wir helfen Ihnen dabei, die relevanten Normen und regulatorischen Vorgaben nicht nur zu erfüllen – sondern strategisch in Ihre Organisation zu integrieren.
Unsere Expertise umfasst unter anderem
 GDPRDORAEU AI ActCRA
 HIPAA
 TISAX
 BSI
 ISA
Wir verbinden regulatorisches Know-how mit technischer Umsetzungskompetenz – für nachvollziehbare, auditierbare und zukunftssichere Sicherheitsstrukturen in Ihrem Unternehmen.
Klicken Sie auf den Button unten, um mehr über unsere Arbeit mit Sicherheits- und Compliance-Standards zu erfahren.
"Mit Valeri Milke zusammenarbeiten ist top. Nicht nur seine freundliche, ruhige und besonnene Art ist es, was ihn auszeichnet. Auch seine enorme Kompetenz auf fachlicher und technischer Ebene machen ihn zu einem tollen Geschäftspartner."
Webinare, Tutorials und Expertenwissen rund um IT-Sicherheit und Compliance.
Was es bei VamiSec Neues gibt — strategische Entwicklungen, Zertifizierungen und wichtige Ankündigungen.
Gap-Analysen zu NIS2, CRA, EU AI Act & ISO 27001, Roadmap und VamiGRC-Einführung — als externe Beratung über die NRW.BANK förderfähig. Die Förderung deckt die Beratung bis zu 100 % ab. Aufruf: 07.09.–01.12.2026.
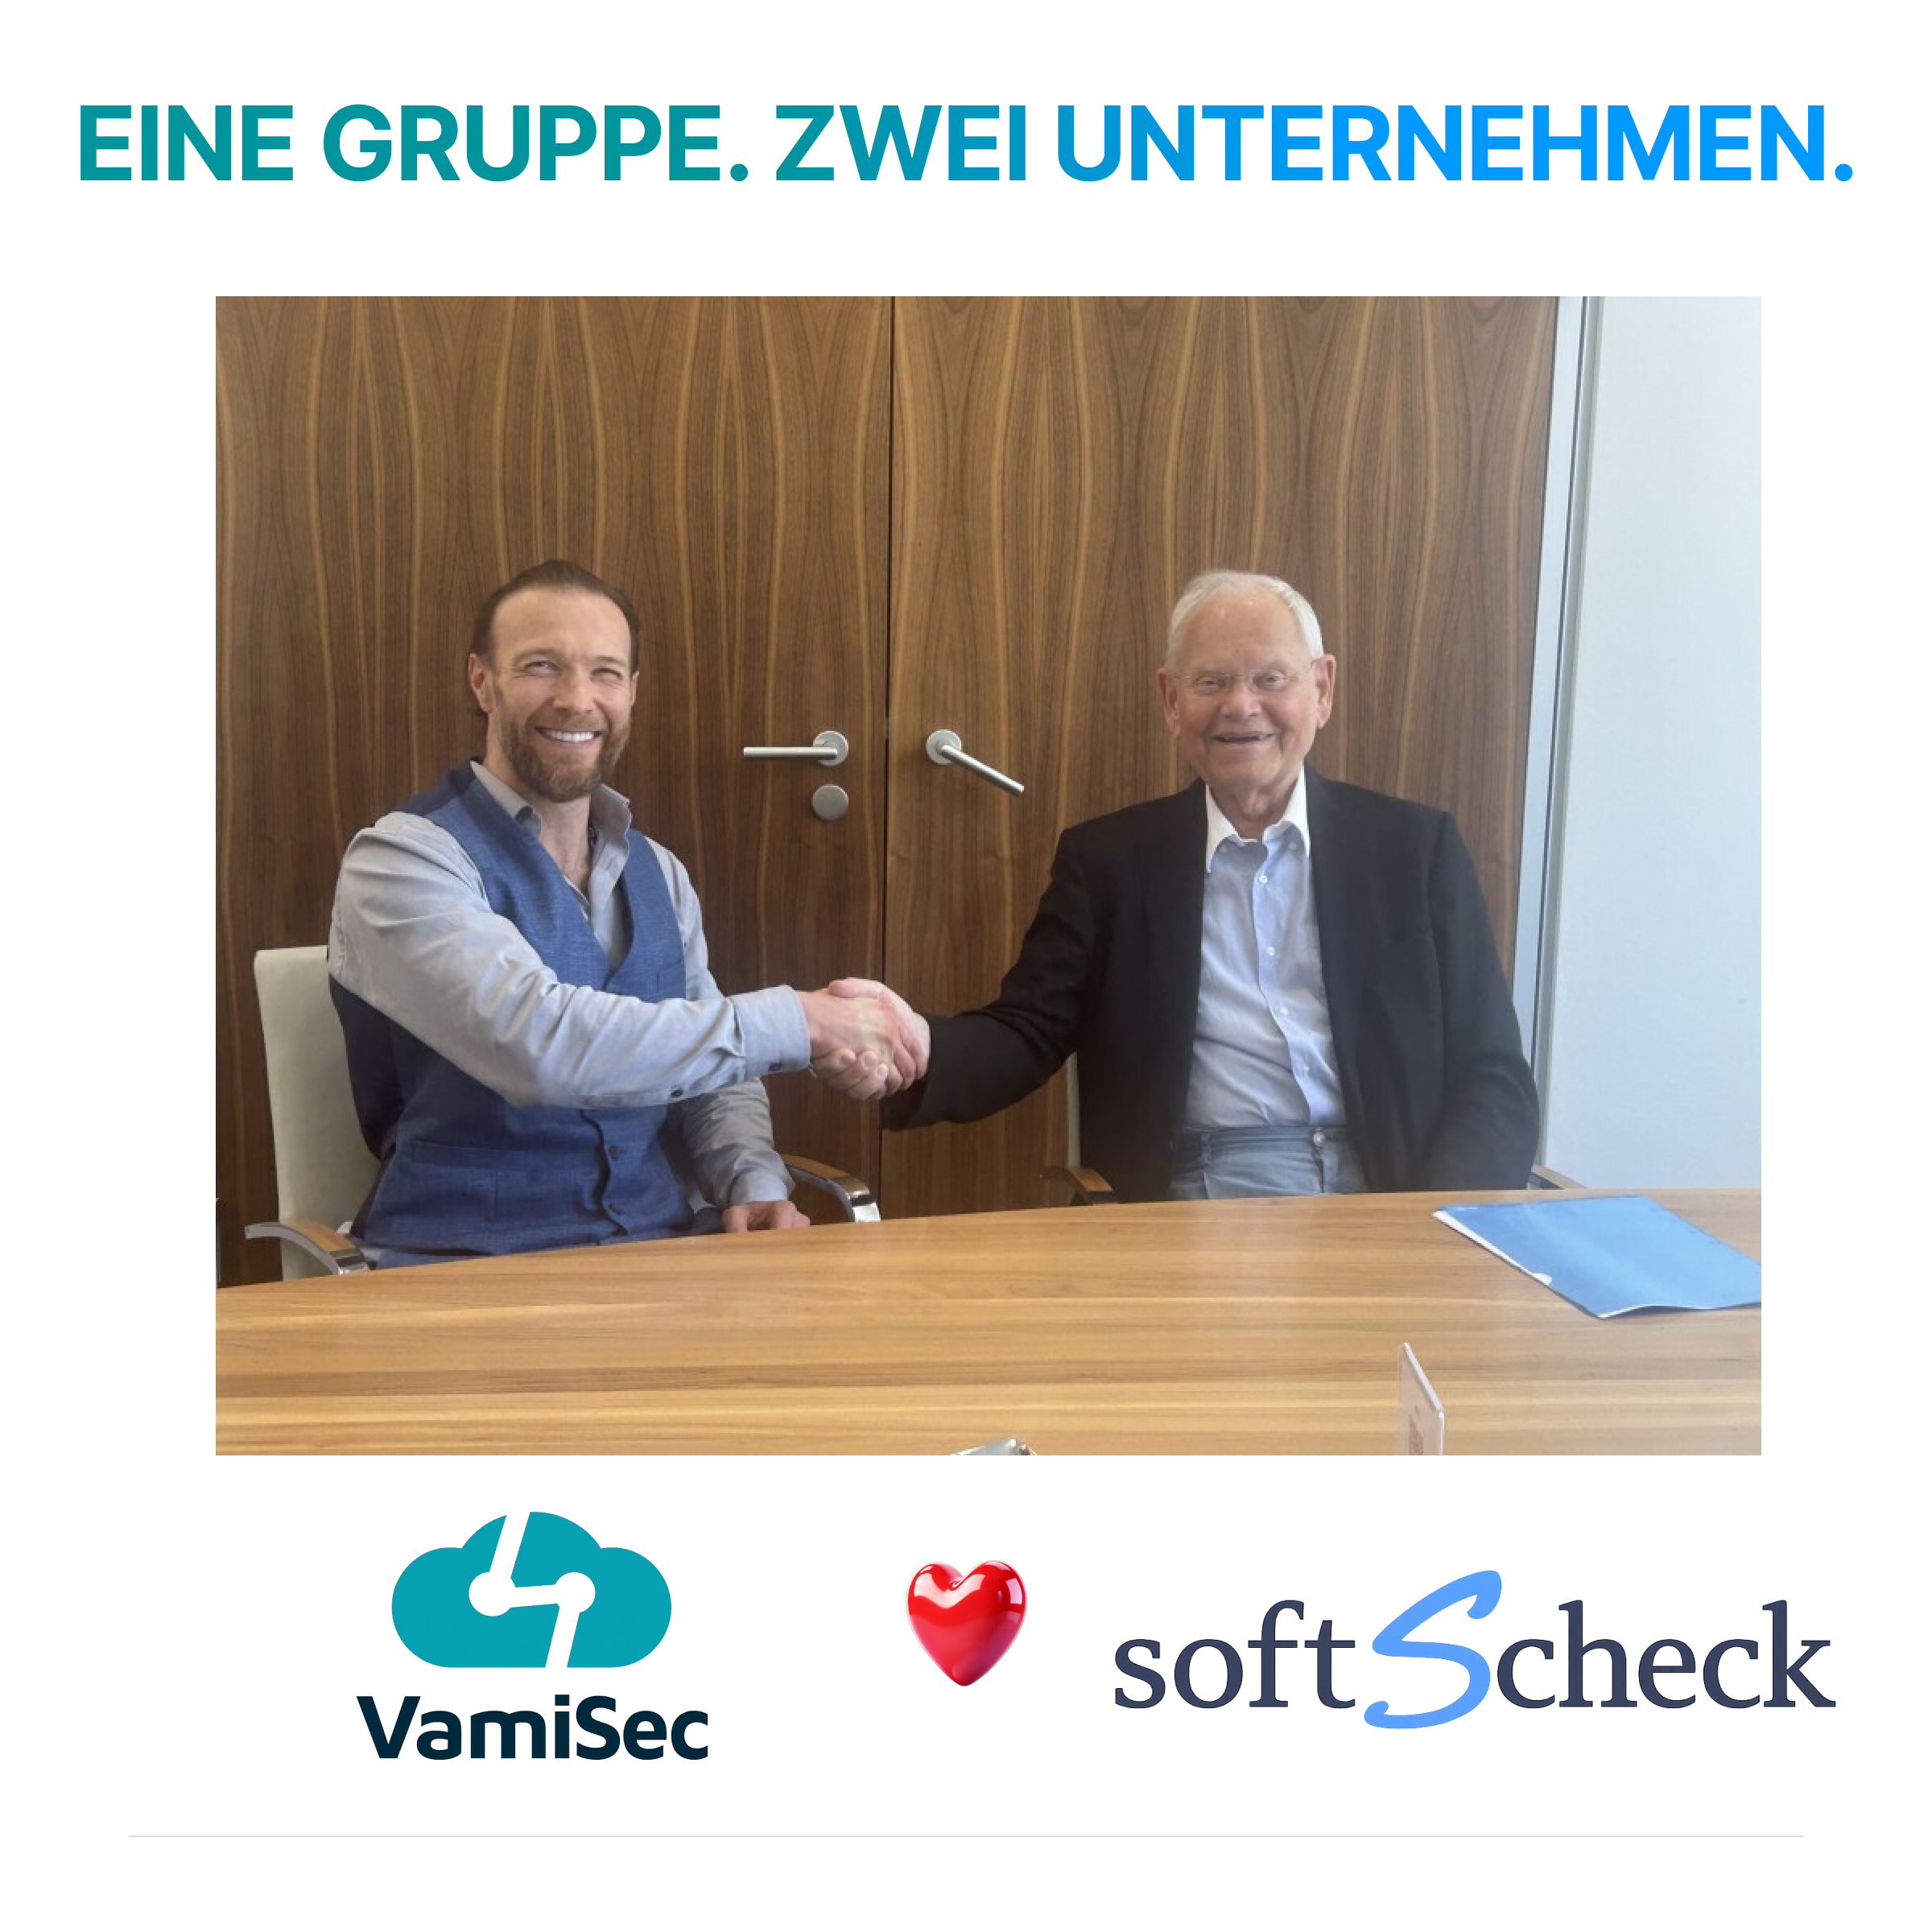
Ein strategischer Schritt, über den wir uns sehr freuen: Valeri Milke, Gründer und Geschäftsführer von VamiSec, übernimmt zusätzlich die Geschäftsführung der softScheck GmbH — dem Unternehmen, in dem er seine IT-Security-Karriere nach dem Studium begonnen hat.
VamiSec bleibt unser strategisches Zuhause für Governance, Risk & Compliance. Integrierte Managementsysteme auf Basis des Vami IMS Framework, regulatorische Umsetzung von NIS2, DORA, EU AI Act, CRA, MDR und der ISO-Welt — daran ändert sich nichts.
Was sich ändert, ist die Bandbreite, die wir im Ecosystem abdecken.
In der CRA-, MDR- und IEC-62443-Ära brauchen Hersteller keine zwei Beratungen — sondern einen Partner, der beide Welten beherrscht. Valeri bleibt selbstverständlich CEO von VamiSec; Team, Projekte und strategische Ausrichtung bleiben unverändert.

31. Oktober 2026
Manipulierte Fassungen der Claude-Code-Erweiterung im Cursor-Marktplatz haben SSH-Hintertüren auf Entwicklerrechnern eingerichtet. Wir erklären, was der Schadcode tat, wie Sie Betroffenheit prüfen und welche Schritte jetzt nötig sind.
MEHR LESEN » →
31. Oktober 2026
Unser Vortrag „Securing Agentic AI: Threat Modeling & Agentic AI Red Teaming in Practice“ ist für die CyberWiseCon Europe 2027 angenommen. Valeri Milke spricht im Mai 2027 in Riga – mit einem wiederholbaren Weg von der Vertrauensgrenze bis zum Nachweis, dass Kontrollen greifen.
MEHR LESEN » →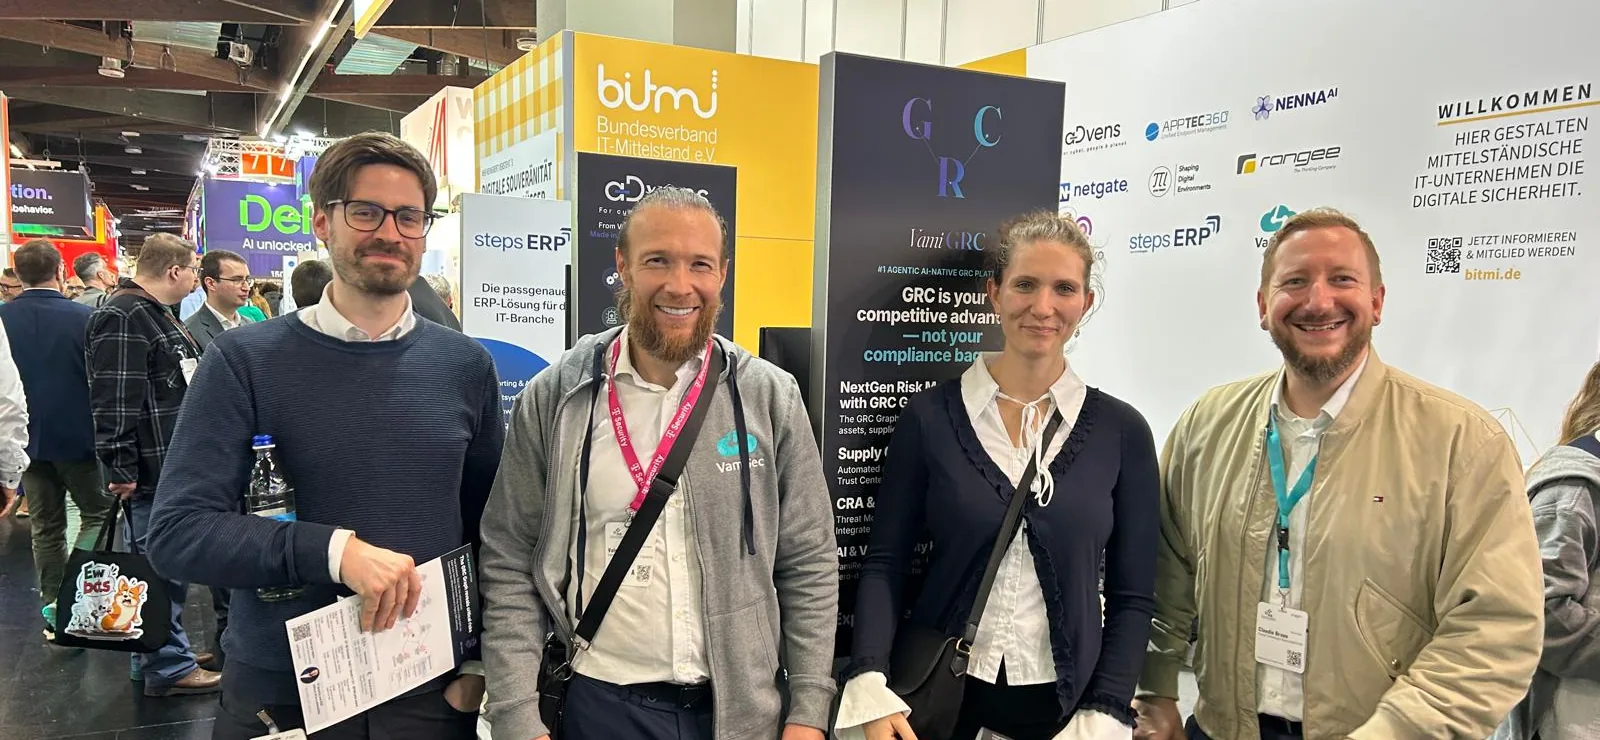
31. Oktober 2026
Drei Messetage am Gemeinschaftsstand des BITMi: sechs Live-Demos von VamiGRC, viele Gespräche zu NIS2, CRA, KI-Sicherheit und Pentests und ein Dinner zur CRA-Meldepflicht. Unser Rückblick mit Bildern.
MEHR LESEN » →
27. Oktober 2026
Kritische Lücke im Brotli-Decoder von Google: Node.js, .NET, Python, Bun, Envoy, Istio und viele weitere Produkte sind betroffen. Wir erklären Ursache, gefixte Versionen, Angriffswege und die Lage und zeigen, was Unternehmen jetzt tun sollten.
MEHR LESEN » →
19. Oktober 2026
In Ausgabe 4.2026 der Fachzeitschrift mt|medizintechnik zeigt Valeri Milke, warum Schwachstellen- und Patchmanagement bei vernetzten Medizinprodukten zur Patientensicherheit gehören. Unsere neue Wissensseite fasst die Thesen zusammen und vertieft sie.
MEHR LESEN » →
19. Oktober 2026
In Ausgabe 2.2026 der Fachzeitschrift mt|medizintechnik zeigt Valeri Milke, wie Kliniken den Einsatz von KI-Systemen mit Risikomanagement absichern. Unsere neue Wissensseite fasst die Thesen zusammen, aktualisiert sie und vertieft sie.
MEHR LESEN » →
18. Oktober 2026
14. November, Sarit Expo Centre Nairobi: Unsere Session „Securing Agentic AI“ ist für das DevFest Nairobi 2026 angenommen. Valeri Milke zeigt, wie Entwicklerteams Berechtigungen, Werkzeuge und Vertrauensgrenzen von KI-Agenten modellieren, per Red Teaming prüfen und belegen, dass ihre Kontrollen greifen.
MEHR LESEN » →
6. Oktober 2026
Die BaFin hat am 18. Dezember 2025 ihre Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht. Sie ist unverbindlich, zeigt aber auf 38 Seiten, wie Finanzunternehmen die DORA-Anforderungen auf KI-Systeme anwenden können — von Governance über Tests und Cloud-Verträge bis zur Vorfallmeldung. Wir haben sie ausgewertet und eine interaktive Wissensseite plus CISO-Whitepaper veröffentlicht.
MEHR LESEN » →
24. September 2026
Am 18. September 2026 hat die EBA ihre Outsourcing-Leitlinien von 2019 durch EBA/GL/2026/09 ersetzt: Jede wiederkehrende Non-ICT-Leistung, die eine Funktion trägt, fällt jetzt unter einen DORA-konsistenten Rahmen — mit Register, Klauselkatalog, Weiterverlagerungsregeln und zweijähriger Übergangsfrist. Wir haben den Final Report ausgewertet und eine interaktive Wissensseite plus CISO-Whitepaper veröffentlicht.
MEHR LESEN » →
22. September 2026
30. September, Global Cyber Summit, Olympia London: Valeri Milke zeigt, wie sich Agentic-AI-Risiken mit MAESTRO modellieren, per AI Red Teaming testen und in belastbare Enterprise-Controls übersetzen lassen. Zwei Messetage, kostenlose Registrierung — und unser Talk um 15:15 Uhr.
MEHR LESEN » →
13. September 2026
15.–16. September, Kultuurikatel Tallinn: ENISA, Europäische Kommission, D-Trust und TÜV NORD Cert versammeln die europäische Vertrauensdienste-Community — eIDAS 2.0, EUDI Wallet, European Business Wallet, CRA-Schnittstellen und Post-Quantum. Wir sind dabei und ordnen ein, was das für Ihre Compliance bedeutet.
MEHR LESEN » →
11. Juli 2026
Die VamiSec GmbH ist autorisierter KnowBe4 Partner & Reseller und bringt die weltweit größte Plattform für Security Awareness Training und Phishing-Simulationen in den DACH-Raum — von der Lizenz bis zum vollständig gemanagten Awareness-Programm...
MEHR LESEN » →
26. Juni 2026
Die VamiSec GmbH ist autorisierter OffSec-Partner und bringt offizielle Offensive-Security-Trainings, Live-Labs und Zertifizierungen — von OSCP über OSEP bis OSWE — mit deutschsprachiger Begleitung zu Unternehmen in Deutschland, Österreich und der Schweiz.
MEHR LESEN » →
1. Mai 2026
Die VamiSec GmbH ist Mitglied der Wiz Partner Alliance für die Region EMEA — gelistet im Wiz Partner Alliance Directory, mit Wiz Partner Technical Foundations Badge und Wiz Partner Demo Accreditation.
MEHR LESEN » →
30. Juni 2026
Die VamiSec GmbH ist akkreditierter PECB Training Partner und vermittelt über 300 international anerkannte Zertifizierungen — von ISO 27001 über NIS 2 bis EU AI Act, durchgeführt von aktiven Lead Auditoren, die diese Standards täglich in Kundenprojekten leben.
MEHR LESEN » →Ihre Frage ist nicht dabei? Wir beantworten sie im persönlichen Gespräch.
Kontakt aufnehmen →Das Vami-Ökosystem ist das Lösungsportfolio der VamiSec GmbH für IT-Sicherheit und Governance, Risk & Compliance (GRC). Es umfasst sieben eigenständig nutzbare Lösungen – VamiGRC, VamiThreat, VamiAppSec, VamiDAST, VamiRedteam, VamiReverse und VamiGuard –, die über VamiGRC miteinander verbunden sind.
VamiGRC ist die Steuerungsebene für Risiken, Kontrollen und Nachweise. VamiThreat, VamiAppSec, VamiDAST, VamiRedteam und VamiReverse liefern ihre Ergebnisse an VamiGRC; VamiGuard prüft lokal im Browser und sendet keine Daten. Weitere Systeme binden Sie über Connectoren, die Public API und den MCP-Server von VamiGRC an.
Agentisch heißt: KI-Agenten führen Aufgaben aus, Ihr Team steuert die Freigaben. VamiGRC und VamiRedteam arbeiten agentisch – in VamiGRC über Autonomiestufen, in VamiRedteam über den autorisierten Scope. VamiReverse nutzt spezialisierte Agenten, deren Ergebnisse Ihre Analysten prüfen.
VamiSec arbeitet mit den Technologiepartnern Wiz (Cloud Security), CrowdStrike (Endpoint, Identity und MDR), KnowBe4 (Security Awareness) und ParanoidLab (Dark-Web-Monitoring) sowie mit PECB und OffSec für Trainings und Zertifizierungen zusammen. Partnertechnologien werden in VamiGRC integriert, damit Sicherheit und Compliance in einem System zusammenlaufen.
Ja. Jede Lösung ist eigenständig nutzbar. Starten Sie dort, wo der Druck am größten ist – weitere Lösungen ergänzen Sie später. Der Mehrwert des Ökosystems entsteht, wenn die Ergebnisse in VamiGRC zusammenlaufen und dort zu Risiken, Maßnahmen und Nachweisen werden.
Die gehosteten Vami-Lösungen laufen auf T Cloud Public der Deutschen Telekom, ausschließlich in deutschen Rechenzentren. Die Software wird in Deutschland entwickelt; Kundendaten werden nicht zum Training von KI-Modellen verwendet.
Kontaktieren Sie uns für eine individuelle Beratung und Sicherheitslösung, die auf Ihre Anforderungen abgestimmt ist.
Valeri Milke, CEO von VamiSec
"Nur wenn alle Instrumente gut aufeinander abgestimmt sind, wird Ihre Organisation sicher und compliant."
Kontaktieren Sie uns für eine kostenlose Erstberatung. Unser Team aus zertifizierten Sicherheitsexperten steht Ihnen gerne zur Verfügung.