

ورشة عيد الميلاد · بدعوة شخصية فقط

GRC Engineering
ورشة عيد الميلاد 2026

يوم سبت لكل من يريد أن يبني منظومة الحوكمة والمخاطر والامتثال، لا أن يكتفي بإدارتها: في سبع محاضرات يُبيّن ⁦Valeri Milke⁩ كيف تتكامل NIS2 وCRA و⁦AI Act⁩ في نظام واحد متين – من نظام الإدارة المتكامل، مرورًا بسلاسل التوريد وتقدير المخاطر باليورو، وصولًا إلى التشفير ما بعد الكمّي.

⁦10:00–15:00⁩ بتوقيت وسط أوروباVamiSec · ⁦Sankt Augustin⁩ قرب بون

لم تصلكم دعوة بعد؟ اطلبوا دعوة

  • مشاركة مجانية
  • الغداء مشمول
  • بحد أقصى 20 مقعدًا
NIS2CRAAI ActISO/IEC 42001SBOMTPRMROSIPQC & CBOM
في لمحة

ورشة العمل في 30 ثانية

تُعقد ورشة عيد الميلاد ⁦GRC Engineering⁩ يوم السبت، 12 ديسمبر 2026، من الساعة 10:00 حتى 15:00 بتوقيت وسط أوروبا، لدى VamiSec في ⁦Bonner Straße 108, 53757 Sankt Augustin⁩ قرب بون. وفي سبع محاضرات يُبيّن ⁦Valeri Milke⁩، مؤسس شركة ⁦VamiSec GmbH⁩ ومديرها العام، كيف تطبّق المؤسسات NIS2 وقانون المرونة السيبرانية و⁦AI Act⁩ في نظام إدارة متكامل، وتجعل الاعتماديات مرئية في رسم بياني لـ GRC، وتدير وكلاء الذكاء الاصطناعي بمسؤولية، وتقيّم مخاطر المورّدين والمخاطر السيبرانية باليورو، وتستعد للانتقال إلى التشفير ما بعد الكمّي. المشاركة مجانية وتشمل الغداء، وهي متاحة بدعوة شخصية فقط؛ والمقاعد محدودة ولا يتجاوز عددها 20.

الفعالية
ورشة عمل حضورية من سبع محاضرات حول ⁦GRC Engineering⁩
الموعد
السبت، 12 ديسمبر 2026، ⁦10:00–15:00⁩ بتوقيت وسط أوروبا، ويبدأ الاستقبال من الساعة 09:30
المكان
VamiSec، ⁦Bonner Straße 108, 53757 Sankt Augustin⁩، قرب بون
المحاضر
⁦Valeri Milke⁩، مؤسس شركة ⁦VamiSec GmbH⁩ ومديرها العام
الفئة المستهدفة
CISO ومسؤولو أمن المعلومات، والمسؤولون عن GRC والامتثال والمخاطر، وأمن المنتجات
التكلفة
مجانًا، والغداء والمشروبات مشمولة
المقاعد
بحد أقصى 20 مقعدًا، بدعوة شخصية فقط
اللغة
الألمانية، ونرحّب بالأسئلة باللغة الإنجليزية أيضًا
باختصار

ما هو ⁦GRC Engineering⁩؟

يُقصد بـ ⁦GRC Engineering⁩ تطبيق مبادئ هندسة البرمجيات وهندسة الأنظمة على الحوكمة وإدارة المخاطر والامتثال: تُنمذَج المتطلبات بوصفها بيانات منظَّمة، وتُنفَّذ الضوابط مرة واحدة ويُثبَت تنفيذها مرات عديدة، وتُولَّد أدلة الإثبات آليًا قدر الإمكان، وتصبح الاعتماديات بين العمليات والأنظمة والمورّدين والمخاطر مرئية في رسم بياني. والهدف: امتثال ينمو مع المؤسسة – بدلًا من جداول بيانات تبدأ من الصفر مع كل تشريع جديد.

تُبيّن ورشة العمل كيف يبدو ذلك في الممارسة العملية – بحياد تجاه المورّدين، ومع أمثلة من مشاريع فعلية، ومتسع من الوقت لأسئلتكم.

  1. المتطلبات بوصفها بيانات

    تُربط متطلبات NIS2 وCRA و⁦AI Act⁩ و⁦ISO/IEC 27001⁩ و⁦ISO/IEC 42001⁩ بضوابط مشتركة. إجراء واحد، وأدلة إثبات متعددة.

  2. الترابطات بوصفها رسمًا بيانيًا

    العمليات والأصول وحالات استخدام الذكاء الاصطناعي والمورّدون والمخاطر والضوابط مترابطة فيما بينها – والرسم البياني يكشف الآثار قبل أن تتحول إلى مشكلات.

  3. أدلة الإثبات بوصفها ناتجًا جانبيًا

    تنشأ الأدلة أثناء التشغيل اليومي، لا في الأسبوع الذي يسبق التدقيق. وهذا يوفّر الوقت ويجعل الإفادات قابلة للتحقق.

  4. وكلاء بمسؤولية واضحة

    يتولى وكلاء الذكاء الاصطناعي العمل الروتيني الشاق كالبحث والمطابقة وإعداد المسودات. أما الموافقة والمسؤولية فتبقيان بيد الإنسان.

البرنامج

سبع محاضرات. ثلاثة محاور. خيط ناظم واحد.

تتسلسل المحاضرات بحيث تبني كل منها على سابقتها: أولًا الأساس المكوّن من نظام الإدارة ونموذج البيانات، ثم المسؤولية عن الذكاء الاصطناعي والمنتجات، وأخيرًا الأثر في سلسلة التوريد وتقييم المخاطر والتشفير. تستغرق كل محاضرة نحو 30 دقيقة، بما في ذلك وقت لأسئلتكم.

يقدّم ⁦Valeri Milke⁩ جميع المحاضرات. تُلقى المحاضرات باللغة الألمانية، ونرحّب بالأسئلة باللغة الإنجليزية أيضًا. جميع الأوقات بتوقيت وسط أوروبا.

المحور 1

الأساس

نظام الإدارة ونموذج البيانات

المحاضرة 1

إتقان التعامل مع NIS2 وCRA و⁦AI Act⁩ عبر نظام إدارة متكامل وكيلي

ثلاثة أطر تنظيمية وتقاطعات كثيرة: إدارة المخاطر، وسلسلة التوريد، والإبلاغ عن الحوادث، والتوثيق. تُبيّن المحاضرة كيف يطبّق نظام الإدارة المتكامل المتطلبات مرة واحدة ويُثبت الوفاء بها مرات عديدة، وكيف يشكّل المعياران ⁦ISO/IEC 27001⁩ و⁦ISO/IEC 42001⁩ عمودًا فقريًا مشتركًا – وفي أي المواضع يتولى وكلاء الذكاء الاصطناعي العمل الروتيني الشاق دون أن يتولوا المسؤولية.

ما ستخرجون به
  • نهج للربط يُسند متطلبات NIS2 وCRA و⁦AI Act⁩ إلى ضوابط مشتركة
  • أين يساعد الوكلاء في نظام الإدارة اليوم بالفعل – وأين تبقى الموافقة البشرية إلزامية
  • كيف تُنتَج أدلة إثبات تصمد أمام المدققين والجهات الرقابية على حد سواء
المحاضرة 2

عمليات الأعمال، وحالات استخدام الذكاء الاصطناعي، والأصول، والمورّدون، والمخاطر، والضوابط: الرسم البياني لـ GRC يُظهر الروابط

جداول البيانات تُخفي الترابطات. أما الرسم البياني لـ GRC فيربط عمليات الأعمال وحالات استخدام الذكاء الاصطناعي والأصول والمورّدين والمخاطر والضوابط في نموذج واحد قابل للبحث. وبذلك تجيبون عن أسئلة مثل «ماذا يحدث إذا تعطّل هذا المورّد؟» أو «ما الضوابط التي تغطي هذا المتطلب الجديد بالفعل؟» في دقائق بدلًا من اجتماعات التنسيق.

ما ستخرجون به
  • نموذج بيانات للرسم البياني لـ GRC يبدأ صغيرًا وينمو مع الوقت
  • تحليلات الأثر عبر العمليات والمورّدين والمخاطر
  • كيف تجعل الصيغ المفتوحة مثل OSCAL الأطر التنظيمية قابلة للقراءة آليًا
المحور 2

المسؤولية

حوكمة الذكاء الاصطناعي وأمن المنتجات

المحاضرة 3

من حالة استخدام الذكاء الاصطناعي مرورًا بالوكلاء إلى المخاطر: حوكمة الذكاء الاصطناعي والمسؤولية النهائية

يحتاج كل وكيل ذكاء اصطناعي إلى هوية وصلاحيات واضحة وشخص مسؤول. تمتد المحاضرة من سجل الذكاء الاصطناعي مرورًا بتقييم المخاطر وصولًا إلى الموافقة، وتُبيّن كيف يتكامل ⁦AI Act⁩ و⁦ISO/IEC 42001⁩ وإشراك العنصر البشري في الممارسة اليومية. وتسري التزامات الشفافية بموجب ⁦AI Act⁩ منذ أغسطس 2026، فيما تدخل التزامات الأنظمة عالية المخاطر حيّز التطبيق تدريجيًا اعتبارًا من ديسمبر 2027.

ما ستخرجون به
  • سجل للذكاء الاصطناعي يربط حالات الاستخدام والنماذج والوكلاء والمسؤولين عنها
  • تقييم المخاطر والموافقة على الأنظمة الوكيلية مع إشراك العنصر البشري
  • ما يجب أن تعرفه الإدارة العليا لتتمكن من تحمّل المسؤولية النهائية
المحاضرة 4

التزام الإبلاغ بموجب CRA أصبح ساريًا، فماذا بعد؟ من المنتج مرورًا بـ SBOM إلى دورة حياة أمن المنتج

منذ 11 سبتمبر 2026 يتعيّن على الشركات المصنِّعة الإبلاغ عن الثغرات الأمنية المستغَلة بنشاط وعن الحوادث الأمنية الجسيمة. تسلك المحاضرة المسار من المنتج مرورًا بـ SBOM حتى تقديم البلاغ، وتُبيّن كيف تبدو دورة حياة لأمن المنتج تصمد حتى التطبيق الكامل لقانون المرونة السيبرانية في ديسمبر 2027.

ما ستخرجون به
  • إنذار مبكر خلال 24 ساعة، وإخطار خلال 72 ساعة، وتقرير نهائي: إجراءات تصمد في حالات الطوارئ
  • SBOM بوصفها أساسًا لإدارة الثغرات الأمنية وللإبلاغ
  • اللبنات الأساسية لدورة حياة أمن المنتج لعام 2027
المحور 3

الأثر

سلسلة التوريد والمخاطر باليورو

المحاضرة 5

إدارة مخاطر الأطراف الثالثة بما يتجاوز الاستبيانات: OSINT ومراكز الثقة والتقييمات المؤتمتة

تُظهر الاستبيانات ما يقوله المورّدون عن أنفسهم – لا حقيقة الوضع لديهم. تجمع المحاضرة بين إشارات OSINT ومراكز الثقة والتقييمات المؤتمتة في منظومة لإدارة مخاطر الأطراف الثالثة تصمد أمام متطلبات NIS2 وDORA. ويبقى تصنيف الأهمية الحرجة والقرار بأيديكم.

ما ستخرجون به
  • تصنيف المورّدين حسب أهميتهم الحرجة ومواءمة جهد التقييم وفقًا لذلك
  • استخدام OSINT ومراكز الثقة مكمّلًا للاستبيانات
  • تقييمات مؤتمتة بتعليل قابل للتتبّع
المحاضرة 6

إدارة المخاطر الكمية: تقييم المخاطر السيبرانية باليورو وحساب ROSI

ألوان إشارات المرور لا تُقنع أي إدارة عليا. تترجم المحاضرة المخاطر السيبرانية إلى نطاقات قيم باليورو، وتُبيّن كيف يمكن تقدير احتمال الوقوع وحجم الضرر تقديرًا موثوقًا، وتستنتج العائد على الاستثمار في الأمن بحيث تصبح قرارات الاستثمار قابلة للتتبّع.

ما ستخرجون به
  • من إشارة المرور إلى نطاق القيم باليورو: التقدير بالنطاقات بدلًا من الدقة الزائفة
  • استنتاج ROSI وعرضه بطريقة قابلة للتتبّع
  • تقارير مخاطر تناسب نقاشات الميزانية
جلسة عيد الميلاد الخاصة
إتقان التشفير ما بعد الكمّي: تحقيق الرؤية باستخدام CBOM

تهديد «اجمع الآن، وفكّ التشفير لاحقًا»، وجرد التشفير باستخدام CBOM، وخارطة طريق واقعية للترحيل.

إلى جلسة PQC الخاصة
جلسة عيد الميلاد الخاصة · المحاضرة 7

إتقان التشفير ما بعد الكمّي: الرؤية أولًا، ثم الترحيل

البيانات المشفّرة التي يجري اعتراضها اليوم قد تتمكن الحواسيب الكمومية المستقبلية من فكّ تشفيرها. لذلك اتفقت الدول الأعضاء في الاتحاد الأوروبي على خارطة طريق مشتركة: من المقرر أن يبدأ الانتقال إلى التشفير ما بعد الكمّي بحلول نهاية 2026. لكن لا تكاد مؤسسة تعرف بدقة أيّ تشفير تستخدمه وأين. وهنا تحديدًا يأتي دور CBOM – أي قائمة مكوّنات التشفير.

  • «اجمع الآن، وفكّ التشفير لاحقًا»: ما البيانات المعرّضة للخطر اليوم بالفعل، وكيف تحدّدون الأولويات باستخدام معادلة Mosca
  • الرؤية باستخدام CBOM: جرد الخوارزميات والمفاتيح والشهادات والبروتوكولات وفق المعيار المفتوح CycloneDX
  • من الجرد إلى خارطة الطريق: المرونة التشفيرية، والأساليب الهجينة، والمعياران ⁦ML-KEM⁩ و⁦ML-DSA⁩ الصادران عن NIST
  • الأصول التشفيرية في الرسم البياني لـ GRC: مرتبطة بالأنظمة والمورّدين والمخاطر والضوابط – كي لا يتحول PQC إلى مشروع معزول
الجدول الزمني

السبت، 12 ديسمبر 2026

  1. استقبال الحضور مع القهوة وبسكويت عيد الميلادالاستقبال
  2. الترحيب والمقدمة: جوهر ⁦GRC Engineering⁩الافتتاح
  3. المحاضرة 1: NIS2 وCRA و⁦AI Act⁩ في نظام إدارة متكامل وكيليالمحور 1
  4. المحاضرة 2: الرسم البياني لـ GRCالمحور 1
  5. استراحة قهوةاستراحة
  6. المحاضرة 3: حوكمة الذكاء الاصطناعي والمسؤولية النهائيةالمحور 2
  7. المحاضرة 4: التزام الإبلاغ بموجب CRA وSBOM ودورة حياة أمن المنتجالمحور 2
  8. الغداء وتبادل الآراءالغداء
  9. المحاضرة 5: إدارة مخاطر الأطراف الثالثة بما يتجاوز الاستبياناتالمحور 3
  10. المحاضرة 6: إدارة المخاطر الكمية وROSIالمحور 3
  11. المحاضرة 7 – جلسة عيد الميلاد الخاصة: التشفير ما بعد الكمّي باستخدام CBOMجلسة خاصة
  12. أسئلة ونقاش ونظرة مستقبلية على 2027أسئلة وأجوبة
  13. ختام ورشة العمل
أكّدوا مشاركتكم
⁦Valeri Milke⁩، مؤسس شركة ⁦VamiSec GmbH⁩ ومديرها العام
محاضركم

«أمن تقنية المعلومات والامتثال دون الذكاء الاصطناعي ثغرة أمنية.»

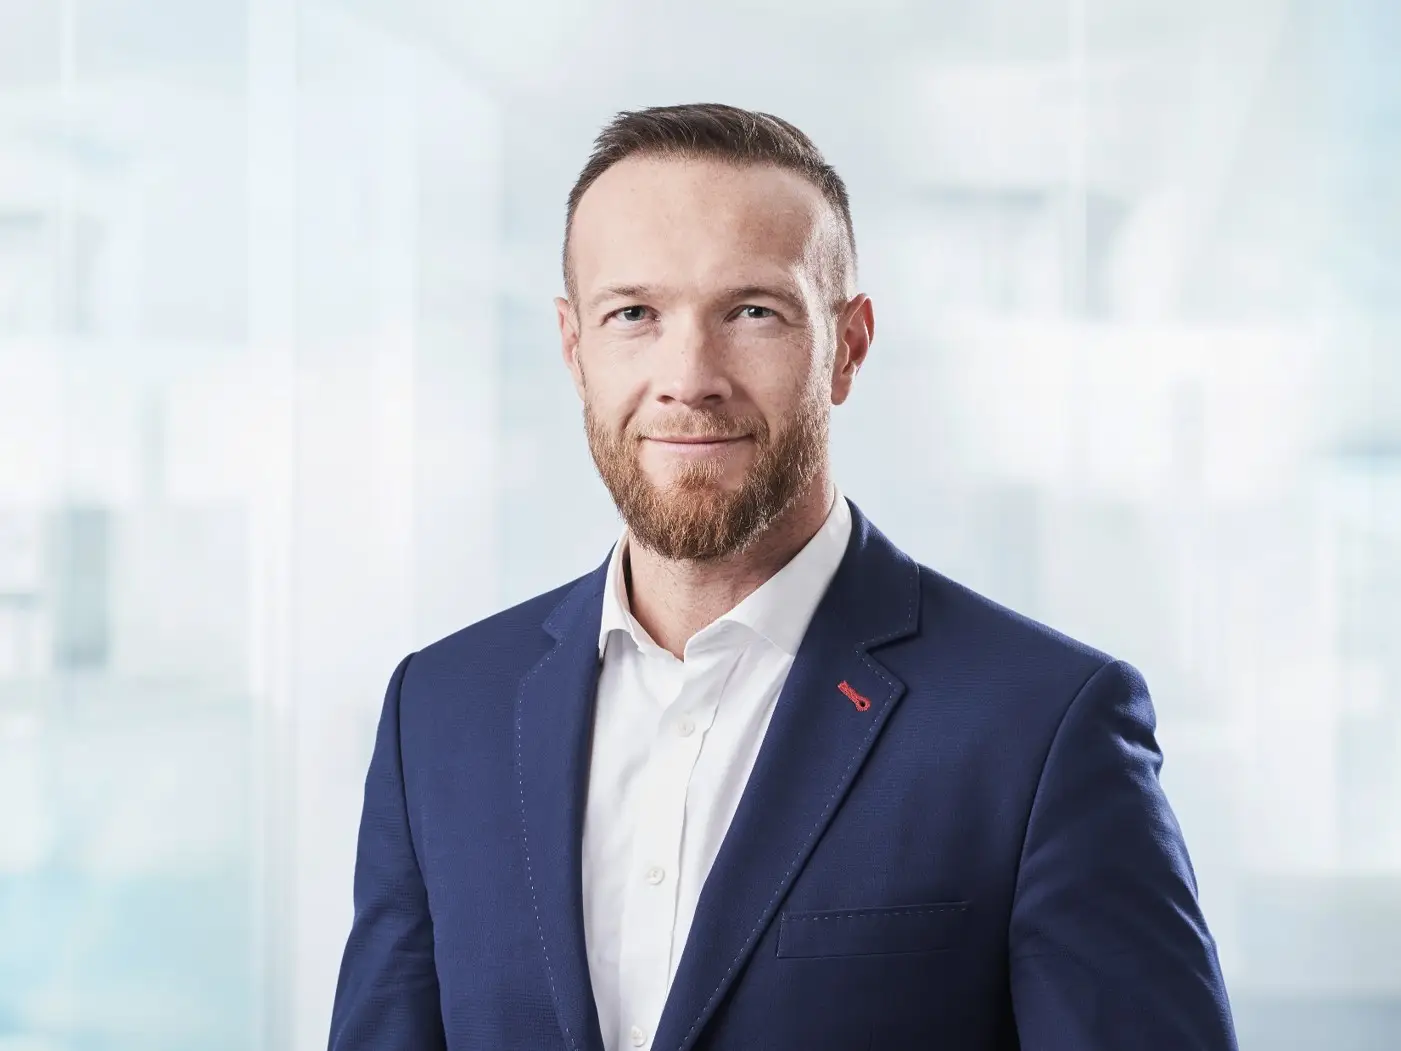
يعمل ⁦Valeri Milke⁩ منذ 20 عامًا في مجالات الحوكمة والمخاطر والامتثال واختبارات الأمن والتدقيق. وبصفته مؤسس شركة ⁦VamiSec GmbH⁩ ومديرها العام، يرافق المؤسسات في ملفات NIS2 وCRA و⁦AI Act⁩ وشهادات ISO – ويقدّم بنفسه جميع محاضرات ورشة العمل السبع. وغايته: أساليب تصلح للتطبيق فعليًا عند العودة إلى العمل يوم الاثنين.

Valeri Milkeالمؤسس والمدير العام · ⁦VamiSec GmbH⁩مدقق رئيسي لمعياري ⁦ISO/IEC 27001⁩ و⁦ISO/IEC 42001⁩
أكّدوا مشاركتكم
20عامًا من الخبرة في GRC
7محاضرات في يوم سبت واحد
20مقعدًا لنقاش حقيقي
ISO 27001شركة حاصلة على الشهادة
لمن هذه الورشة؟

لكل من يريد أن يبني الامتثال، لا أن يكتفي بإدارته

  • CISO ومسؤولو أمن المعلومات
  • GRC والامتثال
  • إدارة المخاطر
  • أمن المنتجات وPSIRT
  • المشتريات وإدارة المورّدين
  • مسؤولو الذكاء الاصطناعي
  • حماية البيانات
  • التدقيق الداخلي
  • إدارة تقنية المعلومات والإدارة العليا
مكان الانعقاد

VamiSec في ⁦Sankt Augustin⁩ قرب بون

تُعقد ورشة العمل في مقر VamiSec في ⁦Sankt Augustin⁩، على بُعد بضعة كيلومترات شمال شرق بون. ومع 20 مشاركًا كحد أقصى، يتسع المجال للأسئلة والنقاشات والأحاديث على مائدة الغداء.

  • على بُعد دقائق من بون، ونحو 30 كيلومترًا جنوب شرق كولونيا
  • تصلكم تفاصيل الوصول ومواقف السيارات مع تأكيد مقعدكم
  • الاستقبال من الساعة 09:30 بتوقيت وسط أوروبا مع القهوة وبسكويت عيد الميلاد
العنوان
VamiSec
Bonner Straße 108
53757 Sankt Augustin
خطّطوا طريق الوصول
المشاركة

بدعوة شخصية فقط

ورشة العمل صغيرة عن قصد: ندعو شخصيًا 20 مشاركًا كحد أقصى. هل وصلتكم دعوة؟ يمكنكم تأكيد مشاركتكم هنا. لم تصلكم دعوة وتودّون الانضمام؟ اطلبوا دعوة – وسنتواصل معكم شخصيًا.

  1. 1
    أكّدوا أو اطلبوا دعوة

    إذا كانت لديكم دعوة شخصية فأكّدوا مشاركتكم، أو اطلبوا دعوة إن لم تصلكم بعد.

  2. 2
    تأكيد شخصي

    يُعدّ مقعدكم محجوزًا بمجرد أن نؤكده لكم عبر البريد الإلكتروني.

  3. 3
    كونوا معنا يوم 12 ديسمبر

    الاستقبال من الساعة 09:30 والبدء في الساعة 10:00 بتوقيت وسط أوروبا في ⁦Sankt Augustin⁩.

لديكم أسئلة مسبقة؟ contact@vamisec.com

تأكيد المشاركة وطلب الدعوةورشة عيد الميلاد ⁦GRC Engineering⁩ · 12 ديسمبر 2026

الحقول الإلزامية مميّزة بعلامة *. يُرجى عدم إدخال معلومات سرية.

طلبكم *

تصل رسالتكم إلى فريق VamiSec على العنوان contact@vamisec.com.

معلومات مفيدة

أسئلة شائعة حول ورشة العمل

ما هو ⁦GRC Engineering⁩؟

يُقصد بـ ⁦GRC Engineering⁩ تطبيق المبادئ الهندسية على الحوكمة وإدارة المخاطر والامتثال: تُنمذَج المتطلبات بوصفها بيانات، وتُنفَّذ الضوابط مرة واحدة ويُثبَت تنفيذها مرات عديدة، وتُولَّد أدلة الإثبات آليًا قدر الإمكان، وتصبح الاعتماديات بين العمليات والأنظمة والمورّدين والمخاطر مرئية في رسم بياني.

متى وأين تُعقد ورشة العمل؟

تُعقد ورشة العمل يوم السبت، 12 ديسمبر 2026، من الساعة 10:00 حتى 15:00 بتوقيت وسط أوروبا، لدى VamiSec في ⁦Bonner Straße 108, 53757 Sankt Augustin⁩، على بُعد بضعة كيلومترات شمال شرق بون. ويبدأ استقبال الحضور من الساعة 09:30.

كيف يمكنني المشاركة؟

المشاركة متاحة بدعوة شخصية فقط. إذا كانت لديكم دعوة، فأكّدوا مشاركتكم عبر النموذج في هذه الصفحة. وإن لم تكن لديكم دعوة، فيمكنكم طلبها عبر النموذج نفسه – وسنتواصل معكم شخصيًا.

كم تكلفة المشاركة؟

لا شيء. ورشة العمل مجانية، والغداء والمشروبات مشمولة.

كم عدد المقاعد المتاحة؟

بحد أقصى 20 مقعدًا. وصِغَر المجموعة مقصود: فهو يتيح في كل محاضرة وقتًا للأسئلة والنقاش.

من يقدّم المحاضرات؟

يقدّم ⁦Valeri Milke⁩ المحاضرات السبع جميعها. وهو مؤسس شركة ⁦VamiSec GmbH⁩ ومديرها العام، ومدقق رئيسي لمعياري ⁦ISO/IEC 27001⁩ و⁦ISO/IEC 42001⁩، ويمتلك خبرة 20 عامًا في الحوكمة والمخاطر والامتثال.

ما الموضوعات التي تتناولها ورشة العمل؟

تتناول ورشة العمل NIS2 وCRA و⁦AI Act⁩ في نظام إدارة متكامل، والرسم البياني لـ GRC، وحوكمة الذكاء الاصطناعي، والتزام الإبلاغ بموجب CRA مع SBOM ودورة حياة أمن المنتج، وإدارة مخاطر الأطراف الثالثة، وإدارة المخاطر الكمية مع ROSI، إضافةً إلى جلسة عيد الميلاد الخاصة حول التشفير ما بعد الكمّي باستخدام CBOM.

هل ورشة العمل محايدة تجاه المورّدين؟

نعم. ينصبّ التركيز على المنهجيات والأطر التنظيمية والخبرة العملية – لا على منتج بعينه.

بأي لغة تُقدَّم المحاضرات؟

باللغة الألمانية. ويسعدنا أن تطرحوا أسئلتكم باللغة الإنجليزية أيضًا.

هل أحتاج إلى معرفة مسبقة؟

تفيد المعرفة الأساسية بأمن المعلومات أو الامتثال أو إدارة المخاطر. وتتسلسل المحاضرات بحيث تبني كل منها على سابقتها، بدءًا من الأساس.

كيف أصل إلى مكان الانعقاد؟

يقع مقر VamiSec في ⁦Bonner Straße 108, 53757 Sankt Augustin⁩، ألمانيا. ومن خلال «خطّطوا طريق الوصول» تفتحون المسار في ⁦Google Maps⁩، وتصلكم تفاصيل الوصول ومواقف السيارات مع تأكيد مقعدكم.

ورشة عيد الميلاد ⁦GRC Engineering⁩ · 12 ديسمبر 2026

سبع محاضرات. عشرون مقعدًا.
يوم سبت واحد يمنحكم السبق لعام 2027.

مجانًا، مع الغداء، في ⁦Sankt Augustin⁩ قرب بون – بدعوة شخصية فقط.