Reservar cita
Especial Halloween 2026

Iluminamos sus puntos ciegos.
Taller de seguridad de 60 minutos, gratis.

Por Halloween, le regalamos una hora de asesoramiento experto. Usted elige una de las cuatro áreas de enfoque: un análisis rápido de brechas con revisión documental, el análisis técnico de su superficie de ataque desde el exterior con VamiRedteam, un Threat Modeling con VamiThreat o una revisión de seguridad de aplicaciones de caja blanca con VamiAppSec, SBOM incluida. Le mostramos los resultados en una presentación para la dirección, con medidas concretas y priorizadas.

  • 60 minutos
  • en línea
  • gratuito y sin compromiso
  • presentación para la dirección incluida
  • Sin sustos: gratuito y sin obligaciones posteriores
  • Resultados en una presentación para la dirección que podrá conservar
  • Confidencial: con NDA, si lo desea
De un vistazo

Una hora que aporta claridad

El Especial Halloween de VamiSec es un taller gratuito y sin compromiso de 60 minutos para empresas y organizaciones. Usted elige un área de enfoque: un análisis rápido de brechas con revisión documental para NIS2, CRA, DORA, ISO/IEC 27001, ISO/IEC 27090, ISO/IEC 27701 o ISO/IEC 42001, un análisis técnico de su superficie de ataque desde el exterior con VamiRedteam, un Threat Modeling con VamiThreat o una revisión de seguridad de aplicaciones de caja blanca con VamiAppSec, SBOM incluida. VamiSec prepara el análisis y, en el taller, muestra los resultados en una presentación para la dirección con medidas priorizadas. Se pueden enviar solicitudes hasta el 30 de noviembre de 2026.

Formato
60 minutos en línea, por videoconferencia
Coste
Gratuito y sin compromiso
Área de enfoque
Una de cuatro, a su elección
Resultado
Presentación para la dirección con plan de medidas, en PDF
Para quién
Empresas y organizaciones, un taller por organización
Solicitudes
Hasta el 30 de noviembre de 2026, plazas limitadas
Las cuatro áreas de enfoque

Elija qué punto ciego iluminamos

Cada área de enfoque está diseñada para que el análisis previo aporte resultados significativos y el taller se centre por completo en los hallazgos y las medidas.

01 · Consultoría de VamiSec

Análisis rápido de brechas con revisión documental

¿En qué punto se encuentra realmente? Revisamos su documentación existente y la contrastamos con el marco normativo que elija o con una combinación razonable, por ejemplo, la ISO/IEC 27001 y NIS2.

Qué analizamos
  • Contraste de sus documentos con los requisitos principales del marco normativo elegido; en el caso de la ISO/IEC 27090, con sus recomendaciones
  • Estado de implantación por ámbito de requisitos: implantado, implantado parcialmente o pendiente
  • Solapamientos y sinergias, para que aporte cada evidencia una sola vez
Qué recibe
Resumen de brechas por ámbito de requisitos y una hoja de ruta priorizada con medidas inmediatas
Qué necesitamos de usted
Sus documentos clave existentes, como la política de seguridad, las políticas específicas, el análisis de riesgos o la declaración de aplicabilidad, y una breve descripción del contexto de su empresa

La ISO/IEC 27090 es una guía sobre la seguridad de los sistemas de IA y no es certificable: la utilizamos como referencia para la protección de sus aplicaciones de IA.

02 · VamiRedteam

Análisis técnico de su superficie de ataque desde el exterior

¿Qué ve un atacante cuando observa su organización desde internet? VamiRedteam mapea sus sistemas accesibles desde el exterior, estrictamente dentro del alcance autorizado.

Qué analizamos
  • Dominios y subdominios, hosts accesibles, puertos y servicios abiertos
  • Aplicaciones web, directorios e interfaces (API) visibles públicamente
  • Anomalías como interfaces de administración accesibles públicamente o sistemas de prueba olvidados
Qué recibe
Panorama de su superficie de ataque externa, hallazgos con evidencias y medidas priorizadas
Qué necesitamos de usted
Su autorización por escrito para los objetivos: dominios y rangos de IP sobre los que tenga autoridad

No invasivo: no explotamos vulnerabilidades ni realizamos pruebas de carga o de DoS. Cada acción de los agentes se contrasta con los objetivos autorizados antes de ejecutarse.

03 · VamiThreat

Threat Modeling con VamiThreat

Para una aplicación, una arquitectura cloud o un agente de IA de su elección, modelamos con VamiThreat los puntos en los que pueden producirse ataques, antes de que ocurran.

Qué analizamos
  • Diagrama de flujo de datos con límites de confianza como base común del modelo
  • Amenazas según STRIDE y, para la IA agéntica, según MAESTRO, de la Cloud Security Alliance
  • Asignación a MITRE ATT&CK y ATLAS, con ruta de ataque, riesgo y medida para cada amenaza
Qué recibe
Amenazas priorizadas con rutas de ataque y contramedidas concretas
Qué necesitamos de usted
Un esquema de arquitectura, una descripción del sistema o la documentación existente, en Word, PDF o como imagen de diagrama

Especialmente valioso antes de un release, una migración a la nube o la puesta en marcha de agentes de IA.

04 · VamiAppSec

Revisión de seguridad de aplicaciones de caja blanca con SBOM

Revisamos desde dentro el código fuente de una aplicación de su elección y le entregamos también la lista de materiales de software (SBOM).

Qué analizamos
  • Análisis estático de código (SAST) y búsqueda de secretos en el código
  • Dependencias y componentes de código abierto (SCA) y, si los hay, también la infraestructura como código y los contenedores
  • SBOM en formato CycloneDX o SPDX, contrastada con vulnerabilidades explotadas activamente (CISA KEV) y priorizada con EPSS
Qué recibe
Hallazgos mapeados a OWASP, la SBOM como archivo y medidas priorizadas para su equipo de desarrollo
Qué necesitamos de usted
Acceso de lectura a un repositorio en GitLab, GitHub o Azure DevOps, o bien una exportación del código

LLM a elegir: el Qwen3.8 local en el centro de datos de VamiSec en Sankt Augustin, Anthropic, OpenAI o un modelo propio. Sin entrenamiento de IA con datos de clientes.

Siempre incluido

Resultados pensados para la dirección

Cada taller culmina en una presentación para la dirección: concisa, comprensible y con bases claras para la toma de decisiones. Después del taller recibirá las diapositivas en PDF.

  1. Panorama en una página

    Dónde se encuentra, explicado de forma comprensible incluso sin conocimientos técnicos previos.

  2. Hallazgos por riesgo

    Lo que realmente importa, priorizado por probabilidad de ocurrencia e impacto.

  3. Plan de medidas

    Medidas inmediatas, los próximos 90 días y pasos estratégicos.

  4. Esfuerzo y responsabilidad

    Estimación aproximada del esfuerzo y de quién debería asumir cada tarea.

  5. Próximos pasos

    Lo que puede implementar usted mismo y dónde conviene contar con apoyo.

VamiSec
Presentación para la direcciónResultados y medidas
  • Panorama en una página
  • Hallazgos por riesgo
  • Plan de medidas
  • Esfuerzo y responsabilidad
  • Próximos pasos
Así funciona

Cinco pasos desde la solicitud hasta sus medidas

  1. 2 minutosEnviar la solicitud

    Complete el formulario y elija el área de enfoque. Nos pondremos en contacto con usted a la mayor brevedad para la reunión de coordinación.

  2. unos 15 minutosCoordinar brevemente

    Acordamos el objetivo, el alcance y la fecha; con NDA, si lo desea. Para los análisis técnicos, recabamos su autorización por escrito.

  3. previamenteAnálisis a cargo de VamiSec

    Revisamos su documentación o realizamos el análisis con VamiRedteam, VamiThreat o VamiAppSec. Su equipo solo aporta documentación, autorizaciones o accesos.

  4. 60 minutosTaller de 60 minutos

    En línea, por videoconferencia: le presentamos los resultados y respondemos a sus preguntas.

  5. despuésImplementar las medidas

    Recibirá la presentación para la dirección en PDF. Usted decide si continúa y cómo.

Justo y transparente

Las condiciones

  • Gratuito y sin compromiso: sin obligaciones posteriores ni suscripción.
  • Para empresas y organizaciones, un taller por organización. Los organismos públicos deben comprobar previamente si sus normas les permiten aceptar un servicio gratuito.
  • Solicitudes hasta el 30 de noviembre de 2026; el taller en sí puede celebrarse después. Las plazas son limitadas: asignamos las fechas por orden de llegada de las solicitudes. Si se agotan, se lo comunicaremos.
  • Análisis técnicos solo con autorización por escrito y únicamente de sistemas sobre los que usted tenga autoridad.
  • Los resultados son una primera evaluación basada en sus documentos y en el alcance autorizado. No pretenden ser exhaustivos ni sustituyen una auditoría ni una prueba de penetración.
  • Confidencial: con NDA, si lo desea. Los resultados solo los reciben las personas que usted designe.
  • VamiRedteam, VamiThreat y VamiAppSec se ejecutan en T Cloud Public, exclusivamente en centros de datos alemanes. El modelo de lenguaje lo acordamos con usted; por ejemplo, el Qwen3.8 local en el centro de datos de VamiSec en Sankt Augustin, o Anthropic u OpenAI. Sin entrenamiento de IA con datos de clientes.
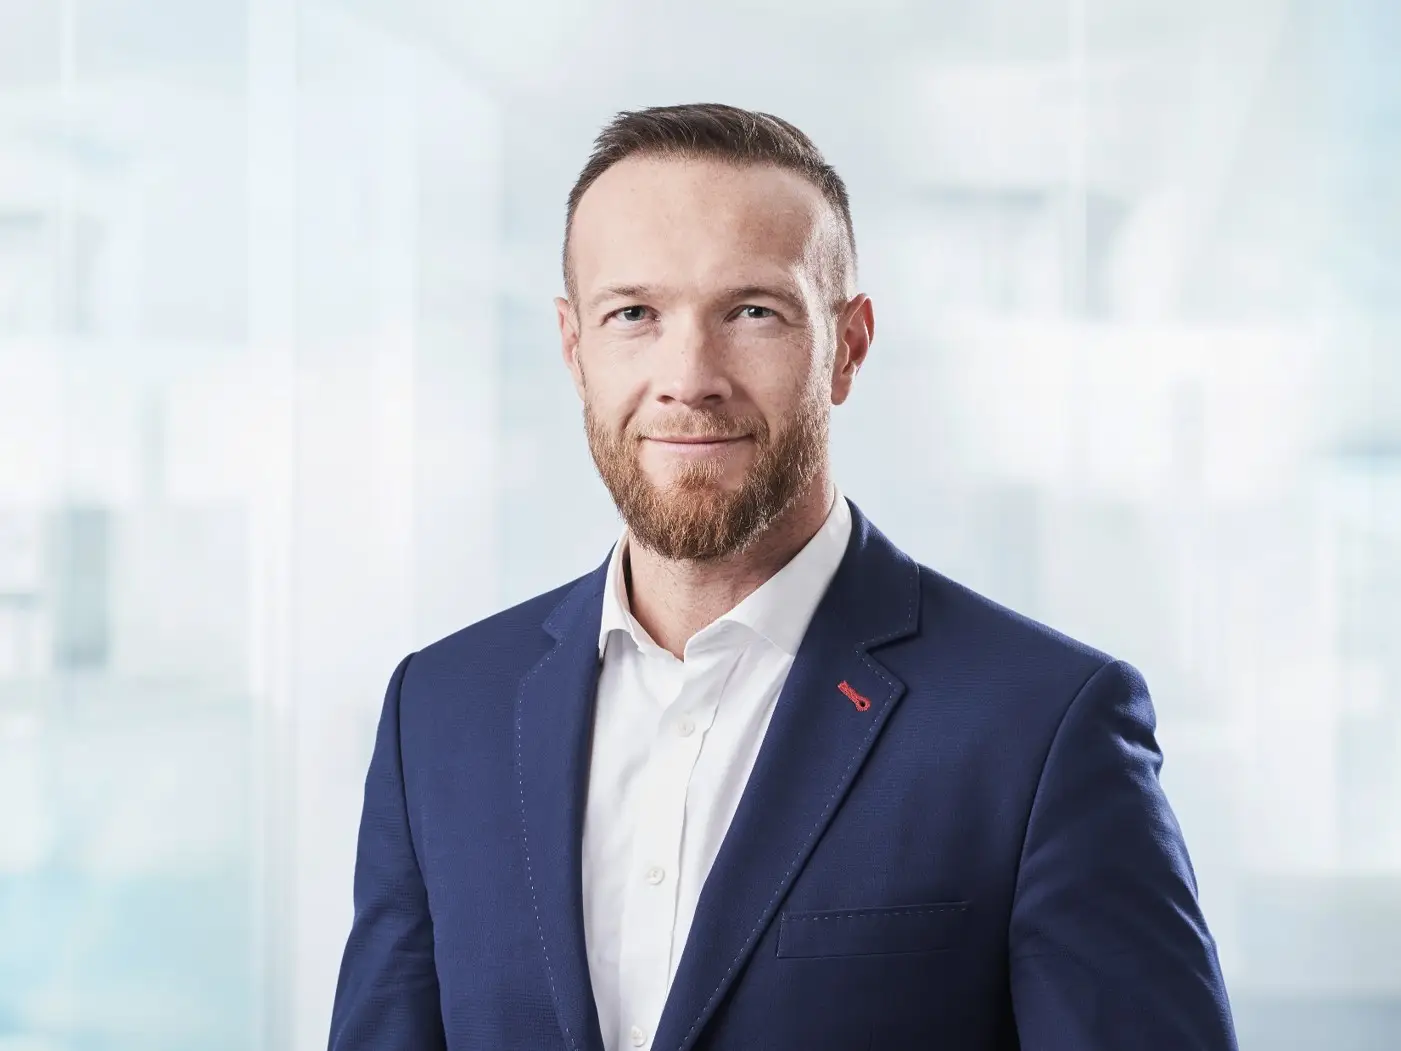
Valeri Milke, fundador y director general de VamiSec GmbH
Quién está detrás

«La seguridad TI y el cumplimiento sin IA son una vulnerabilidad.»

VamiSec combina la gobernanza, el riesgo y el cumplimiento (GRC) con las pruebas de seguridad y soluciones de IA propias. Su fundador y director general, Valeri Milke, lleva 20 años trabajando en GRC, pruebas de seguridad y auditoría. En el Especial Halloween, usted se beneficia de esa experiencia, condensada en una hora.

Valeri MilkeFundador y director general · VamiSec GmbHLead Auditor ISO/IEC 27001 e ISO/IEC 42001
Solicitar el taller ahora
20años de experiencia en GRC de nuestro fundador
4áreas de enfoque a elegir
60minutos de taller
ISO 27001la propia VamiSec está certificada
Solicitud

Reserve su hora de asesoramiento experto

Bastan unos pocos datos. El resto lo acordamos en la breve reunión de coordinación.

  • Sin sustos: gratuito y sin obligaciones posteriores
  • Resultados en una presentación para la dirección que podrá conservar
  • Confidencial: con NDA, si lo desea

¿Prefiere hablar directamente? 30 minutos con Valeri Milke

Especial HalloweenSolicitar el taller gratuito

Los campos obligatorios están marcados con *. Nos pondremos en contacto con usted a la mayor brevedad para la reunión de coordinación.

Su área de enfoque *

Su solicitud se envía a contact@vamisec.com.

Preguntas frecuentes

Conviene saber

¿El taller es realmente gratuito?

Sí. El análisis previo, el taller de 60 minutos y la presentación para la dirección son gratuitos y sin compromiso. No es requisito contratar ningún servicio posterior.

¿Cuánto esfuerzo supone para nuestro equipo?

Poco: una breve reunión de coordinación de unos 15 minutos y el taller de 60 minutos. Nosotros preparamos el análisis. Según el área de enfoque, usted aporta documentación, una autorización por escrito o un acceso de lectura.

¿Puedo combinar varias áreas de enfoque?

Usted elige un área de enfoque, de modo que una hora baste para obtener resultados significativos. En el análisis de brechas es posible una combinación razonable, por ejemplo, la ISO/IEC 27001 y NIS2. Con gusto tratamos otros temas después.

¿Qué documentación necesitan para el análisis de brechas?

Sus documentos clave existentes, como la política de seguridad de la información, las políticas específicas, el análisis de riesgos, la declaración de aplicabilidad y las descripciones de roles y procesos. Si faltan documentos, eso también es un resultado importante.

¿El análisis de la superficie de ataque es una prueba de penetración?

No. Con VamiRedteam identificamos de forma no invasiva qué sistemas y servicios de su organización dentro del alcance autorizado son accesibles desde internet. En este análisis no explotamos vulnerabilidades. Las pruebas de penetración las ofrecemos por separado.

¿Por qué necesitan una autorización por escrito?

Incluso los análisis no invasivos los realizamos únicamente con el consentimiento de quienes tienen autoridad sobre los sistemas. La autorización fija el alcance de forma vinculante: cada acción de los agentes de VamiRedteam se contrasta con los objetivos autorizados antes de ejecutarse.

¿Qué ocurre con nuestro código fuente?

Utilizamos el acceso exclusivamente para la revisión y acordamos previamente con usted el tratamiento y la eliminación del código, con NDA si lo desea. VamiAppSec se ejecuta en T Cloud Public, exclusivamente en centros de datos alemanes. Usted elige el modelo de lenguaje: el Qwen3.8 local en el centro de datos de VamiSec en Sankt Augustin, Anthropic, OpenAI o un modelo propio. No utilizamos los datos de clientes como datos de entrenamiento.

¿Es certificable la ISO/IEC 27090?

No. La ISO/IEC 27090 es una guía sobre la seguridad de los sistemas de IA. La utilizamos como referencia para hacer visibles las brechas en la protección de sus aplicaciones de IA, a menudo junto con la ISO/IEC 42001.

¿Quién debería participar en el taller?

Idealmente, una persona de la dirección y las personas responsables de la materia, como el responsable de seguridad de la información, el CISO, la dirección de TI o la dirección de desarrollo. La presentación para la dirección es comprensible también sin conocimientos técnicos previos.

¿Hasta cuándo puedo enviar mi solicitud?

Hasta el 30 de noviembre de 2026. El plazo se aplica a su solicitud; la fecha del taller la acordamos con usted y puede ser posterior. Las plazas son limitadas: asignamos las fechas por orden de llegada de las solicitudes. Si se agotan, se lo comunicaremos.

¿Qué ocurre después del taller?

Recibirá en PDF la presentación para la dirección con los hallazgos y las medidas priorizadas. Usted decide si implementa las medidas por su cuenta o con nosotros. Si lo desea, le preparamos una oferta.


Trato sin truco

Una hora de asesoramiento experto.
Solicítela gratis hasta el 30 de noviembre.

Elija su área de enfoque: iluminamos sus puntos ciegos y le mostramos qué medidas vale la pena aplicar ahora.