Reservar cita
Taller navideño · solo con invitación personal

GRC Engineering
Taller navideño 2026

Un sábado para quienes no quieren limitarse a administrar la gobernanza, el riesgo y el cumplimiento, sino construirlos: en siete ponencias, Valeri Milke muestra cómo NIS2, el CRA y el AI Act se integran en un sistema sólido, desde el sistema de gestión integrado, pasando por las cadenas de suministro y los riesgos cuantificados en euros, hasta la criptografía poscuántica.

10:00–15:00 CETVamiSec · Sankt Augustin, cerca de Bonn

¿Aún no tiene invitación? Solicite una

  • Gratuito
  • Almuerzo incluido
  • Máx. 20 plazas
NIS2CRAAI ActISO/IEC 42001SBOMTPRMROSIPQC & CBOM
De un vistazo

El taller en 30 segundos

El Taller navideño de GRC Engineering se celebra el sábado, 12 de diciembre de 2026, de 10:00 a 15:00 CET, en VamiSec, Bonner Straße 108, 53757 Sankt Augustin, cerca de Bonn (Alemania). En siete ponencias, Valeri Milke, fundador y director general de VamiSec GmbH, muestra cómo las empresas implantan NIS2, el Cyber Resilience Act y el AI Act en un sistema de gestión integrado, hacen visibles las dependencias en un grafo GRC, gobiernan de forma responsable los agentes de IA, valoran en euros los riesgos de proveedores y los ciberriesgos y preparan la migración a la criptografía poscuántica. La participación es gratuita, incluye almuerzo y solo es posible con invitación personal; las plazas están limitadas a 20.

Qué
Taller presencial con siete ponencias sobre GRC Engineering
Cuándo
Sábado, 12 de diciembre de 2026, 10:00–15:00 CET (llegada a partir de las 09:30)
Dónde
VamiSec, Bonner Straße 108, 53757 Sankt Augustin (cerca de Bonn)
Ponente
Valeri Milke, fundador y director general de VamiSec GmbH
Para quién
CISO, responsables de seguridad de la información, responsables de GRC, cumplimiento y riesgos, seguridad de producto
Coste
Gratuito, almuerzo y bebidas incluidos
Plazas
Máximo 20, solo con invitación personal
Idioma
Alemán; las preguntas también son bienvenidas en inglés
En pocas palabras

¿Qué es el GRC Engineering?

El GRC Engineering traslada principios de la ingeniería de software y de sistemas a la gobernanza, la gestión de riesgos y el cumplimiento normativo: los requisitos se modelan como datos estructurados, los controles se implementan una sola vez y se acreditan varias veces, las evidencias se generan de la forma más automática posible y las dependencias entre procesos, sistemas, proveedores y riesgos se hacen visibles en un grafo. El objetivo: un cumplimiento normativo que crece con la empresa, en lugar de hojas de cálculo que vuelven a empezar de cero con cada nueva regulación.

El taller muestra cómo se lleva esto a la práctica: con un enfoque independiente de fabricantes, con ejemplos extraídos de proyectos reales y con mucho tiempo para sus preguntas.

  1. Requisitos como datos

    NIS2, el CRA, el AI Act, la ISO/IEC 27001 y la ISO/IEC 42001 se mapean a controles comunes. Una medida, varias evidencias.

  2. Relaciones en forma de grafo

    Procesos, activos, casos de uso de IA, proveedores, riesgos y controles están interrelacionados: un grafo hace visibles los impactos antes de que se conviertan en un problema.

  3. Evidencias como subproducto

    Las evidencias se generan durante la operación diaria, no la semana antes de la auditoría. Eso ahorra tiempo y hace que las afirmaciones sean verificables.

  4. Agentes con responsabilidades claras

    Los agentes de IA asumen el trabajo laborioso, como la búsqueda de información, el cotejo de datos o la redacción de borradores. La aprobación y la responsabilidad siguen en manos de las personas.

El programa

Siete ponencias. Tres bloques. Un hilo conductor.

Las ponencias se apoyan unas en otras: primero, la base, formada por el sistema de gestión y el modelo de datos; después, la responsabilidad sobre la IA y los productos; por último, el impacto en la cadena de suministro, la evaluación de riesgos y la criptografía. Cada ponencia dura unos 30 minutos, incluido el tiempo para sus preguntas.

Todas las ponencias corren a cargo de Valeri Milke. Idioma de las ponencias: alemán; las preguntas también son bienvenidas en inglés. Todos los horarios en CET.

Bloque 1

Fundamentos

Sistema de gestión y modelo de datos

Ponencia 1

Dominar NIS2, CRA y AI Act con un sistema de gestión integrado agéntico

Tres marcos normativos, muchos solapamientos: gestión de riesgos, cadena de suministro, notificación de incidentes y documentación. La ponencia muestra cómo un sistema de gestión integrado implementa los requisitos una sola vez y los acredita varias veces, cómo la ISO/IEC 27001 y la ISO/IEC 42001 sirven de columna vertebral común y en qué puntos los agentes de IA asumen el trabajo laborioso sin asumir la responsabilidad.

Lo que se llevará
  • Un enfoque de mapeo que traslada NIS2, el CRA y el AI Act a controles comunes
  • Dónde ayudan ya hoy los agentes en el sistema de gestión y dónde la aprobación humana sigue siendo obligatoria
  • Cómo generar evidencias que resistan por igual el examen de auditores y supervisores
Ponencia 2

Procesos de negocio, casos de uso de IA, activos, proveedores, riesgos y controles: el grafo GRC muestra las conexiones

Las hojas de cálculo ocultan las interrelaciones. Un grafo GRC vincula procesos de negocio, casos de uso de IA, activos, proveedores, riesgos y controles en un único modelo consultable. Así podrá responder a preguntas como «¿Qué ocurre si falla este proveedor?» o «¿Qué controles cubren ya este nuevo requisito?» en minutos, y no en sucesivas rondas de reuniones.

Lo que se llevará
  • Un modelo de datos para el grafo GRC que empieza pequeño y va creciendo
  • Análisis de impacto que abarcan procesos, proveedores y riesgos
  • Cómo los formatos abiertos como OSCAL hacen que los marcos normativos sean legibles por máquina
Bloque 2

Responsabilidad

Gobernanza de la IA y seguridad de producto

Ponencia 3

Del caso de uso de IA a los riesgos, pasando por los agentes: gobernanza de la IA y la responsabilidad última

Todo agente de IA necesita una identidad, permisos claros y una persona responsable. La ponencia recorre el camino desde el registro de IA hasta la aprobación, pasando por la evaluación de riesgos, y muestra cómo se combinan en el día a día el AI Act, la ISO/IEC 42001 y el human-in-the-loop. Las obligaciones de transparencia del AI Act se aplican desde agosto de 2026, y las relativas a los sistemas de alto riesgo, de forma escalonada a partir de diciembre de 2027.

Lo que se llevará
  • Un registro de IA que conecta casos de uso, modelos, agentes y responsables
  • Evaluación de riesgos y aprobación de sistemas agénticos con human-in-the-loop
  • Lo que la alta dirección debe saber para poder asumir la responsabilidad última
Ponencia 4

La obligación de notificación del CRA ya es una realidad: ¿y ahora qué? Del producto, pasando por la SBOM, al Product Security Lifecycle

Desde el 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes de seguridad graves. La ponencia recorre el camino desde el producto hasta la notificación, pasando por la SBOM, y muestra cómo es un Product Security Lifecycle que siga siendo sólido hasta la plena aplicación del Cyber Resilience Act en diciembre de 2027.

Lo que se llevará
  • Alerta temprana en un plazo de 24 horas, notificación en 72 horas, informe final: procesos que funcionan en un caso real
  • La SBOM como base para la gestión de vulnerabilidades y la notificación
  • Elementos básicos de un Product Security Lifecycle para 2027
Bloque 3

Impacto

Cadena de suministro y riesgo en euros

Ponencia 5

Gestión del riesgo de terceros más allá de los cuestionarios: OSINT, trust center y evaluaciones automatizadas

Los cuestionarios muestran lo que los proveedores dicen de sí mismos, no cómo son realmente las cosas. La ponencia combina señales OSINT, trust centers y evaluaciones automatizadas en una gestión del riesgo de terceros que está a la altura de NIS2 y DORA. La clasificación de la criticidad y la decisión siguen en sus manos.

Lo que se llevará
  • Clasificar a los proveedores según su criticidad y ajustar a ello el esfuerzo de evaluación
  • Utilizar OSINT y trust centers como complemento del cuestionario
  • Evaluaciones automatizadas con una justificación trazable
Ponencia 6

Gestión cuantitativa de riesgos: valorar los ciberriesgos en euros y calcular el ROSI

Los colores del semáforo no convencen a ningún comité de dirección. La ponencia traduce los ciberriesgos a rangos en euros, muestra cómo estimar con solidez la probabilidad de ocurrencia y la cuantía de los daños, y deriva el retorno de la inversión en seguridad (ROSI) de forma que las decisiones de inversión resulten trazables.

Lo que se llevará
  • Del semáforo al rango en euros: estimar con intervalos en lugar de con falsa precisión
  • Derivar y presentar el ROSI de forma trazable
  • Informes de riesgos que encajan en las conversaciones sobre presupuesto
Especial navideño
Dominar la criptografía poscuántica: crear visibilidad con la CBOM

Harvest now, decrypt later, inventario criptográfico con la CBOM y una hoja de ruta realista para la migración.

Ir al especial PQC
Especial navideño · Ponencia 7

Dominar la criptografía poscuántica: primero hacer visible, después migrar

Los datos cifrados que se interceptan hoy podrían ser descifrados por los futuros ordenadores cuánticos. Por eso, los Estados miembros de la UE han acordado una hoja de ruta común: la transición a la criptografía poscuántica debe comenzar a más tardar a finales de 2026. Sin embargo, casi ninguna empresa sabe con exactitud qué criptografía utiliza y dónde. Ahí es precisamente donde entra la CBOM, la lista de materiales criptográficos (Cryptography Bill of Materials).

  • Harvest now, decrypt later: qué datos están ya en riesgo hoy y cómo establecer prioridades con el teorema de Mosca
  • Visibilidad con la CBOM: inventariar algoritmos, claves, certificados y protocolos en el estándar abierto CycloneDX
  • Del inventario a la hoja de ruta: criptoagilidad, esquemas híbridos y los estándares NIST ML-KEM y ML-DSA
  • Activos criptográficos en el grafo GRC: vinculados a sistemas, proveedores, riesgos y controles, para que la PQC no se quede en un proyecto aislado
El horario

Sábado, 12 de diciembre de 2026

  1. Llegada con café y dulces navideñosLlegada
  2. Bienvenida e introducción: qué caracteriza al GRC EngineeringApertura
  3. Ponencia 1: NIS2, CRA y AI Act en el sistema de gestión integrado agénticoBloque 1
  4. Ponencia 2: el grafo GRCBloque 1
  5. Pausa para el caféPausa
  6. Ponencia 3: gobernanza de la IA y la responsabilidad últimaBloque 2
  7. Ponencia 4: obligación de notificación del CRA, SBOM y Product Security LifecycleBloque 2
  8. Almuerzo e intercambio de ideasAlmuerzo
  9. Ponencia 5: gestión del riesgo de terceros más allá de los cuestionariosBloque 3
  10. Ponencia 6: gestión cuantitativa de riesgos y ROSIBloque 3
  11. Ponencia 7 (especial navideño): criptografía poscuántica con la CBOMEspecial
  12. Preguntas, debate y perspectivas para 2027Coloquio
  13. Fin del taller
Confirmar asistencia
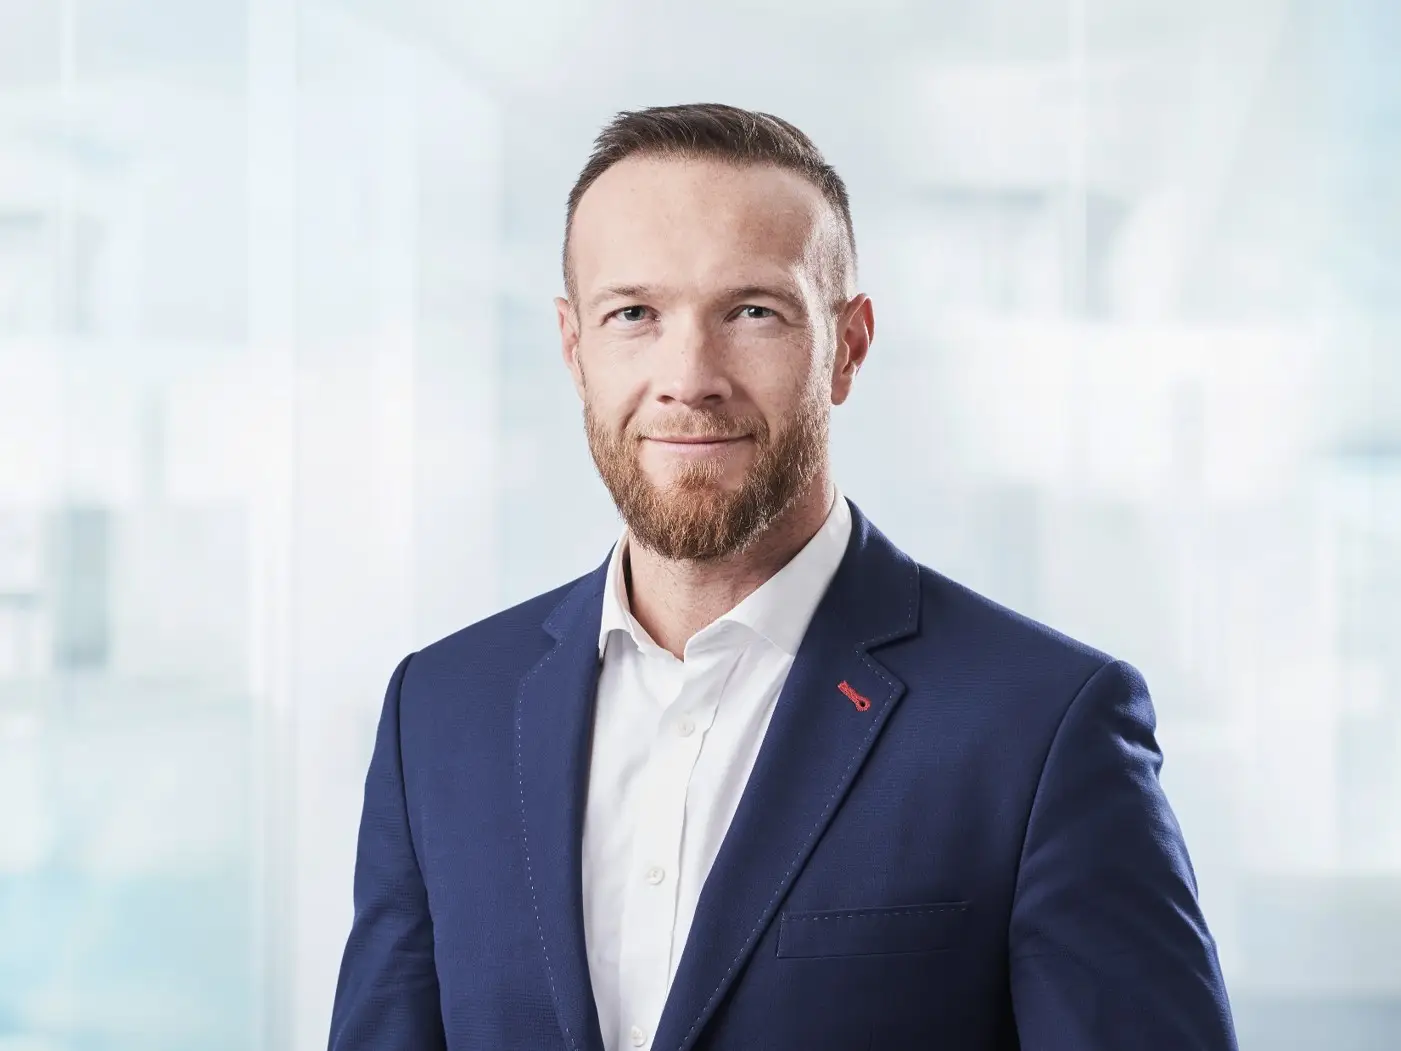
Valeri Milke, fundador y director general de VamiSec GmbH
Su ponente

«La seguridad TI y el cumplimiento sin IA son una vulnerabilidad.»

Valeri Milke lleva 20 años dedicado a la gobernanza, el riesgo y el cumplimiento (GRC), las pruebas de seguridad y la auditoría. Como fundador y director general de VamiSec GmbH, acompaña a empresas en proyectos de NIS2, CRA, AI Act y certificaciones ISO, e imparte personalmente las siete ponencias del taller. Su objetivo: métodos que sigan funcionando el lunes siguiente.

Valeri MilkeFundador y director general · VamiSec GmbHLead Auditor ISO/IEC 27001 e ISO/IEC 42001
Confirmar asistencia
20años de experiencia en GRC
7ponencias en un solo sábado
20plazas para un intercambio real
ISO 27001empresa certificada
¿Para quién?

Para quienes no quieren limitarse a administrar el cumplimiento, sino construirlo

  • CISO y responsables de seguridad de la información
  • GRC y cumplimiento
  • Gestión de riesgos
  • Seguridad de producto y PSIRT
  • Compras y gestión de proveedores
  • Responsables de IA
  • Protección de datos
  • Auditoría interna
  • Dirección de TI y dirección general
Lugar del evento

VamiSec en Sankt Augustin, cerca de Bonn

El taller se celebra en las instalaciones de VamiSec en Sankt Augustin, a pocos kilómetros al noreste de Bonn (Alemania). Con un máximo de 20 participantes, hay espacio para preguntas, debates y conversaciones durante el almuerzo.

  • A pocos minutos de Bonn, a unos 30 kilómetros al sureste de Colonia
  • Recibirá las indicaciones de acceso y aparcamiento junto con la confirmación de su plaza
  • Llegada a partir de las 09:30 CET, con café y dulces navideños
Dirección
VamiSec
Bonner Straße 108
53757 Sankt Augustin
Cómo llegar
Participación

Solo con invitación personal

El taller es deliberadamente reducido: invitamos personalmente a un máximo de 20 participantes. ¿Ha recibido una invitación? Confirme aquí su asistencia. ¿No tiene invitación, pero le gustaría asistir? Solicite una invitación y nos pondremos en contacto con usted personalmente.

  1. 1
    Confirmar o solicitar

    Confirme su asistencia con su invitación personal o solicite una invitación si aún no la tiene.

  2. 2
    Confirmación personal

    Su plaza queda reservada en cuanto se la confirmemos por correo electrónico.

  3. 3
    Asistir el 12 de diciembre

    Llegada a partir de las 09:30 y comienzo a las 10:00 CET en Sankt Augustin.

¿Alguna pregunta antes del taller? contact@vamisec.com

Confirmación y solicitud de invitaciónTaller navideño de GRC Engineering · 12 dic. 2026

Los campos obligatorios están marcados con *. Por favor, no introduzca información confidencial.

¿Qué desea hacer? *

Su mensaje llega al equipo de VamiSec en la dirección contact@vamisec.com.

Conviene saber

Preguntas frecuentes sobre el taller

¿Qué es el GRC Engineering?

El GRC Engineering aplica principios de ingeniería a la gobernanza, la gestión de riesgos y el cumplimiento normativo: los requisitos se modelan como datos, los controles se implementan una sola vez y se acreditan varias veces, las evidencias se generan de la forma más automática posible y las dependencias entre procesos, sistemas, proveedores y riesgos se hacen visibles en un grafo.

¿Cuándo y dónde se celebra el taller?

El sábado, 12 de diciembre de 2026, de 10:00 a 15:00 CET, en VamiSec, Bonner Straße 108, 53757 Sankt Augustin, a pocos kilómetros al noreste de Bonn (Alemania). Se puede llegar a partir de las 09:30.

¿Cómo puedo participar?

La participación solo es posible con invitación personal. Si tiene una invitación, confirme su asistencia mediante el formulario de esta página. Si no la tiene, puede solicitar allí una invitación y nos pondremos en contacto con usted personalmente.

¿Cuánto cuesta participar?

Nada. El taller es gratuito e incluye almuerzo y bebidas.

¿Cuántas plazas hay?

Un máximo de 20. El grupo reducido es intencionado: así queda tiempo para preguntas y debate en cada ponencia.

¿Quién imparte las ponencias?

Las siete ponencias las imparte Valeri Milke, fundador y director general de VamiSec GmbH y Lead Auditor ISO/IEC 27001 e ISO/IEC 42001, con 20 años de experiencia en gobernanza, riesgo y cumplimiento.

¿Qué temas aborda el taller?

NIS2, el CRA y el AI Act en el sistema de gestión integrado, el grafo GRC, la gobernanza de la IA, la obligación de notificación del CRA con la SBOM y el Product Security Lifecycle, la gestión del riesgo de terceros, la gestión cuantitativa de riesgos con el ROSI y, como especial navideño, la criptografía poscuántica con la CBOM.

¿Es el taller independiente de fabricantes?

Sí. El foco está en los métodos, los marcos normativos y la experiencia práctica, no en un producto concreto.

¿En qué idioma se imparten las ponencias?

En alemán. También puede plantear sus preguntas en inglés.

¿Necesito conocimientos previos?

Ayudan unos conocimientos básicos de seguridad de la información, cumplimiento o gestión de riesgos. Las ponencias se apoyan unas en otras y parten de los fundamentos.

¿Cómo llego al lugar del evento?

VamiSec, Bonner Straße 108, 53757 Sankt Augustin (Alemania). Con «Cómo llegar» abrirá la ruta en Google Maps; recibirá las indicaciones de acceso y aparcamiento junto con la confirmación de su plaza.

Taller navideño de GRC Engineering · 12 dic. 2026

Siete ponencias. Veinte plazas.
Un sábado de ventaja para 2027.

Gratuito, con almuerzo y en Sankt Augustin, cerca de Bonn. Solo con invitación personal.