Prendre rendez-vous
Spécial Halloween 2026

Nous éclairons vos zones d’ombre.
Atelier cybersécurité de 60 minutes – gratuit.

Pour Halloween, nous vous offrons une heure d’expertise. Vous choisissez l’un des quatre thèmes suivants : une analyse d’écarts rapide, revue documentaire incluse ; l’analyse technique de votre surface d’attaque depuis l’extérieur avec VamiRedteam ; un threat modeling avec VamiThreat ; ou un contrôle de sécurité applicative en boîte blanche, SBOM incluse, avec VamiAppSec. Nous vous restituons les résultats dans une présentation pour la direction – avec des mesures concrètes et priorisées.

  • 60 minutes
  • en ligne
  • gratuit et sans engagement
  • présentation pour la direction incluse
  • Sans frayeur : gratuit et sans obligation pour la suite
  • Résultats sous forme de présentation pour la direction, à conserver
  • Confidentiel – NDA sur demande
En un coup d’œil

Une heure pour y voir clair

Le Spécial Halloween de VamiSec est un atelier de 60 minutes, gratuit et sans engagement, destiné aux entreprises et aux organisations. Vous choisissez un thème : une analyse d’écarts rapide, revue documentaire incluse, pour NIS2, le CRA, DORA, l’ISO/IEC 27001, l’ISO/IEC 27090, l’ISO/IEC 27701 ou l’ISO/IEC 42001 ; une analyse technique de votre surface d’attaque depuis l’extérieur avec VamiRedteam ; un threat modeling avec VamiThreat ; ou un contrôle de sécurité applicative en boîte blanche, SBOM incluse, avec VamiAppSec. VamiSec prépare l’analyse en amont et en restitue les résultats lors de l’atelier, dans une présentation pour la direction assortie de mesures priorisées. Vous pouvez faire votre demande jusqu’au 30 novembre 2026.

Format
60 minutes en ligne, par visioconférence
Coût
Gratuit et sans engagement
Thème
Un parmi quatre – à vous de choisir
Livrable
Présentation pour la direction avec plan d’action, au format PDF
Pour qui
Entreprises et organisations, un atelier par organisation
Demandes
Jusqu’au 30 novembre 2026, places limitées
Les quatre thèmes

Choisissez la zone d’ombre à éclairer

Chaque thème est conçu pour que l’analyse menée en amont fournisse des résultats pertinents et que l’atelier se concentre entièrement sur les constats et les mesures.

01 · Conseil VamiSec

Analyse d’écarts rapide, revue documentaire incluse

Où en êtes-vous vraiment ? Nous examinons vos documents existants et les comparons au référentiel de votre choix – ou à une combinaison pertinente, par exemple l’ISO/IEC 27001 et NIS2.

Ce que nous analysons
  • Comparaison de vos documents avec les exigences clés du référentiel choisi – pour l’ISO/IEC 27090, avec ses recommandations
  • État de mise en œuvre par domaine d’exigences : mis en œuvre, partiellement mis en œuvre ou à traiter
  • Recoupements et synergies, afin que vous n’ayez à fournir chaque preuve qu’une seule fois
Ce que vous recevez
Vue d’ensemble des écarts par domaine d’exigences et feuille de route priorisée avec mesures immédiates
Ce dont nous avons besoin de votre part
Vos documents clés existants, par exemple politique de sécurité, politiques thématiques, analyse des risques ou déclaration d’applicabilité, ainsi que quelques éléments de contexte sur votre entreprise

L’ISO/IEC 27090 fournit des lignes directrices pour la sécurité des systèmes d’IA et n’est pas certifiable – nous l’utilisons comme référence pour la sécurisation de vos applications d’IA.

02 · VamiRedteam

Analyse technique de votre surface d’attaque depuis l’extérieur

Que voit un attaquant lorsqu’il observe votre organisation depuis Internet ? VamiRedteam cartographie vos systèmes accessibles de l’extérieur – strictement dans le périmètre autorisé.

Ce que nous analysons
  • Domaines et sous-domaines, hôtes accessibles, ports et services ouverts
  • Applications web, répertoires et interfaces (API) visibles publiquement
  • Points d’attention tels que des interfaces d’administration librement accessibles ou des systèmes de test oubliés
Ce que vous recevez
État des lieux de votre surface d’attaque externe, constats étayés par des éléments probants et mesures priorisées
Ce dont nous avons besoin de votre part
Votre autorisation écrite pour les cibles – domaines et plages d’adresses IP sur lesquels vous disposez des droits nécessaires

Non invasif : nous n’exploitons aucune vulnérabilité et ne réalisons aucun test de charge ni de DoS. Chaque action d’agent est vérifiée avant exécution par rapport aux cibles autorisées.

03 · VamiThreat

Threat modeling avec VamiThreat

Pour une application, une architecture cloud ou un agent IA de votre choix, nous modélisons avec VamiThreat les points d’entrée possibles des attaques – avant qu’elles ne se produisent.

Ce que nous analysons
  • Diagramme de flux de données avec frontières de confiance, comme base commune du modèle
  • Menaces selon STRIDE et, pour l’IA agentique, selon MAESTRO de la Cloud Security Alliance
  • Rattachement à MITRE ATT&CK et ATLAS ; pour chaque menace, chemin d’attaque, risque et mesure
Ce que vous recevez
Menaces priorisées avec chemins d’attaque et contre-mesures concrètes
Ce dont nous avons besoin de votre part
Un schéma d’architecture, une description du système ou la documentation existante – au format Word, PDF ou image de diagramme

Particulièrement précieux avant une release, une migration vers le cloud ou le déploiement d’agents IA.

04 · VamiAppSec

Contrôle de sécurité applicative en boîte blanche, SBOM incluse

Nous examinons de l’intérieur le code source d’une application de votre choix – et vous fournissons dans la foulée la nomenclature logicielle (SBOM).

Ce que nous analysons
  • Analyse statique du code (SAST) et recherche de secrets dans le code
  • Dépendances et composants open source (SCA) et, le cas échéant, Infrastructure as Code et conteneurs
  • SBOM au format CycloneDX ou SPDX, confrontée aux vulnérabilités activement exploitées (CISA KEV) et priorisée avec EPSS
Ce que vous recevez
Constats mappés sur l’OWASP, la SBOM sous forme de fichier et des mesures priorisées pour votre équipe de développement
Ce dont nous avons besoin de votre part
Un accès en lecture à un dépôt GitLab, GitHub ou Azure DevOps – ou un export du code

LLM au choix : le Qwen3.8 local du centre de données VamiSec de Sankt Augustin, Anthropic, OpenAI ou votre propre modèle. Aucun entraînement d’IA sur les données clients.

Toujours inclus

Des résultats taillés pour la direction

Chaque atelier débouche sur une présentation pour la direction : concise, compréhensible et assortie de supports de décision clairs. Vous recevez ensuite les diapositives au format PDF.

  1. L’état des lieux en une page

    Où vous en êtes – compréhensible même sans connaissances techniques préalables.

  2. Constats classés par risque

    Ce qui compte vraiment, priorisé selon la probabilité d’occurrence et l’impact.

  3. Plan d’action

    Mesures immédiates, les 90 prochains jours et les étapes stratégiques.

  4. Effort et responsabilités

    Une estimation approximative de l’effort, et qui devrait se charger de quoi.

  5. Prochaines étapes

    Ce que vous pouvez mettre en œuvre vous-même – et là où un accompagnement est pertinent.

VamiSec
Présentation pour la directionRésultats et mesures
  • L’état des lieux en une page
  • Constats classés par risque
  • Plan d’action
  • Effort et responsabilités
  • Prochaines étapes
Le déroulé

Cinq étapes, de la demande à vos mesures

  1. 2 minutesEnvoyer la demande

    Remplissez le formulaire et choisissez votre thème. Nous revenons rapidement vers vous pour le court échange préalable.

  2. environ 15 minutesFaire un point rapide

    Nous clarifions l’objectif, le périmètre et la date – avec NDA sur demande. Pour les analyses techniques, nous recueillons votre autorisation écrite.

  3. en amontAnalyse par VamiSec

    Nous examinons vos documents ou réalisons l’analyse avec VamiRedteam, VamiThreat ou VamiAppSec. Votre équipe fournit uniquement des documents, des autorisations ou des accès.

  4. 60 minutesAtelier de 60 minutes

    En ligne, par visioconférence : nous présentons les résultats et répondons à vos questions.

  5. ensuiteMettre en œuvre les mesures

    Vous recevez la présentation pour la direction au format PDF. C’est vous qui décidez si vous poursuivez, et comment.

Équitable et transparent

Les conditions de l’offre

  • Gratuit et sans engagement – aucune obligation pour la suite, aucun abonnement.
  • Pour les entreprises et organisations, à raison d’un atelier par organisation. Les organismes publics vérifient au préalable si leurs règles leur permettent d’accepter une prestation gratuite.
  • Demandes jusqu’au 30 novembre 2026 ; l’atelier lui-même peut avoir lieu plus tard. Le nombre de places est limité : les créneaux sont attribués dans l’ordre d’arrivée des demandes. S’il est épuisé, nous vous en informons.
  • Analyses techniques uniquement après autorisation écrite et uniquement pour des systèmes sur lesquels vous disposez des droits nécessaires.
  • Les résultats constituent une première évaluation fondée sur vos documents et sur le périmètre autorisé. Ils ne prétendent pas à l’exhaustivité et ne remplacent ni un audit ni un test d’intrusion.
  • Confidentialité : NDA sur demande. Seules les personnes que vous désignez reçoivent les résultats.
  • VamiRedteam, VamiThreat et VamiAppSec fonctionnent sur T Cloud Public, exclusivement dans des centres de données allemands. Nous convenons avec vous du modèle de langage, par exemple le Qwen3.8 local du centre de données VamiSec de Sankt Augustin, ou Anthropic ou OpenAI. Aucun entraînement d’IA sur les données clients.
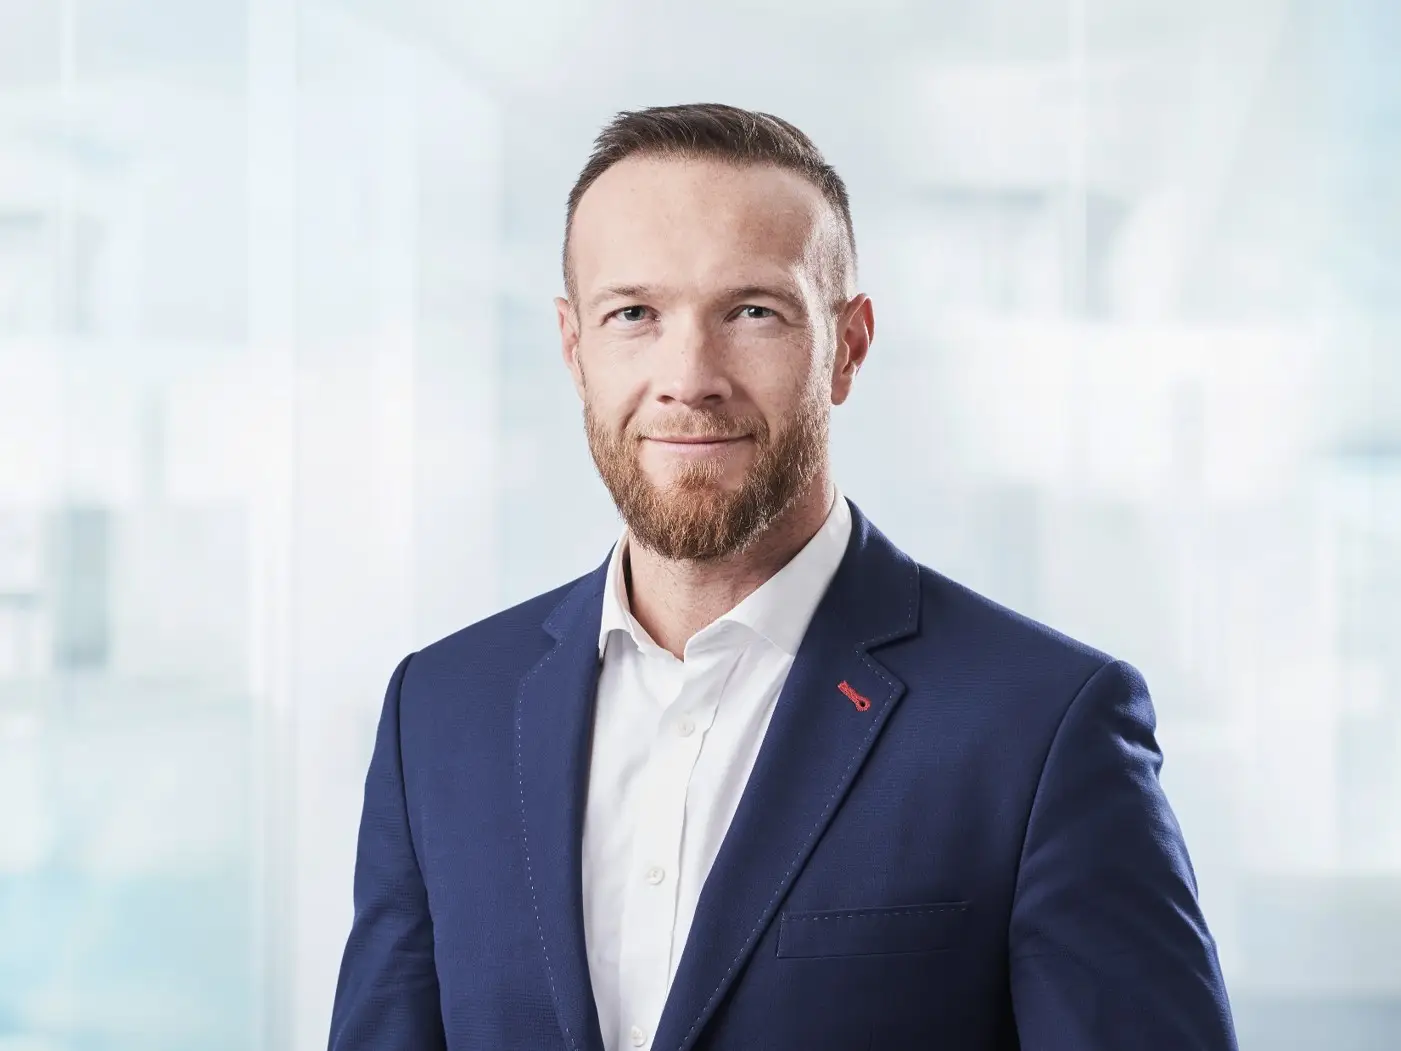
Valeri Milke, fondateur et PDG de VamiSec GmbH
Qui est derrière l’offre

« La sécurité IT et la conformité sans IA, c'est une vulnérabilité. »

VamiSec allie la gouvernance, la gestion des risques et la conformité (GRC) aux tests de sécurité et à ses propres solutions d’IA. Son fondateur et PDG, Valeri Milke, se consacre depuis 20 ans à la GRC, aux tests de sécurité et à l’audit. Avec le Spécial Halloween, vous profitez de cette expérience – condensée en une heure.

Valeri MilkeFondateur & PDG · VamiSec GmbHLead Auditor ISO/IEC 27001 & ISO/IEC 42001
Demander l’atelier dès maintenant
20ans d’expérience en GRC de notre fondateur
4thèmes au choix
60minutes d’atelier
ISO 27001VamiSec est elle-même certifiée
Demande

Réservez votre heure d’expertise

Quelques informations suffisent. Nous clarifierons le reste lors du court échange préalable.

  • Sans frayeur : gratuit et sans obligation pour la suite
  • Résultats sous forme de présentation pour la direction, à conserver
  • Confidentiel – NDA sur demande

Vous préférez en parler directement ? 30 minutes avec Valeri Milke

Spécial HalloweenDemander l’atelier gratuit

Les champs obligatoires sont marqués d’un *. Nous revenons rapidement vers vous pour le court échange préalable.

Votre thème *

Votre demande est transmise à l’adresse contact@vamisec.com.

Questions fréquentes

Bon à savoir

L’atelier est-il vraiment gratuit ?

Oui. L’analyse préparatoire, l’atelier de 60 minutes et la présentation pour la direction sont gratuits et sans engagement. Aucune commande ultérieure n’est requise.

Quel effort cela représente-t-il pour notre équipe ?

Peu : un court échange préalable d’environ 15 minutes et l’atelier de 60 minutes. Nous préparons l’analyse. Selon le thème, vous fournissez des documents, une autorisation écrite ou un accès en lecture.

Puis-je combiner plusieurs thèmes ?

Vous choisissez un thème, afin que l’heure suffise pour obtenir des résultats significatifs. Pour l’analyse d’écarts, une combinaison pertinente est possible, par exemple l’ISO/IEC 27001 et NIS2. Nous abordons volontiers d’autres sujets par la suite.

De quels documents avez-vous besoin pour l’analyse d’écarts ?

De vos documents clés existants, par exemple la politique de sécurité de l’information, les politiques thématiques, l’analyse des risques, la déclaration d’applicabilité ainsi que les descriptions des rôles et des processus. S’il manque des documents, c’est aussi un résultat important.

L’analyse de la surface d’attaque est-elle un test d’intrusion ?

Non. Avec VamiRedteam, nous recensons de manière non invasive les systèmes et services de votre organisation accessibles depuis Internet dans le périmètre autorisé. Nous n’exploitons aucune vulnérabilité à cette occasion. Nous proposons les tests d’intrusion séparément.

Pourquoi avez-vous besoin d’une autorisation écrite ?

Même les analyses non invasives ne sont réalisées qu’avec l’accord des personnes disposant des droits nécessaires sur les systèmes. L’autorisation fixe le périmètre de manière contraignante : chaque action d’agent de VamiRedteam est vérifiée avant exécution par rapport aux cibles autorisées.

Qu’advient-il de notre code source ?

Nous utilisons l’accès exclusivement pour le contrôle et définissons ensemble, au préalable, les modalités de traitement et de suppression, avec NDA sur demande. VamiAppSec fonctionne sur T Cloud Public, exclusivement dans des centres de données allemands. Vous choisissez le modèle de langage : le Qwen3.8 local du centre de données VamiSec de Sankt Augustin, Anthropic, OpenAI ou votre propre modèle. Nous n’utilisons pas les données clients comme données d’entraînement.

L’ISO/IEC 27090 est-elle certifiable ?

Non. L’ISO/IEC 27090 fournit des lignes directrices pour la sécurité des systèmes d’IA. Nous l’utilisons comme référence pour rendre visibles les lacunes dans la sécurisation de vos applications d’IA – souvent en combinaison avec l’ISO/IEC 42001.

Qui devrait participer à l’atelier ?

Idéalement, un membre de la direction et les responsables concernés, par exemple le responsable de la sécurité de l’information, le CISO, le DSI ou le responsable du développement. La présentation pour la direction est compréhensible même sans connaissances techniques préalables.

Jusqu’à quand puis-je faire une demande ?

Jusqu’au 30 novembre 2026. Ce délai s’applique à votre demande – nous fixons avec vous la date de l’atelier, qui peut aussi être ultérieure. Le nombre de places est limité : les créneaux sont attribués dans l’ordre d’arrivée des demandes. S’il est épuisé, nous vous en informons.

Que se passe-t-il après l’atelier ?

Vous recevez au format PDF la présentation pour la direction, avec les constats et les mesures priorisées. C’est vous qui décidez si vous mettez en œuvre les mesures vous-même ou avec nous. Sur demande, nous vous soumettons une offre.


Des friandises, pas de mauvais sort

Une heure d’expertise.
Demandez-la gratuitement jusqu’au 30 novembre.

Choisissez votre thème – nous éclairons vos zones d’ombre et vous montrons quelles mesures valent la peine d’être prises dès maintenant.