Prendre rendez-vous
Atelier de Noël · sur invitation personnelle uniquement

GRC Engineering
Atelier de Noël 2026

Un samedi pour celles et ceux qui veulent construire la gouvernance, la gestion des risques et la conformité, et pas seulement les administrer : en sept conférences, Valeri Milke montre comment NIS2, le CRA et l’AI Act se fondent en un dispositif solide – du système de management intégré à la cryptographie post-quantique, en passant par la chaîne d’approvisionnement et les risques exprimés en euros.

10:00–15:00 CETVamiSec · Sankt Augustin, près de Bonn

Pas encore d’invitation ? Demander une invitation

  • Gratuit
  • Déjeuner inclus
  • 20 places maximum
NIS2CRAAI ActISO/IEC 42001SBOMTPRMROSIPQC & CBOM
En un coup d’œil

L’atelier en 30 secondes

L’Atelier de Noël GRC Engineering se tiendra le samedi 12 décembre 2026, de 10:00 à 15:00 CET, chez VamiSec, Bonner Straße 108, 53757 Sankt Augustin, près de Bonn (Allemagne). En sept conférences, Valeri Milke, fondateur et PDG de VamiSec GmbH, montre comment les entreprises mettent en œuvre NIS2, le Cyber Resilience Act et l’AI Act dans un système de management intégré, rendent les dépendances visibles dans un graphe GRC, pilotent les agents IA de manière responsable, évaluent en euros les risques fournisseurs et les cyberrisques, et préparent la migration vers la cryptographie post-quantique. La participation est gratuite, déjeuner compris, et se fait uniquement sur invitation personnelle ; le nombre de places est limité à 20.

Quoi
Atelier en présentiel avec sept conférences sur le GRC Engineering
Quand
Samedi 12 décembre 2026, 10:00–15:00 CET (accueil à partir de 09:30)
Où
VamiSec, Bonner Straße 108, 53757 Sankt Augustin (près de Bonn)
Conférencier
Valeri Milke, fondateur et PDG de VamiSec GmbH
Pour qui
RSSI, responsables de la sécurité de l’information, responsables GRC, conformité et risques, équipes sécurité produit
Coût
Gratuit, déjeuner et boissons compris
Places
20 au maximum, sur invitation personnelle uniquement
Langue
Allemand ; vos questions en anglais sont les bienvenues
En bref

Qu’est-ce que le GRC Engineering ?

Le GRC Engineering applique les principes de l’ingénierie logicielle et de l’ingénierie des systèmes à la gouvernance, à la gestion des risques et à la conformité : les exigences sont modélisées sous forme de données structurées, les contrôles sont mis en œuvre une seule fois et démontrés autant de fois que nécessaire, les preuves sont produites de façon aussi automatisée que possible, et les dépendances entre processus, systèmes, fournisseurs et risques deviennent visibles dans un graphe. L’objectif : une conformité qui évolue avec l’entreprise – plutôt que des tableurs qu’il faut reprendre à zéro à chaque nouvelle réglementation.

L’atelier montre à quoi cela ressemble en pratique – en toute neutralité vis-à-vis des éditeurs, avec des exemples tirés de projets et beaucoup de temps pour vos questions.

  1. Les exigences sous forme de données

    NIS2, le CRA, l’AI Act, l’ISO/IEC 27001 et l’ISO/IEC 42001 sont mis en correspondance avec des contrôles communs. Une mesure, plusieurs preuves.

  2. Les liens sous forme de graphe

    Processus, actifs, cas d’usage IA, fournisseurs, risques et contrôles sont interdépendants – un graphe rend les impacts visibles avant qu’ils ne deviennent un problème.

  3. Les preuves comme sous-produit

    Les preuves sont produites au fil de l’activité courante, et non dans la semaine qui précède l’audit. Cela fait gagner du temps et rend les affirmations vérifiables.

  4. Des agents, des responsabilités claires

    Les agents IA se chargent des tâches fastidieuses comme la recherche, les rapprochements et la rédaction de premiers jets. La validation et la responsabilité restent du ressort de l’humain.

Le programme

Sept conférences. Trois blocs. Un fil conducteur.

Les conférences s’appuient les unes sur les autres : d’abord le socle, avec le système de management et le modèle de données, puis la responsabilité en matière d’IA et de produits, enfin l’impact sur la chaîne d’approvisionnement, l’évaluation des risques et la cryptographie. Chaque conférence dure environ 30 minutes, temps de questions compris.

Toutes les conférences sont assurées par Valeri Milke. Conférences en allemand ; vos questions en anglais sont les bienvenues. Tous les horaires sont indiqués en CET.

Bloc 1

Socle

Système de management et modèle de données

Conférence 1

Maîtriser NIS2, le CRA et l’AI Act avec un système de management intégré agentique

Trois réglementations, de nombreux recoupements : gestion des risques, chaîne d’approvisionnement, notification des incidents, documentation. La conférence montre comment un système de management intégré met en œuvre les exigences une seule fois et en démontre le respect autant de fois que nécessaire, comment l’ISO/IEC 27001 et l’ISO/IEC 42001 servent de colonne vertébrale commune – et à quels endroits les agents IA prennent en charge les tâches fastidieuses sans endosser la responsabilité.

Ce que vous retiendrez
  • Une méthode de mise en correspondance qui aligne NIS2, le CRA et l’AI Act sur des contrôles communs
  • Où les agents apportent déjà une aide dans le système de management – et où la validation humaine reste obligatoire
  • Comment produire des preuves qui résistent à l’examen des auditeurs comme des autorités de contrôle
Conférence 2

Processus métier, cas d’usage IA, actifs, fournisseurs, risques et contrôles : le graphe GRC montre les liens

Les tableurs masquent les interdépendances. Un graphe GRC relie processus métier, cas d’usage IA, actifs, fournisseurs, risques et contrôles au sein d’un modèle interrogeable. Vous répondez ainsi à des questions comme « Que se passe-t-il si ce fournisseur fait défaut ? » ou « Quels contrôles couvrent déjà cette nouvelle exigence ? » en quelques minutes, plutôt qu’au fil de réunions de coordination.

Ce que vous retiendrez
  • Un modèle de données pour le graphe GRC qui démarre modestement et s’étoffe au fil du temps
  • Des analyses d’impact couvrant processus, fournisseurs et risques
  • Comment des formats ouverts comme OSCAL rendent les référentiels lisibles par machine
Bloc 2

Responsabilité

Gouvernance de l’IA et sécurité produit

Conférence 3

Du cas d’usage IA aux risques, en passant par les agents : la gouvernance de l’IA et la responsabilité finale

Chaque agent IA a besoin d’une identité, d’habilitations clairement définies et d’une personne responsable. La conférence mène du registre IA à la validation, en passant par l’évaluation des risques, et montre comment l’AI Act, l’ISO/IEC 42001 et le Human-in-the-Loop s’articulent au quotidien. Les obligations de transparence de l’AI Act s’appliquent depuis août 2026 ; celles relatives aux systèmes à haut risque entreront en application de manière échelonnée à partir de décembre 2027.

Ce que vous retiendrez
  • Un registre IA qui relie cas d’usage, modèles, agents et responsables
  • Évaluation des risques et validation des systèmes agentiques avec Human-in-the-Loop
  • Ce que la direction doit savoir pour pouvoir assumer la responsabilité finale
Conférence 4

L’obligation de notification du CRA s’applique désormais : et maintenant ? Du produit au Product Security Lifecycle, en passant par la SBOM

Depuis le 11 septembre 2026, les fabricants doivent notifier les vulnérabilités activement exploitées et les incidents graves ayant un impact sur la sécurité. La conférence suit le chemin qui mène du produit à la notification, en passant par la SBOM, et montre à quoi ressemble un Product Security Lifecycle qui tienne la route jusqu’à la pleine application du Cyber Resilience Act, en décembre 2027.

Ce que vous retiendrez
  • Alerte précoce sous 24 heures, notification sous 72 heures, rapport final : des processus opérationnels en cas de crise
  • La SBOM, base de la gestion des vulnérabilités et de la notification
  • Les briques d’un Product Security Lifecycle pour 2027
Bloc 3

Impact

Chaîne d’approvisionnement et risques en euros

Conférence 5

Gestion des risques liés aux tiers au-delà des questionnaires : OSINT, Trust Centers et évaluations automatisées

Les questionnaires montrent ce que les fournisseurs disent d’eux-mêmes – pas la réalité du terrain. La conférence combine signaux OSINT, Trust Centers et évaluations automatisées pour bâtir une gestion des risques liés aux tiers à la hauteur des exigences de NIS2 et de DORA. La classification de la criticité et la décision restent de votre ressort.

Ce que vous retiendrez
  • Classer les fournisseurs selon leur criticité et adapter l’effort d’évaluation en conséquence
  • Utiliser l’OSINT et les Trust Centers en complément des questionnaires
  • Des évaluations automatisées assorties d’une justification traçable
Conférence 6

Gestion quantitative des risques : évaluer les cyberrisques en euros et calculer le ROSI

Les feux tricolores ne convainquent aucune direction générale. La conférence traduit les cyberrisques en fourchettes en euros, montre comment estimer de manière fiable la probabilité d’occurrence et l’ampleur des dommages, et établit le retour sur investissement en sécurité (ROSI) de façon à rendre les décisions d’investissement compréhensibles et justifiables.

Ce que vous retiendrez
  • Du feu tricolore à la fourchette en euros : estimer par intervalles plutôt qu’avec une précision illusoire
  • Calculer le ROSI de façon transparente et le présenter
  • Des rapports de risques adaptés aux discussions budgétaires
Spécial Noël
Maîtriser la cryptographie post-quantique : créer de la visibilité avec la CBOM

« Harvest now, decrypt later », inventaire cryptographique avec la CBOM et feuille de route réaliste pour la migration.

Découvrir le spécial PQC
Spécial Noël · Conférence 7

Maîtriser la cryptographie post-quantique : d’abord rendre visible, puis migrer

Les données chiffrées interceptées aujourd’hui pourraient être déchiffrées par de futurs ordinateurs quantiques. Les États membres de l’UE se sont donc accordés sur une feuille de route commune : la transition vers la cryptographie post-quantique doit commencer d’ici fin 2026. Or rares sont les entreprises qui savent exactement quelle cryptographie est utilisée, et où. C’est précisément là qu’intervient la CBOM – la Cryptography Bill of Materials.

  • « Harvest now, decrypt later » : quelles données sont déjà menacées aujourd’hui et comment fixer vos priorités avec le théorème de Mosca
  • Visibilité grâce à la CBOM : inventorier algorithmes, clés, certificats et protocoles dans le standard ouvert CycloneDX
  • De l’inventaire à la feuille de route : crypto-agilité, mécanismes hybrides et standards ML-KEM et ML-DSA du NIST
  • Les actifs cryptographiques dans le graphe GRC : reliés aux systèmes, fournisseurs, risques et contrôles – pour que la PQC ne reste pas un projet isolé
Le déroulé

Samedi 12 décembre 2026

  1. Accueil autour d’un café et de biscuits de NoëlAccueil
  2. Mot de bienvenue et introduction : ce qui caractérise le GRC EngineeringOuverture
  3. Conférence 1 : NIS2, le CRA et l’AI Act dans un système de management intégré agentiqueBloc 1
  4. Conférence 2 : le graphe GRCBloc 1
  5. Pause-caféPause
  6. Conférence 3 : la gouvernance de l’IA et la responsabilité finaleBloc 2
  7. Conférence 4 : l’obligation de notification du CRA, la SBOM et le Product Security LifecycleBloc 2
  8. Déjeuner et échangesDéjeuner
  9. Conférence 5 : la gestion des risques liés aux tiers au-delà des questionnairesBloc 3
  10. Conférence 6 : la gestion quantitative des risques et le ROSIBloc 3
  11. Conférence 7 – Spécial Noël : la cryptographie post-quantique avec la CBOMSpécial
  12. Questions, discussion et perspectives pour 2027Q&R
  13. Fin de l’atelier
Confirmer votre participation
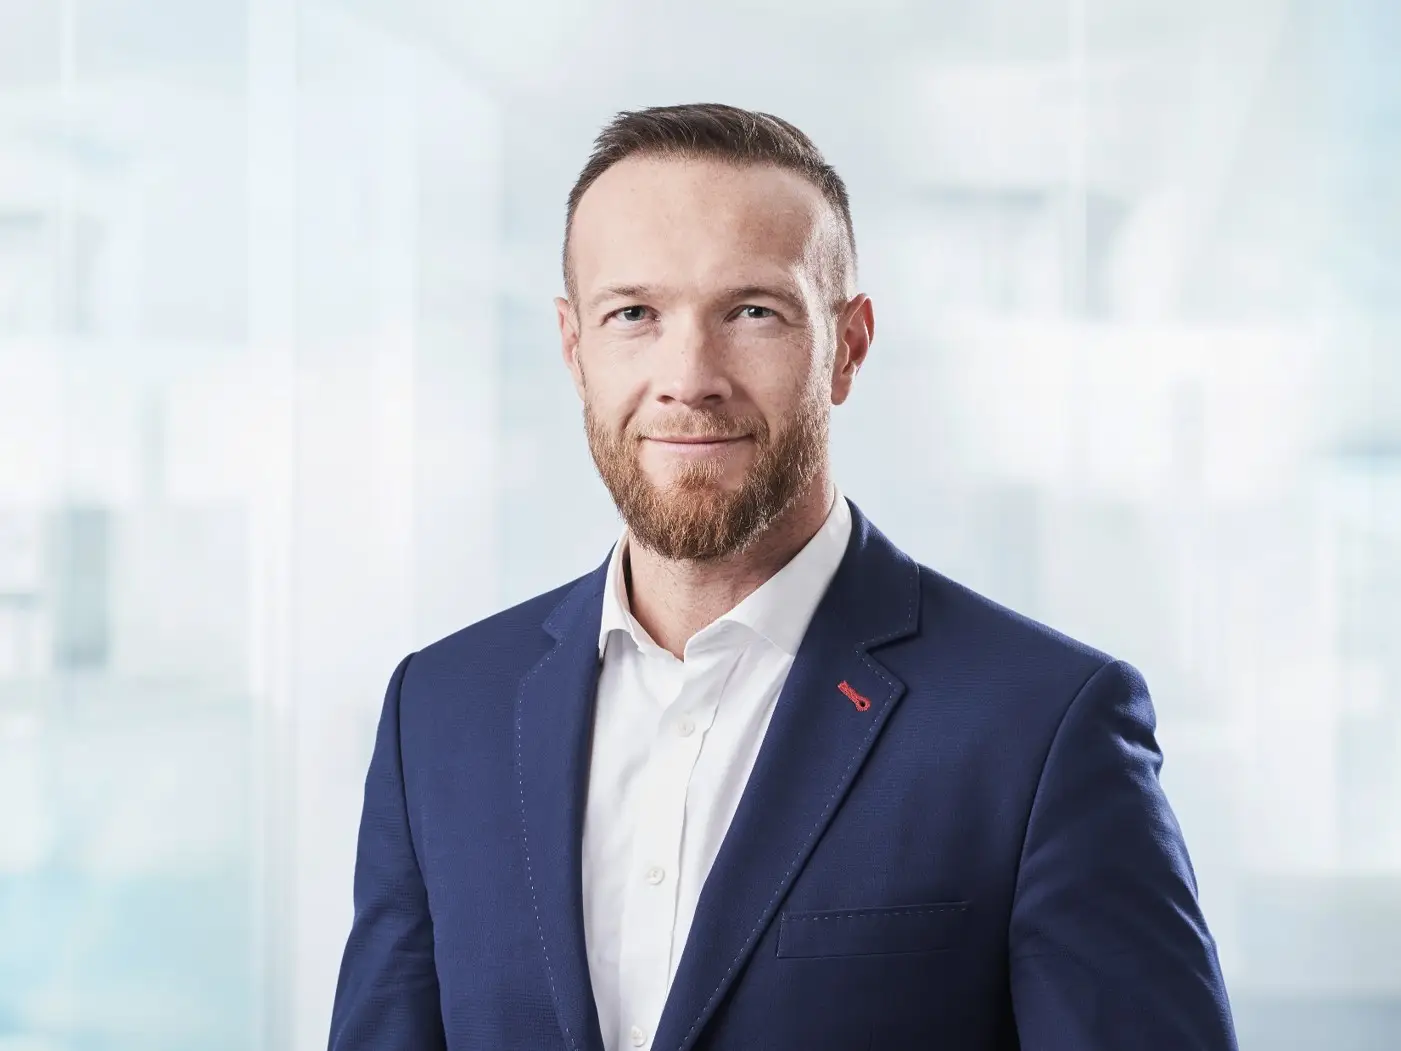
Valeri Milke, fondateur et PDG de VamiSec GmbH
Votre conférencier

« La sécurité IT et la conformité sans IA, c'est une vulnérabilité. »

Valeri Milke se consacre depuis 20 ans à la gouvernance, aux risques et à la conformité, aux tests de sécurité et à l’audit. Fondateur et PDG de VamiSec GmbH, il accompagne les entreprises dans leurs projets NIS2, CRA, AI Act et de certification ISO – et assure lui-même les sept conférences de l’atelier. Son ambition : des méthodes qui fonctionnent encore le lundi suivant.

Valeri MilkeFondateur & PDG · VamiSec GmbHLead Auditor ISO/IEC 27001 & ISO/IEC 42001
Confirmer votre participation
20ans d’expérience en GRC
7conférences en un samedi
20places pour de vrais échanges
ISO 27001entreprise certifiée
Pour qui ?

Pour celles et ceux qui veulent construire la conformité, et pas seulement l’administrer

  • RSSI & responsables de la sécurité de l’information
  • GRC & conformité
  • Gestion des risques
  • Sécurité produit & PSIRT
  • Achats & gestion des fournisseurs
  • Référents IA
  • Protection des données
  • Audit interne
  • DSI & direction générale
Lieu de l’atelier

VamiSec à Sankt Augustin, près de Bonn

L’atelier se tient dans les locaux de VamiSec à Sankt Augustin, à quelques kilomètres au nord-est de Bonn. Avec 20 participants au maximum, il reste du temps pour les questions, les discussions et les échanges autour du déjeuner.

  • À quelques minutes de Bonn, à environ 30 kilomètres au sud-est de Cologne
  • Les informations sur l’accès et le stationnement vous seront communiquées avec la confirmation de votre place
  • Accueil à partir de 09:30 CET autour d’un café et de biscuits de Noël
Adresse
VamiSec
Bonner Straße 108
53757 Sankt Augustin
Planifier l’itinéraire
Participation

Sur invitation personnelle uniquement

L’atelier est volontairement limité à un petit groupe : nous invitons personnellement 20 participants au maximum. Vous avez reçu une invitation ? Confirmez alors votre participation ici. Vous n’avez pas d’invitation mais souhaitez participer ? Demandez une invitation – nous vous répondrons personnellement.

  1. 1
    Confirmer ou demander

    Confirmez votre participation avec votre invitation personnelle, ou demandez une invitation si vous n’en avez pas encore.

  2. 2
    Confirmation personnelle

    Votre place est réservée dès que nous vous l’avons confirmée par e-mail.

  3. 3
    Rendez-vous le 12 décembre

    Accueil à partir de 09:30, début à 10:00 CET à Sankt Augustin.

Des questions avant l’atelier ? contact@vamisec.com

Confirmation & demande d’invitationAtelier de Noël GRC Engineering · 12 décembre 2026

Les champs obligatoires sont marqués d’un *. Veuillez ne saisir aucune information confidentielle.

Votre demande *

Votre message est transmis à l’équipe VamiSec à l’adresse contact@vamisec.com.

Bon à savoir

Questions fréquentes sur l’atelier

Qu’est-ce que le GRC Engineering ?

Le GRC Engineering applique les principes de l’ingénierie à la gouvernance, à la gestion des risques et à la conformité : les exigences sont modélisées sous forme de données, les contrôles sont mis en œuvre une seule fois et démontrés autant de fois que nécessaire, les preuves sont produites de façon aussi automatisée que possible, et les dépendances entre processus, systèmes, fournisseurs et risques deviennent visibles dans un graphe.

Quand et où l’atelier a-t-il lieu ?

Le samedi 12 décembre 2026, de 10:00 à 15:00 CET, chez VamiSec, Bonner Straße 108, 53757 Sankt Augustin, à quelques kilomètres au nord-est de Bonn (Allemagne). L’accueil est possible à partir de 09:30.

Comment participer ?

La participation se fait uniquement sur invitation personnelle. Si vous avez reçu une invitation, confirmez votre participation via le formulaire de cette page. Sans invitation, vous pouvez y demander une invitation – nous vous répondrons personnellement.

Combien coûte la participation ?

Rien. L’atelier est gratuit, déjeuner et boissons compris.

Combien de places sont disponibles ?

Le nombre de places est limité à 20. Ce format restreint est voulu : il laisse du temps pour les questions et la discussion à chaque conférence.

Qui assure les conférences ?

Les sept conférences sont assurées par Valeri Milke, fondateur et PDG de VamiSec GmbH, Lead Auditor ISO/IEC 27001 et ISO/IEC 42001, fort de 20 ans d’expérience en gouvernance, risques et conformité.

Quels thèmes l’atelier aborde-t-il ?

L’atelier couvre NIS2, le CRA et l’AI Act dans un système de management intégré, le graphe GRC, la gouvernance de l’IA, l’obligation de notification du CRA avec la SBOM et le Product Security Lifecycle, la gestion des risques liés aux tiers, la gestion quantitative des risques avec le ROSI et, en spécial Noël, la cryptographie post-quantique avec la CBOM.

L’atelier est-il neutre vis-à-vis des éditeurs ?

Oui. L’accent est mis sur les méthodes, les réglementations et l’expérience de terrain – et non sur un produit en particulier.

En quelle langue les conférences sont-elles données ?

En allemand. Vous pouvez aussi poser vos questions en anglais.

Faut-il des connaissances préalables ?

Des connaissances de base en sécurité de l’information, en conformité ou en gestion des risques sont utiles. Les conférences s’appuient les unes sur les autres et commencent par les fondamentaux.

Comment se rendre sur le lieu de l’atelier ?

VamiSec, Bonner Straße 108, 53757 Sankt Augustin, Allemagne. Le bouton « Planifier l’itinéraire » ouvre le trajet dans Google Maps ; les informations sur l’accès et le stationnement vous seront communiquées avec la confirmation de votre place.


Atelier de Noël GRC Engineering · 12 décembre 2026

Sept conférences. Vingt places.
Un samedi d’avance pour 2027.

Gratuit, déjeuner compris, à Sankt Augustin, près de Bonn – sur invitation personnelle uniquement.