Termin vereinbaren
Halloween-Special 2026

Wir bringen Licht ins Dunkel.
60 Minuten Security-Workshop – kostenlos.

Zu Halloween schenken wir Ihnen eine Stunde Expertise. Sie wählen einen von vier Schwerpunkten: eine schnelle Gap-Analyse inklusive Dokumentensichtung, die technische Analyse Ihrer Angriffsoberfläche von außen mit VamiRedteam, ein Threat Modeling mit VamiThreat oder einen Whitebox-Application-Security-Check inklusive SBOM mit VamiAppSec. Die Ergebnisse stellen wir Ihnen in einer Management-Präsentation vor – mit konkreten, priorisierten Maßnahmen.

  • 60 Minuten
  • online
  • kostenlos und unverbindlich
  • inklusive Management-Präsentation
  • Ohne Grusel: kostenlos und ohne Folgeverpflichtung
  • Ergebnisse als Management-Präsentation zum Behalten
  • Vertraulich – auf Wunsch mit NDA
Auf einen Blick

Eine Stunde, die Klarheit schafft

Das Halloween-Special von VamiSec ist ein kostenloser, unverbindlicher 60-Minuten-Workshop für Unternehmen und Organisationen. Sie wählen einen Schwerpunkt: eine schnelle Gap-Analyse inklusive Dokumentensichtung für NIS2, CRA, DORA, ISO/IEC 27001, ISO/IEC 27090, ISO/IEC 27701 oder ISO/IEC 42001, eine technische Analyse Ihrer Angriffsoberfläche von außen mit VamiRedteam, ein Threat Modeling mit VamiThreat oder einen Whitebox-Application-Security-Check inklusive SBOM mit VamiAppSec. VamiSec bereitet die Analyse vor und stellt die Ergebnisse im Workshop als Management-Präsentation mit priorisierten Maßnahmen vor. Anfragen sind bis zum 30. November 2026 möglich.

Format
60 Minuten online per Videokonferenz
Kosten
Kostenlos und unverbindlich
Schwerpunkt
Einer von vier – Sie wählen
Ergebnis
Management-Präsentation mit Maßnahmenplan als PDF
Für wen
Unternehmen und Organisationen, ein Workshop je Organisation
Anfragen
Bis 30. November 2026, Kontingent begrenzt
Die vier Schwerpunkte

Wählen Sie, wo wir Licht ins Dunkel bringen

Jeder Schwerpunkt ist so zugeschnitten, dass die Analyse in der Vorbereitung aussagekräftige Ergebnisse liefert und der Workshop sich ganz auf Befunde und Maßnahmen konzentriert.

01 · VamiSec-Beratung

Schnelle Gap-Analyse inklusive Dokumentensichtung

Wie weit sind Sie wirklich? Wir sichten Ihre vorhandenen Unterlagen und gleichen sie mit dem Regelwerk Ihrer Wahl ab – oder mit einer sinnvollen Kombination, etwa ISO/IEC 27001 und NIS2.

Was wir analysieren
  • Abgleich Ihrer Dokumente mit den Kernanforderungen des gewählten Regelwerks – bei ISO/IEC 27090 mit dessen Empfehlungen
  • Umsetzungsstand je Anforderungsbereich: umgesetzt, teilweise umgesetzt oder offen
  • Überschneidungen und Synergien, damit Sie Nachweise nur einmal erbringen
Was Sie erhalten
Gap-Übersicht je Anforderungsbereich und eine priorisierte Roadmap mit Sofortmaßnahmen
Was wir von Ihnen brauchen
Ihre vorhandenen Kerndokumente, etwa Leitlinie, Richtlinien, Risikoanalyse oder Erklärung zur Anwendbarkeit, und eine kurze Einordnung Ihres Unternehmens

ISO/IEC 27090 ist ein Leitfaden zur Sicherheit von KI-Systemen und nicht zertifizierbar – wir nutzen ihn als Maßstab für die Absicherung Ihrer KI-Anwendungen.

02 · VamiRedteam

Technische Analyse Ihrer Angriffsoberfläche von außen

Was sieht ein Angreifer, wenn er Ihre Organisation aus dem Internet betrachtet? VamiRedteam kartiert Ihre von außen erreichbaren Systeme – strikt im freigegebenen Scope.

Was wir analysieren
  • Domains und Subdomains, erreichbare Hosts, offene Ports und Dienste
  • Öffentlich sichtbare Webanwendungen, Verzeichnisse und Schnittstellen (APIs)
  • Auffälligkeiten wie offen erreichbare Administrationsoberflächen oder vergessene Testsysteme
Was Sie erhalten
Lagebild Ihrer externen Angriffsoberfläche, Befunde mit Evidenz und priorisierte Maßnahmen
Was wir von Ihnen brauchen
Ihre schriftliche Freigabe der Ziele – Domains und IP-Bereiche, für die Sie verfügungsberechtigt sind

Nicht-invasiv: Wir nutzen keine Schwachstellen aus und führen keine Last- oder DoS-Tests durch. Jede Agentenaktion wird vor der Ausführung gegen die freigegebenen Ziele geprüft.

03 · VamiThreat

Threat Modeling mit VamiThreat

Für eine Anwendung, eine Cloud-Architektur oder einen KI-Agenten Ihrer Wahl modellieren wir mit VamiThreat, wo Angriffe ansetzen können – bevor sie passieren.

Was wir analysieren
  • Datenflussdiagramm mit Vertrauensgrenzen als gemeinsame Modellgrundlage
  • Bedrohungen nach STRIDE, für agentische KI nach MAESTRO der Cloud Security Alliance
  • Zuordnung zu MITRE ATT&CK und ATLAS, je Bedrohung Angriffspfad, Risiko und Maßnahme
Was Sie erhalten
Priorisierte Bedrohungen mit Angriffspfaden und konkreten Gegenmaßnahmen
Was wir von Ihnen brauchen
Eine Architekturskizze, Systembeschreibung oder vorhandene Dokumentation – als Word, PDF oder Diagrammbild

Besonders wertvoll vor einem Release, einer Cloud-Migration oder dem Einsatz von KI-Agenten.

04 · VamiAppSec

Whitebox-Application-Security-Check inklusive SBOM

Wir prüfen den Quellcode einer Anwendung Ihrer Wahl von innen – und liefern die Software-Stückliste (SBOM) gleich mit.

Was wir analysieren
  • Statische Code-Analyse (SAST) und Suche nach Secrets im Code
  • Abhängigkeiten und Open-Source-Komponenten (SCA), falls vorhanden auch Infrastructure as Code und Container
  • SBOM im Format CycloneDX oder SPDX, abgeglichen mit aktiv ausgenutzten Schwachstellen (CISA KEV) und priorisiert mit EPSS
Was Sie erhalten
Befunde mit OWASP-Zuordnung, die SBOM als Datei und priorisierte Maßnahmen für Ihr Entwicklungsteam
Was wir von Ihnen brauchen
Lesezugriff auf ein Repository in GitLab, GitHub oder Azure DevOps – oder einen Code-Export

LLM nach Wahl: das lokale Qwen3.8 im VamiSec-Rechenzentrum Sankt Augustin, Anthropic, OpenAI oder ein eigenes Modell. Kein KI-Training mit Kundendaten.

Immer inklusive

Ergebnisse, die in die Geschäftsleitung passen

Jeder Workshop mündet in eine Management-Präsentation: kompakt, verständlich und mit klaren Entscheidungsvorlagen. Sie erhalten die Folien im Anschluss als PDF.

  1. Lagebild auf einer Seite

    Wo Sie stehen – verständlich auch ohne technisches Vorwissen.

  2. Befunde nach Risiko

    Was wirklich zählt, priorisiert nach Eintrittswahrscheinlichkeit und Auswirkung.

  3. Maßnahmenplan

    Sofortmaßnahmen, die nächsten 90 Tage und strategische Schritte.

  4. Aufwand und Verantwortung

    Grobe Einschätzung des Aufwands und wer was übernehmen sollte.

  5. Nächste Schritte

    Was Sie selbst umsetzen können – und wo Unterstützung sinnvoll ist.

VamiSec
Management-PräsentationErgebnisse und Maßnahmen
  • Lagebild auf einer Seite
  • Befunde nach Risiko
  • Maßnahmenplan
  • Aufwand und Verantwortung
  • Nächste Schritte
So läuft es ab

In fünf Schritten von der Anfrage zu Ihren Maßnahmen

  1. 2 MinutenAnfrage senden

    Formular ausfüllen und Schwerpunkt wählen. Wir melden uns zeitnah für die kurze Abstimmung.

  2. rund 15 MinutenKurz abstimmen

    Wir klären Ziel, Scope und Termin – auf Wunsch mit NDA. Für technische Analysen holen wir Ihre schriftliche Freigabe ein.

  3. vorabAnalyse durch VamiSec

    Wir sichten Ihre Unterlagen oder analysieren mit VamiRedteam, VamiThreat oder VamiAppSec. Ihr Team stellt nur Unterlagen, Freigaben oder Zugänge bereit.

  4. 60 Minuten60-Minuten-Workshop

    Online per Videokonferenz: Wir stellen die Ergebnisse vor und beantworten Ihre Fragen.

  5. danachMaßnahmen umsetzen

    Sie erhalten die Management-Präsentation als PDF. Ob und wie Sie weitermachen, entscheiden Sie.

Fair und transparent

Die Rahmenbedingungen

  • Kostenlos und unverbindlich – keine Folgeverpflichtung, kein Abo.
  • Für Unternehmen und Organisationen, ein Workshop je Organisation. Öffentliche Stellen klären bitte vorab, ob ihre Regeln die Annahme einer unentgeltlichen Leistung zulassen.
  • Anfragen bis 30. November 2026; der Workshop selbst kann auch danach stattfinden. Das Kontingent ist begrenzt: Wir vergeben Termine in der Reihenfolge der Anfragen. Ist es ausgeschöpft, informieren wir Sie.
  • Technische Analysen nur nach schriftlicher Freigabe und nur für Systeme, für die Sie verfügungsberechtigt sind.
  • Die Ergebnisse sind eine Ersteinschätzung auf Basis Ihrer Unterlagen und des freigegebenen Scopes. Sie erheben keinen Anspruch auf Vollständigkeit und ersetzen weder ein Audit noch einen Penetrationstest.
  • Vertraulich: auf Wunsch mit NDA. Die Ergebnisse erhalten nur die Personen, die Sie benennen.
  • VamiRedteam, VamiThreat und VamiAppSec laufen auf T Cloud Public, ausschließlich in deutschen Rechenzentren. Das Sprachmodell stimmen wir mit Ihnen ab, etwa das lokale Qwen3.8 im VamiSec-Rechenzentrum Sankt Augustin oder Anthropic bzw. OpenAI. Kein KI-Training mit Kundendaten.
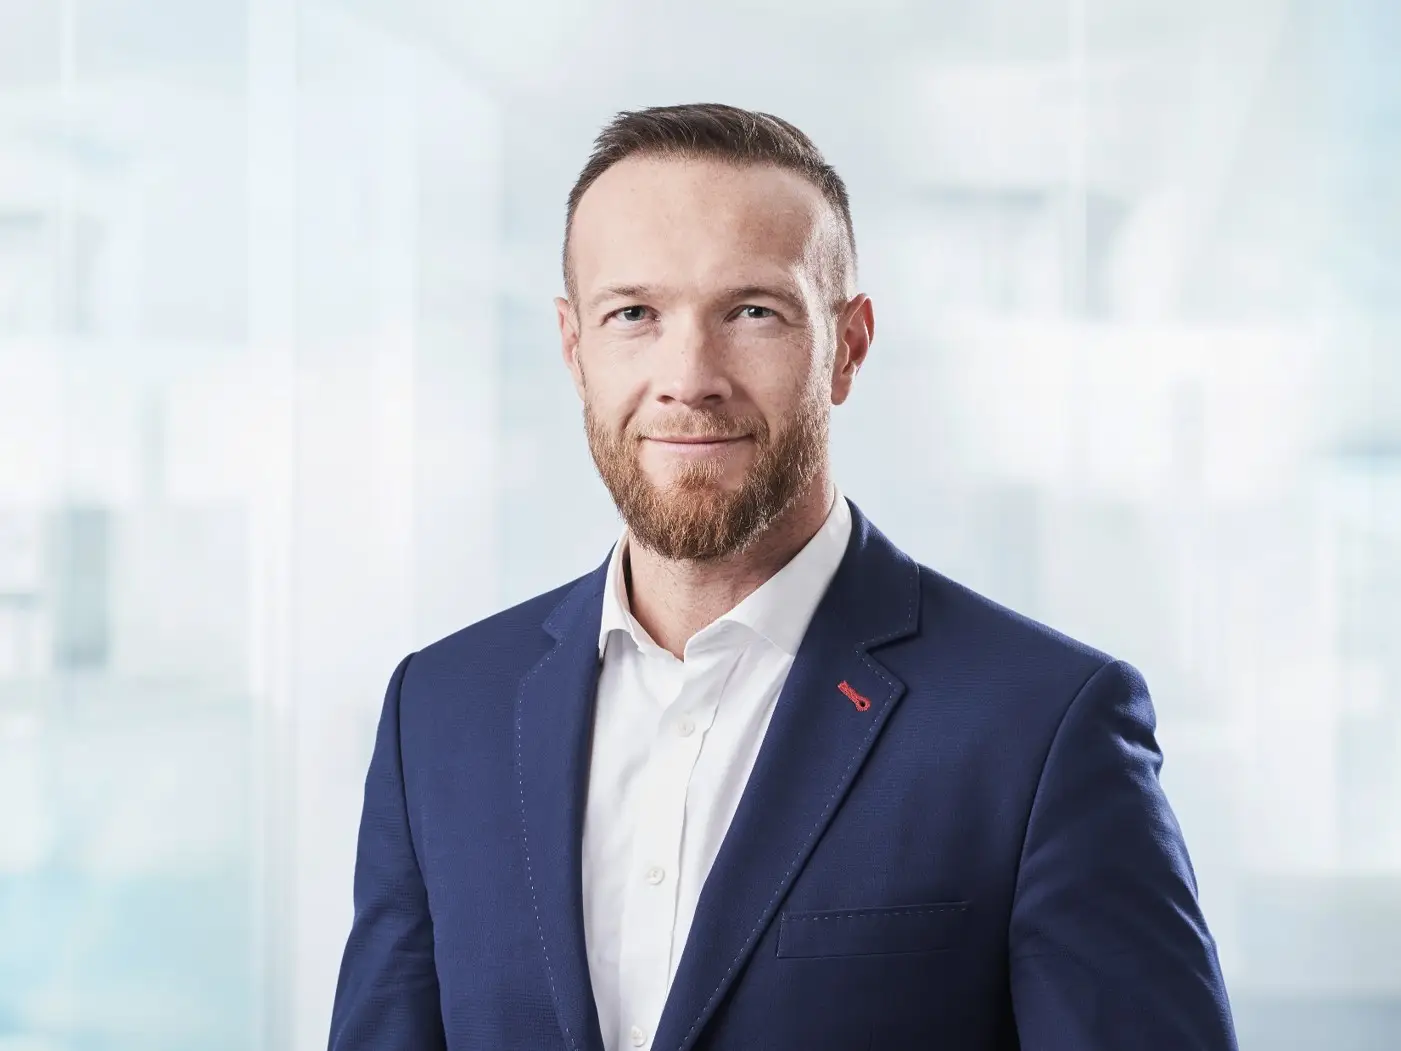
Valeri Milke, Gründer und Geschäftsführer der VamiSec GmbH
Wer dahintersteht

„IT-Sicherheit und Compliance ohne KI ist eine Schwachstelle.“

VamiSec verbindet Governance, Risk & Compliance mit Security-Testing und eigenen KI-Lösungen. Gründer und Geschäftsführer Valeri Milke beschäftigt sich seit 20 Jahren mit GRC, Security-Testing und Audit. Im Halloween-Special profitieren Sie von dieser Erfahrung – kompakt in einer Stunde.

Valeri MilkeGründer & Geschäftsführer · VamiSec GmbHISO/IEC 27001 & ISO/IEC 42001 Lead Auditor
Jetzt Workshop anfragen
20Jahre GRC-Erfahrung des Gründers
4Schwerpunkte zur Wahl
60Minuten Workshop
ISO 27001VamiSec ist selbst zertifiziert
Anfrage

Sichern Sie sich Ihre Stunde Expertise

Ein paar Angaben genügen. Den Rest klären wir in der kurzen Abstimmung.

  • Ohne Grusel: kostenlos und ohne Folgeverpflichtung
  • Ergebnisse als Management-Präsentation zum Behalten
  • Vertraulich – auf Wunsch mit NDA

Lieber direkt sprechen? 30 Minuten mit Valeri Milke

Halloween-SpecialWorkshop kostenlos anfragen

Pflichtfelder sind mit * markiert. Wir melden uns zeitnah für die kurze Abstimmung.

Ihr Schwerpunkt *

Ihre Anfrage geht an contact@vamisec.com.

Häufige Fragen

Gut zu wissen

Ist der Workshop wirklich kostenlos?

Ja. Vorbereitende Analyse, 60-Minuten-Workshop und Management-Präsentation sind kostenlos und unverbindlich. Eine Folgebeauftragung ist keine Voraussetzung.

Wie viel Aufwand hat unser Team?

Wenig: eine kurze Abstimmung von rund 15 Minuten und der 60-Minuten-Workshop. Die Analyse bereiten wir vor. Je nach Schwerpunkt stellen Sie Unterlagen, eine schriftliche Freigabe oder einen Lesezugriff bereit.

Kann ich mehrere Schwerpunkte kombinieren?

Sie wählen einen Schwerpunkt, damit die Stunde für aussagekräftige Ergebnisse reicht. Bei der Gap-Analyse ist eine sinnvolle Kombination möglich, etwa ISO/IEC 27001 und NIS2. Weitere Themen besprechen wir gern im Anschluss.

Welche Unterlagen brauchen Sie für die Gap-Analyse?

Ihre vorhandenen Kerndokumente, etwa Informationssicherheitsleitlinie, Richtlinien, Risikoanalyse, Erklärung zur Anwendbarkeit sowie Rollen- und Prozessbeschreibungen. Fehlen Dokumente, ist auch das ein wichtiges Ergebnis.

Ist die Analyse der Angriffsoberfläche ein Penetrationstest?

Nein. Wir erfassen mit VamiRedteam nicht-invasiv, welche Systeme und Dienste Ihrer Organisation im freigegebenen Scope aus dem Internet erreichbar sind. Schwachstellen nutzen wir dabei nicht aus. Einen Penetrationstest bieten wir separat an.

Warum brauchen Sie eine schriftliche Freigabe?

Auch nicht-invasive Analysen führen wir nur mit Zustimmung der Verfügungsberechtigten durch. Die Freigabe legt den Scope verbindlich fest: Jede Agentenaktion von VamiRedteam wird vor der Ausführung gegen die freigegebenen Ziele geprüft.

Was passiert mit unserem Quellcode?

Wir nutzen den Zugriff ausschließlich für den Check und legen Umgang und Löschung vorab gemeinsam fest, auf Wunsch mit NDA. VamiAppSec läuft auf T Cloud Public, ausschließlich in deutschen Rechenzentren. Das Sprachmodell wählen Sie: das lokale Qwen3.8 im VamiSec-Rechenzentrum Sankt Augustin, Anthropic, OpenAI oder ein eigenes Modell. Kundendaten verwenden wir nicht als Trainingsdaten.

Ist ISO/IEC 27090 zertifizierbar?

Nein. ISO/IEC 27090 ist ein Leitfaden zur Sicherheit von KI-Systemen. Wir nutzen ihn als Maßstab, um Lücken in der Absicherung Ihrer KI-Anwendungen sichtbar zu machen – häufig zusammen mit ISO/IEC 42001.

Wer sollte am Workshop teilnehmen?

Idealerweise eine Person aus der Geschäftsleitung und die fachlich Verantwortlichen, etwa ISB, CISO, IT-Leitung oder Entwicklungsleitung. Die Management-Präsentation ist auch ohne technisches Vorwissen verständlich.

Bis wann kann ich anfragen?

Bis zum 30. November 2026. Die Frist gilt für Ihre Anfrage – den Workshop-Termin stimmen wir gemeinsam mit Ihnen ab, er kann auch danach liegen. Das Kontingent ist begrenzt: Wir vergeben Termine in der Reihenfolge der Anfragen. Ist es ausgeschöpft, informieren wir Sie.

Was passiert nach dem Workshop?

Sie erhalten die Management-Präsentation mit Befunden und priorisierten Maßnahmen als PDF. Ob Sie die Maßnahmen selbst umsetzen oder mit uns, entscheiden Sie. Auf Wunsch erstellen wir ein Angebot.


Süßes statt Saures

Eine Stunde Expertise.
Kostenlos anfragen bis 30. November.

Wählen Sie Ihren Schwerpunkt – wir bringen Licht ins Dunkel und zeigen Ihnen, welche Maßnahmen sich jetzt lohnen.